
LANに置く専用センサーノード「RoamSwitch Sensor」
RoamSwitch(Mac / Linux Client / Server Edition)はいずれもホストに常駐するエージェントです。IoT機器や来客端末などRoamSwitchを導入できない機器と、単独ホストの自己診断では原理的に見えない横移動(lateral movement)リスク——この2つの構造的な穴を埋めるために、LANに設置する専用ノードとして開発しています。
📋 ネットワーク構成の把握(能動ARPスイープ)
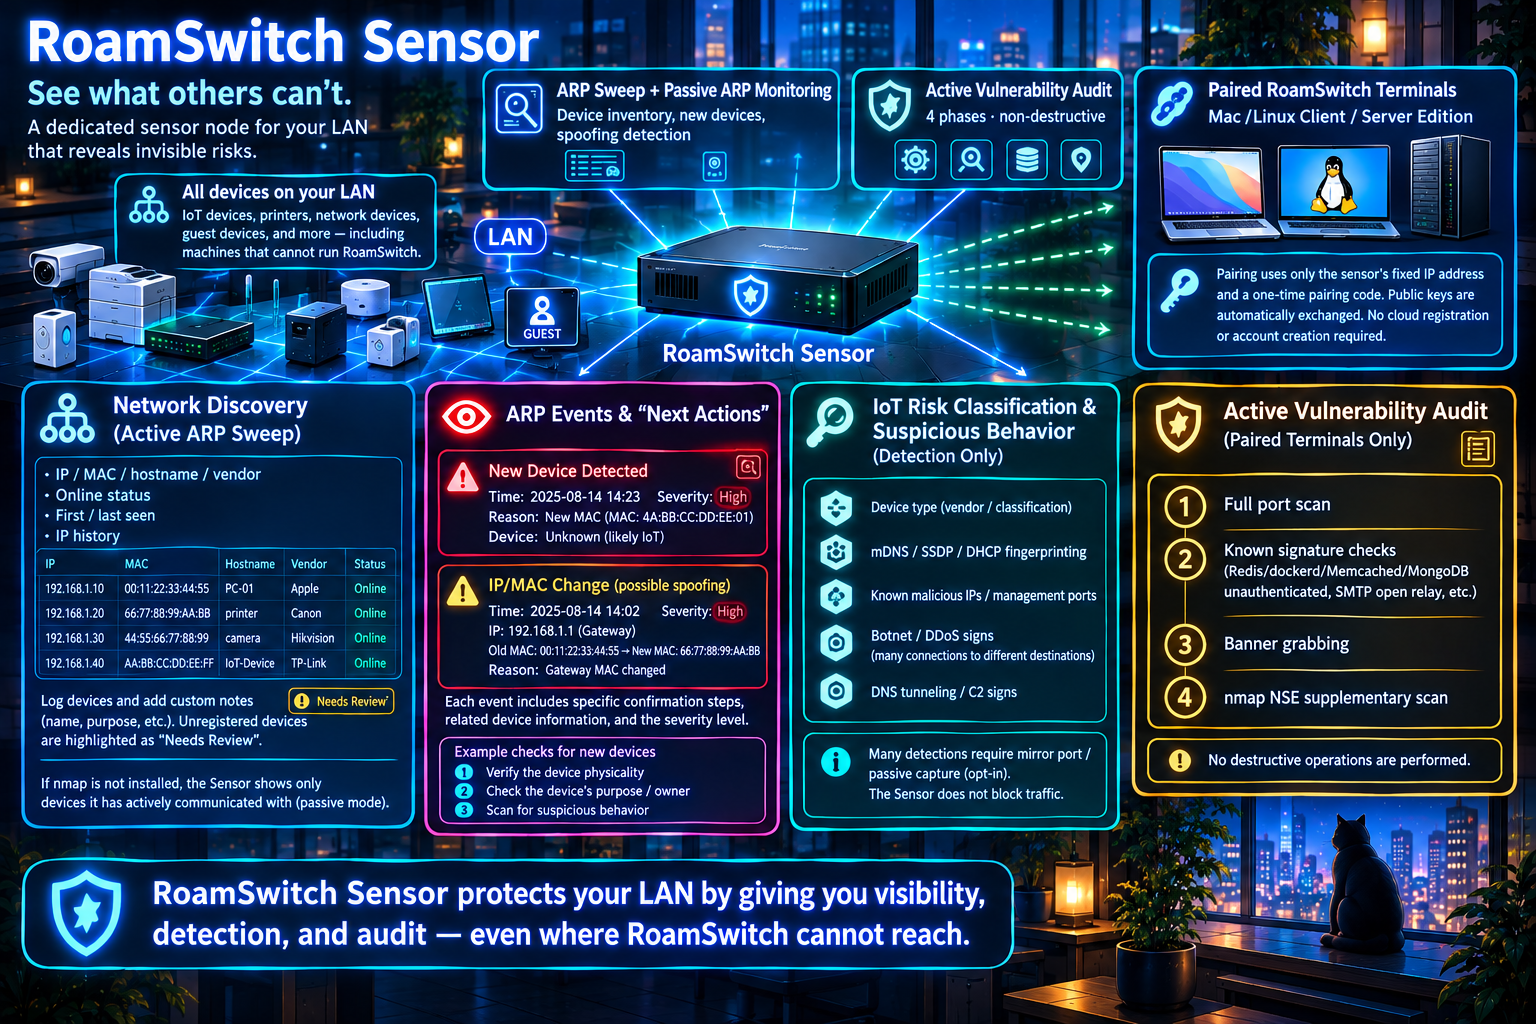
LAN上の機器をARPスイープで洗い出します。IP・MAC・ホスト名・ベンダー・オンライン状態・初回/最終検出・IP履歴を台帳化し、機器ごとに名前・用途などを自由記述で登録できます。メモ未登録の機器は「要確認」として目立たせるため、機器台帳との突き合わせに使えます。nmapが未導入の場合は、Sensorが通信した機器のみを表示する受動モードに戻ります。
👁️ ARPイベントと「次にやること」
新規機器の出現と、既知IPに対するMACの変化(ARPなりすましの兆候)を、発生時刻・重大度(致命的〜情報)・判断の根拠・関係する機器の素性・具体的な確認手順つきで提示します。ゲートウェイIPのMAC変化は「致命的」として扱います。オプトインの受動キャプチャを有効にすると、単一機器による多数IPへのARP要求(LAN内偵察)も検知します。
🔎 IoT機器のリスク分類と不審な挙動(すべて検知のみ)
MACのベンダー・機器分類、mDNS/SSDP/DHCPの自己申告による機種特定、既知の悪性IPや管理用ポートへの接続、ボットネット化・DDoS参加の兆候(多数の宛先への接続)、DNSトンネリング/C2の兆候を参考情報として提示します。多くはミラーポート等の受動キャプチャ設定(オプトイン)が必要で、Sensorが通信を遮断することはありません。
🛡️ 能動的脆弱性監査(ペアリング済み端末が対象)
全ポート走査 → 既知シグネチャ診断(Redis/dockerd/Memcached/MongoDBの認証なし露出、SMTPオープンリレー等)→ 汎用バナー取得 → nmap NSE補完診断の4フェーズ構成。破壊的操作は一切行いません。
🔑 ペアリングコード方式(Ed25519・固定IP)
初期状態では何も信頼しません。Sensorオペレーターが発行する10分間有効の使い捨てペアリングコードを、端末側でSensorの固定IPアドレスとあわせて入力することで、双方向の信頼が1回の操作で成立します。公開鍵は自動的に交換されるため、事前に知る必要はありません。クラウドへの登録・アカウント作成は不要です。
Sensor自体への攻撃対策が必要な場合は、同一マシンにRoamSwitch for LinuxのServer Editionを別途インストールすることを推奨します。両者は独立したプロセスとして共存できます。