
No instante em que um perigo é detetado, o Linux «isola-se» sozinho.
Do desktop ao VPS na nuvem, defesa autónoma do Linux sem configuração complexa. Edição Cliente: deteção automática de Wi-Fi e kill-switch VPN. Edição Servidor: proteção contra bloqueio SSH e deteção de intrusões em milissegundos. Ambas totalmente headless.
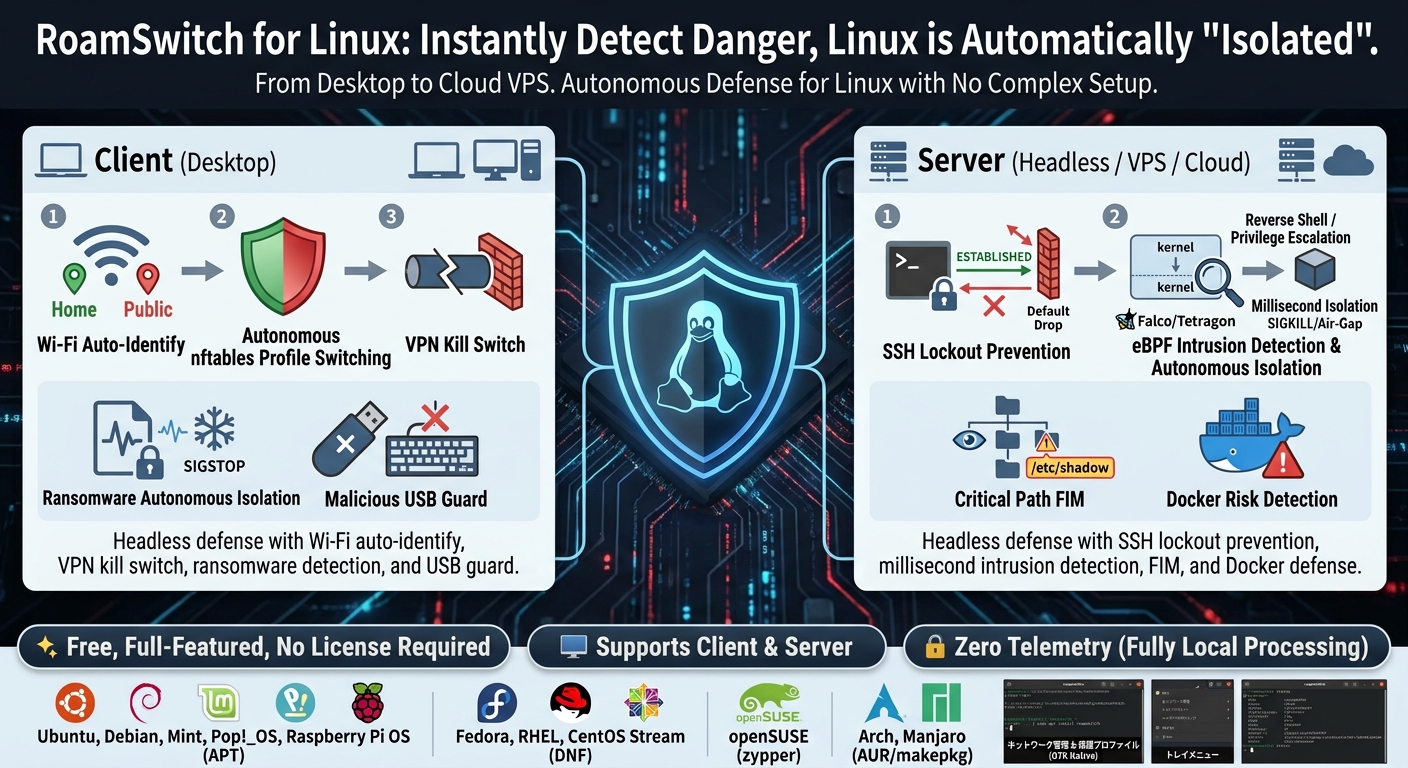
Instalar a partir da sua distribuição
Depois de adicionar o repositório oficial, as atualizações seguem pelo seu comando habitual e a verificação na aplicação funciona. As dependências (nftables, tipos de letra CJK, etc.) são instaladas automaticamente.
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
Sem repositório, descarregue os tarballs assinados (.tar.gz + .tar.gz.asc, amd64 / aarch64) diretamente de lafine.net/linux/dl (nesse caso a verificação de atualizações na aplicação não funcionará).
Após a instalação, o roamswitch.service arranca automaticamente e o ícone na área de notificação fica ativo ao iniciar sessão. No primeiro arranque aparece um assistente de introdução (GTK). A CLI (roamswitch status) mostra o diagnóstico em japonês ou inglês consoante a região do sistema.
Defesa autónoma, a correr nativamente no Linux
🛡️ Troca autónoma de perfis nftablesApenas Edição Cliente
Em redes de confiança (casa) permite tráfego local confortável; no trabalho vigia portas suspeitas; em Wi-Fi público descarta de forma furtiva todo o tráfego de entrada. Decidido pela MAC do gateway, alternado em milissegundos.
🚨 Isolamento autónomo de ransomwareApenas Edição Cliente
fanotify + entropia de Shannon + YARA detetam uma rajada de cifragem e congelam de imediato o processo responsável com SIGSTOP, cortando depois de emergência todo o tráfego externo (Air-Gap) e os serviços de partilha.
📶 Aviso da força de cifragem Wi-FiApenas Edição Cliente
Em redes Open / WEP / WPA o nível de proteção sobe automaticamente com uma notificação no ambiente de trabalho. Paragem/reposição automática opcional dos serviços de partilha (SSH/Samba/RDP).
🔌 Proteção contra USB não autorizado / BadUSBApenas Edição Cliente
Um armazenamento USB não aprovado fica em espera de aprovação; a um dispositivo de injeção de teclas (um teclado BadUSB) é suprimida a entrada por software via evdev — nunca um corte de porta ao nível do kernel. Inclui análise automática ClamAV e quarentena da pasta Transferências.
📜 Auditoria de segurança de 24/30 pontos
Pontua 24 itens no cliente — LUKS, Secure Boot, LSM, SSH/sudo, sysctl, fixação ARP, portas expostas, Safe Browsing do navegador e mais — ou 30 itens do CIS Benchmark na Server Edition, nos 10 idiomas. Disponível na GUI, na CLI e no MCP.
🤖 Servidor MCP incluído
roamswitch-mcp permite que agentes de IA como o Claude leiam o estado de segurança por JSON-RPC (stdio). Só de leitura e totalmente local. Ver Configuração de MCP.
🔒 Túnel VPN + kill-switchApenas Edição Cliente
Numa Wi-Fi pública, todo o tráfego passa por um túnel cifrado WireGuard ou Tailscale (nó de saída). Um kill-switch nftables descarta qualquer fuga em claro fora do túnel e não deixa passar nada se o túnel cair (fail-closed). A defesa principal contra ataques man-in-the-middle.
🎣 Proteção passiva de ligações (bloqueia ligações de phishing)Apenas Edição Cliente
Lê o nome de anfitrião de destino das ligações de saída a partir da consulta DNS, do SNI TLS e do cabeçalho HTTP Host, e avisa ou bloqueia ligações a sites de phishing / fraude (bloqueio por predefinição, também para navegadores DoH). No modo de aviso, a ausência de resposta é fail-closed. Os veredictos usam apenas um feed local e heurísticas offline; o destino nunca é enviado para lado nenhum.
🖧 Defesa autónoma do servidor e proteção contra bloqueio de SSHApenas Edição Servidor
Aplica automaticamente o Default Drop de entrada para nós VPS na cloud e centros de dados. Protege ativamente as sessões SSH administrativas existentes (estado ESTABLISHED) para evitar que o administrador fique bloqueado. Um ficheiro guard.yaml opcional permite ajustar com precisão a ação de contenção por grau de gravidade, com um temporizador de segurança que restaura o acesso automaticamente caso não haja resposta.
⚡ Deteção de intrusões eBPF e isolamento autónomo (Falco / Tetragon)
Captura em tempo real eventos eBPF ao nível do kernel (reverse shells, escaladas de privilégio, execução de binários não autorizados) através de um socket UNIX. Escolha Falco (predefinição) ou Cilium Tetragon (gRPC) como sensor. Isola de forma autónoma, em milissegundos, processos comprometidos (SIGSTOP/SIGKILL) ou hosts (Air-Gap).
📂 FIM de caminho crítico (monitorização de integridade de ficheiros)Apenas Edição Servidor
Monitorização orientada a eventos com hash SHA-256 de binários e configurações críticas do sistema, incluindo /etc/shadow, /etc/pam.d e /usr/bin/ — as alterações são detetadas no instante em que ocorrem (as verificações periódicas servem de reforço). Deteta de imediato instalações de backdoors e alterações não autorizadas.
🧠 Guarda de esgotamento de recursos / anomalias de processoApenas Edição Servidor
Deteta ataques DoS por fuga de memória e ciclos de falhas (sinal de uma tentativa de exploit use-after-free). O padrão normal em dente de serra da memória de um runtime com garbage collector nunca é confundido com uma fuga; apenas um crescimento sustentado do RSS sem recuperação é assinalado. Os ciclos de falhas são reconhecidos de forma estrutural a partir do vocabulário fixo do próprio systemd (sem novo polling). Correlaciona por PID com eventos eBPF/FIM para atribuir um nível de confiança (possible/correlated).
🧱 Bloqueio de Egress / C2 e DNS sinkholeApenas Edição Servidor
Bloqueia automaticamente ligações de saída para IPs maliciosos conhecidos através de um feed de ameaças local. Ative opcionalmente um DNS sinkhole (Quad9 / Cloudflare / AdGuard / CleanBrowsing) para também bloquear a resolução de domínios maliciosos (desativado por predefinição para não quebrar ambientes DNS internos).
📢 Alertas de emergência multicanalApenas Edição Servidor
Envia de imediato informação detalhada do incidente para Slack, Discord, Microsoft Teams, Syslog ou Webhooks no momento em que uma ameaça é intercetada, um processo é terminado ou um host é isolado por Air-Gap.
🐳 Deteção de riscos do Docker e proteção contra contorno da firewall
Deteta instantaneamente, através de docker events, o arranque de um contentor privilegiado (--privileged) ou a montagem de docker.sock (apenas notificação). A proteção contra contorno da firewall através da cadeia DOCKER-USER está sempre ativa, tanto na Edição Cliente como na Servidor.
🧫 File Scan Guard (YARA + ClamAV)Apenas Edição Servidor
Analisa periodicamente diretórios que guardam ficheiros destinados a terceiros — um relay de email, uma pasta partilhada, um destino de upload (uma camada adicional para diretórios partilhados arbitrários, separada da verificação automática da pasta de Transferências da edição cliente). O motor YARA incorporado funciona sempre sem dependências externas; o ClamAV pode ser adicionado de forma opcional. As ameaças confirmadas são colocadas em quarentena automaticamente.
🔑 Scanner de fuga de segredos e chaves API
Deteta chaves API (OpenAI, Anthropic, AWS, GitHub, Slack, Stripe e outras) e chaves privadas SSH, não só em texto colado mas também em diretórios inteiros (.git e semelhantes são excluídos automaticamente). Disponível via CLI, MCP e SDK Python; o conteúdo nunca é transmitido para fora da máquina.
📦 Verificação de CVE de pacotes (dpkg/pacman/dnf/zypper + dependências)Apenas Edição Cliente
Compara os pacotes do SO instalados e as dependências do seu projeto (npm, PyPI, crates.io e mais 4 ecossistemas) com um mapeamento de CVE conhecido guardado localmente. Sem qualquer atividade de rede.
🖥️ Proteção ClickFix: deteta e elimina comandos maliciosos através da área de transferênciaApenas Edição Cliente
Protege contra o "ClickFix", um anúncio falso ou página CAPTCHA que o induz a copiar e colar um "código de verificação" que na realidade é um comando malicioso. Monitoriza a área de transferência através de polling com gtk::Clipboard (funciona de forma transparente em X11 e Wayland) e, assim que um padrão malicioso conhecido é copiado, apaga o conteúdo e avisa-o, independentemente de o destino ser um terminal ou a caixa de diálogo de execução do GNOME/KDE.
🔔 Histórico de notificações (últimos 7 dias)
Consulte as notificações enviadas pelo RoamSwitch para além do momento em que aparecem. Disponível a partir da CLI (roamswitch notifications), da GUI, do MCP (get_notification_history) e do SDK Python. As entradas que ultrapassam o período de retenção são eliminadas automaticamente.
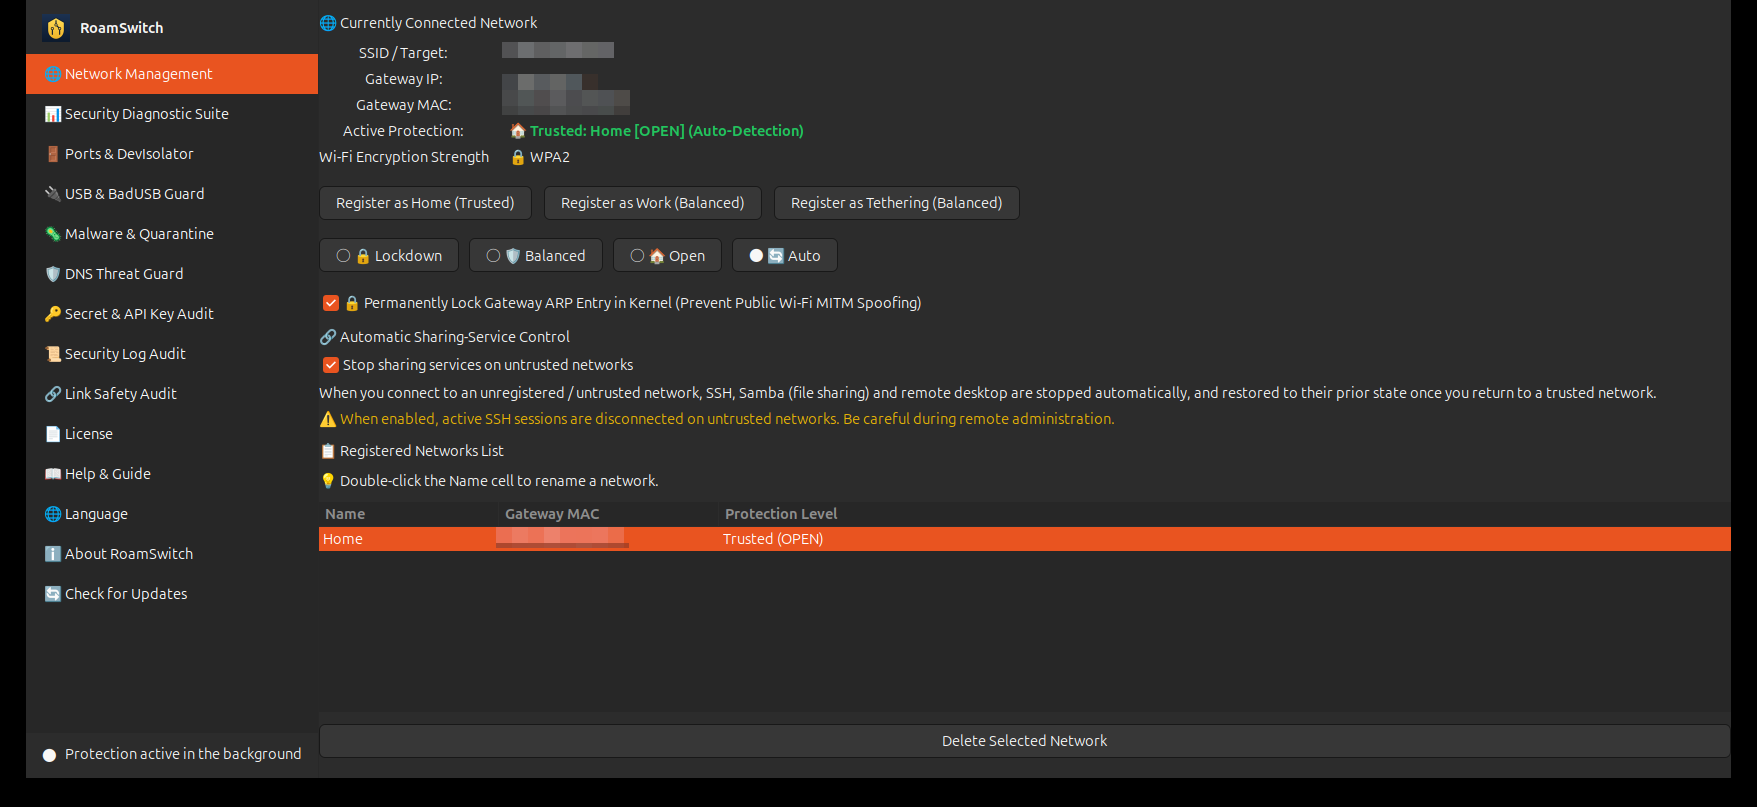
Identifica o MAC da gateway ligada e alterna o perfil nftables de forma autónoma. O controlo de serviços de partilha e a fixação de ARP também estão aqui.
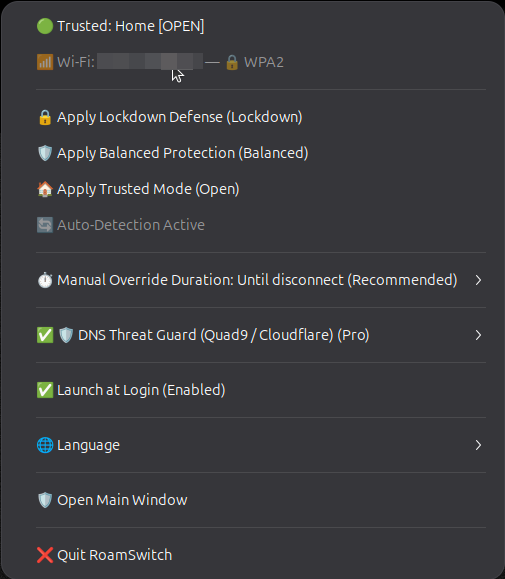
Alterne o nível de proteção instantaneamente, defina a duração da substituição manual, ative a proteção DNS e o idioma — a partir da bandeja.
Ambientes suportados
| Totalmente suportado | Ubuntu 22.04 / 24.04, Debian 12+, Linux Mint, Pop!_OS, elementary, Zorin, Raspberry Pi OS de 64 bits (Bookworm), Ubuntu para Raspberry Pi |
|---|---|
| Arquitetura | x86_64 / aarch64 (Raspberry Pi 4 / 5) |
| Necessário | systemd, nftables. A interface da área de notificação precisa de um ambiente com AppIndicator/StatusNotifierItem (KDE / Cinnamon / MATE / Budgie, ou GNOME com a extensão). Máquinas sem ecrã podem usar daemon + CLI + MCP. |
| Pacotes | APT (família Ubuntu/Debian), DNF (Fedora/RHEL), zypper (openSUSE), AUR (Arch). Distribuições sem systemd (Alpine / Void / Devuan) não são suportadas. |
| Caso de uso | Disponibilizamos dois pacotes: uma Edição Cliente (GUI + bandeja do sistema) para estações de trabalho e portáteis, e uma Edição Servidor (headless, Default Drop, integração eBPF/Falco) para VPS na cloud, hosts de contentores e centros de dados. |
Edição Cliente vs. Edição Servidor
A «Edição Cliente» para estações de trabalho e portáteis, e a «Edição Servidor» para VPS na cloud, hosts de contentores e centros de dados — cada uma otimizada para defesa autónoma no seu próprio ambiente.
| Área | Edição cliente (atual) | Edição Servidor (headless) |
|---|---|---|
| Deteção de rede e troca de perfil | Troca autónoma por Wi-Fi / MAC do gateway (3 perfis) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| Postura da firewall | Seleção automática entre Aberto / Equilibrado / Bloqueio | Negação por predefinição + allowlist explícita das portas de serviço declaradas (entrada mínima) |
| Tráfego de saída (egress) | Proteção passiva de ligações + proteção DNS bloqueiam phishing | Bloqueio de saída de domínios de C2 / maliciosos + restrição de saída |
| Túnel VPN + kill-switch | ✅ WireGuard / Tailscale | ❌ Não disponível (o acesso administrativo é somente via SSH; configure você mesmo o WireGuard ou similar pelo sistema operacional caso precise de VPN) |
| Deteção e isolamento de ransomware / análise de malware fanotify | Deteção autónoma de ransomware via fanotify e congelamento do processo | Deteção de intrusões eBPF (Falco / Tetragon) + FIM do caminho crítico (baseado em eventos, deteção instantânea) + deteção de esgotamento de recursos/ciclos de falhas |
| Reforço do kernel (sysctl / Yama / noexec) | Aplicado numa rede não fiável | Aplicado sempre |
| Avaliação do estado de segurança | ✅ 24 itens (GUI / CLI / MCP) | ✅ 30 itens (CIS Benchmark, CLI / MCP) |
| Interface do operador | GUI GTK + bandeja + CLI + MCP | CLI + MCP + gestão remota (headless) |
| Notificações de emergência | Notificações na área de trabalho (GTK / libnotify) | Alertas instantâneos via Slack / Discord / Teams / Syslog / Webhook |
| Gestão centralizada e auditoria | Adicionado com uma licença Business | Adicionado com uma licença Business (distribuição de políticas assinadas, check-in periódico; a versão gratuita permanece totalmente local) |
| Documentação detalhada | Whitepaper de segurança (Client) → | Manual de Operações Server Edition / Whitepaper de Segurança (Linux Servidor) |
Manual de Operações Server Edition Whitepaper de Segurança (Linux Servidor) Guia de operação CLI / headless →
🏢 RoamSwitch Business (para organizações)
A edição Community é gratuita com todas as funções. Para gerir muitas máquinas Linux numa organização, a edição Business paga adiciona a camada de gestão abaixo. A defesa do endpoint (comutação de nftables, isolamento de ransomware, proteção USB, DNS, avaliação, MCP) é idêntica à Community — nada é adicionado ou removido.
| O que pode adicionar | Resumo |
|---|---|
| Gestão de frota | Inscrever dispositivos com um token da organização assinado com Ed25519; agregar nível de proteção, pontuação de saúde e estado das políticas através de check-in periódico. |
| Distribuição de políticas em massa assinada | Distribuir redes fiáveis, nível fora do escritório, controlo de serviços de partilha e o valor imposto de cada guarda como JSON assinado com Ed25519. Bloqueado no endpoint. |
| APT / RPM interno assinado | Um repositório privado assinado com uma chave GPG própria da organização. As verificações de atualização na aplicação continuam a funcionar. |
| Suporte SLA | Um contacto por contrato para conceção da implementação, conceção de políticas e resposta a incidentes (japonês, dias úteis JST). |
O Zero Telemetry é mantido — apenas os dispositivos que a organização inscreveu explicitamente comunicam com um servidor de gestão, e enviam apenas o ID do dispositivo, a versão da aplicação, a pontuação de saúde, o nível de proteção e a versão da política. Os detentores de Mac Pro Lifetime obtêm as funções Business gratuitamente nas suas próprias máquinas Linux. Contacte-nos para preços e disponibilidade.
Falar sobre o Business🔒 Zero-Telemetry / Licença
O conteúdo das comunicações, o histórico de ligações, os URL visitados e os registos do sistema nunca são enviados para fora. As verificações de atualização passam apenas pelo gestor de pacotes do sistema (apt). O RoamSwitch for Linux é freeware proprietário; o pacote de distribuição oficial (.deb) pode ser redistribuído sem modificações com todos os avisos de direitos de autor intactos. O código-fonte não é publicado. Texto completo em /usr/share/doc/roamswitch/copyright. O SDK RoamSwitchKit é fornecido separadamente como open source.