🛡️
Deteção Automática de Wi-Fi e Defesa Sem Configuração ao Sair
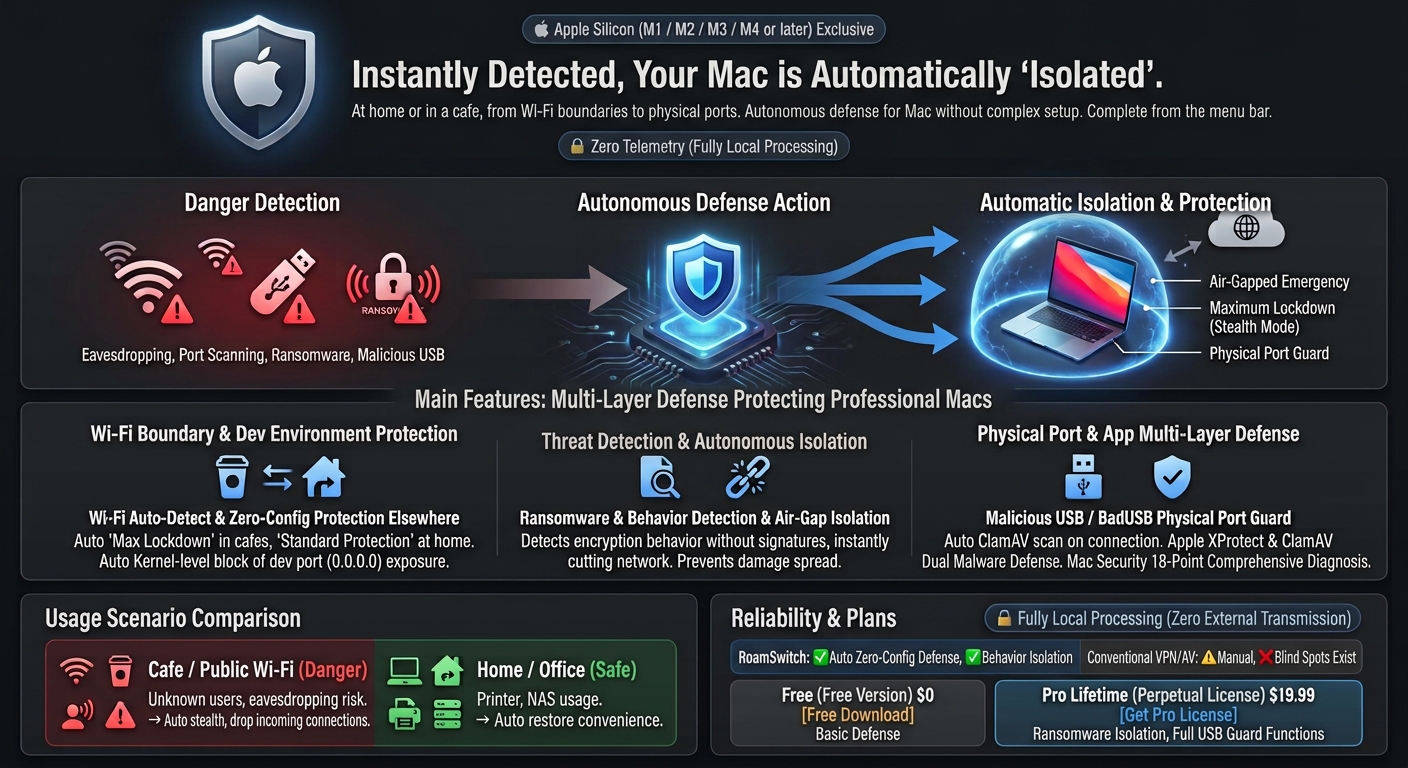
Reconhece de forma segura o endereço MAC da gateway do router. No momento em que se desliga de redes de confiança, a firewall de aplicações (Application Firewall) ativa o bloqueio máximo. (As comunicações de saída, como a navegação na Web, continuam a funcionar normalmente.)
📊
Auditoria Abrangente de Segurança do Mac em 18 Pontos
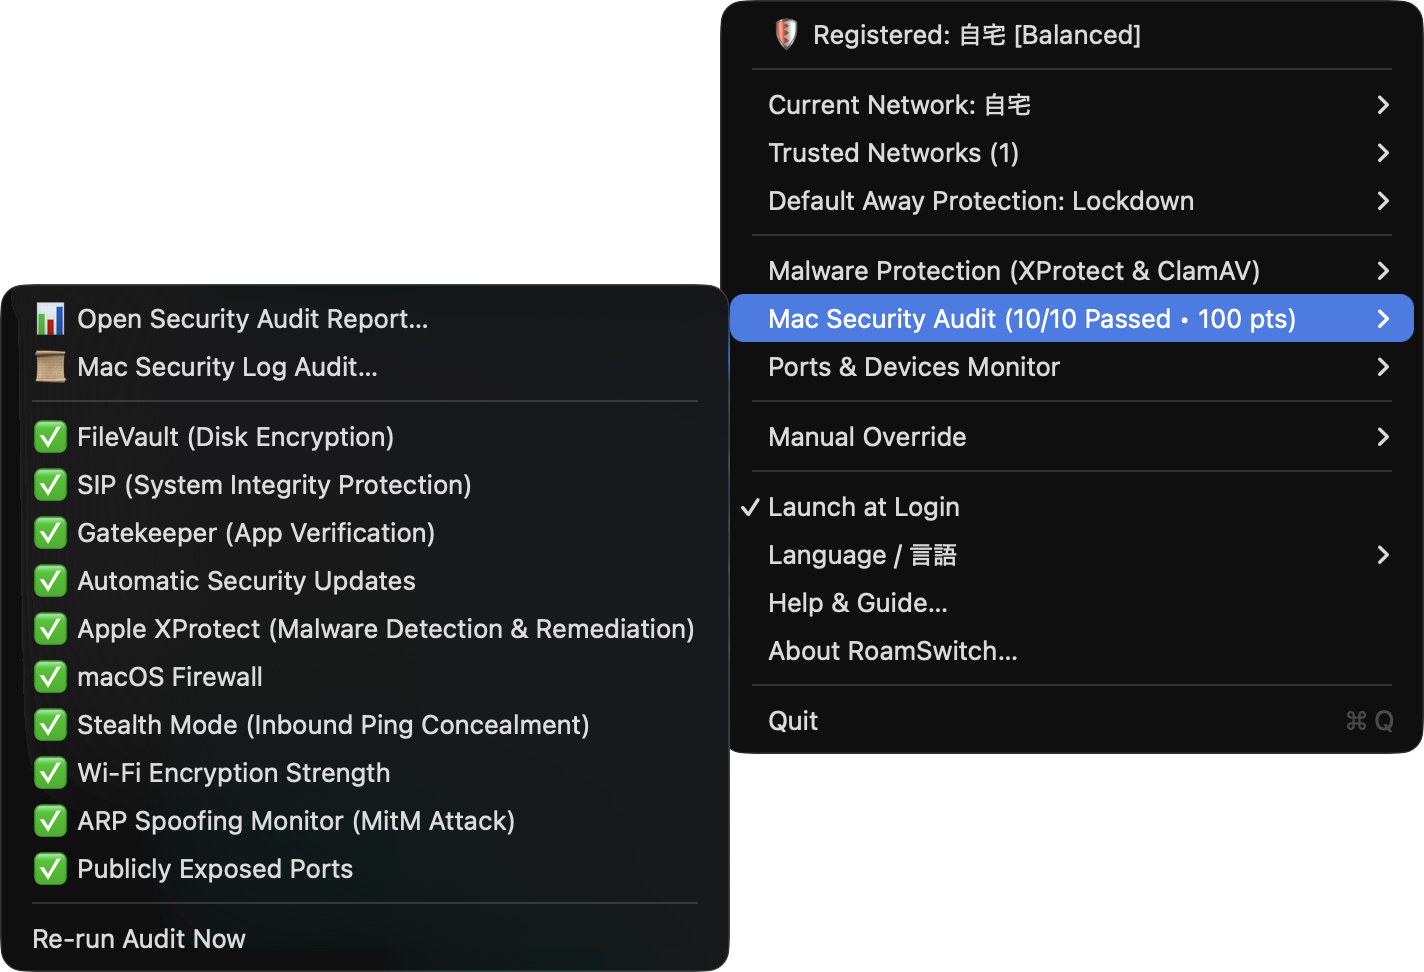
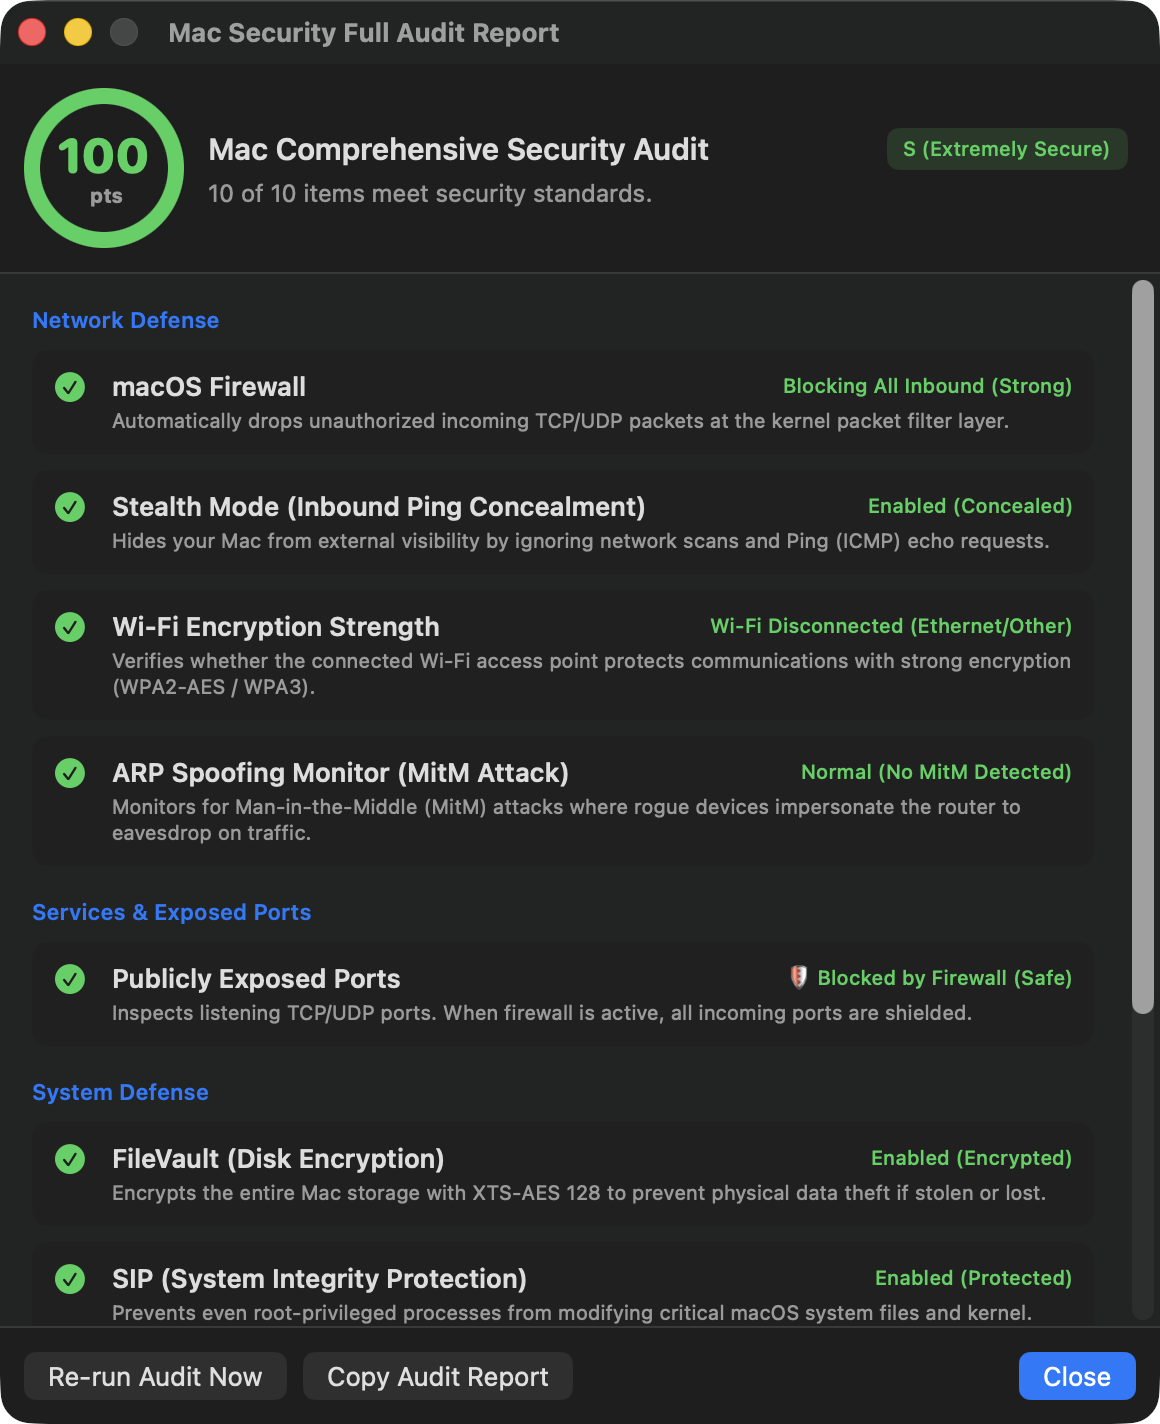
Auditoria instantânea de 100 pontos que abrange FileVault, SIP, Gatekeeper, firewall, encriptação Wi-Fi, spoofing de ARP, modo invisível e Apple Rapid Security Responses (RSR).
🔍
Bloqueio de Portas Zero-Day e Auditoria de Servidores de Desenvolvimento
No momento em que uma nova porta nunca antes vista fica exposta à LAN externa, é bloqueada automaticamente, sem necessidade de assinaturas (ativação opcional). Serviços de base de dados não autenticados como Redis/MongoDB geram um alerta instantâneo assim que se vinculam a 0.0.0.0, e servidores de desenvolvimento como Node.js/Vite/Docker são auditados passivamente quanto a wildcards CORS e autenticação em falta.
📜
Auditoria de segurança macOS Unified Logging
Extrai rapidamente falhas de autenticação sudo, tentativas de intrusão SSH, histórico de bloqueios do Gatekeeper e registos de remoção do Apple XProtect a partir do registo unificado interno do macOS, visualizados numa linha do tempo gráfica.
🍏
Dupla defesa antimalware Apple XProtect e ClamAV
Além de verificar o estado oficial do Apple XProtect, verifica as assinaturas de notarização e os atributos de quarentena de ficheiros e apps, podendo executar análises sob demanda com o motor open-source ClamAV. Cada armazenamento externo ligado — incluindo dispositivos autorizados — é verificado automaticamente, só concedendo acesso total após confirmar que é seguro.
📡
Resposta Automática a ARP Spoofing (bloqueia ataques MITM)
Numa rede não fiável, fixa o MAC da gateway, do router IPv6 e do DNS on-link na tabela de vizinhos, de modo que um ARP/NDP falsificado não possa mover a rota (bloqueio preventivo). Além disso, no instante em que o endereço físico (endereço MAC) da gateway muda de forma suspeita, a comunicação é cortada de emergência (isolamento air-gap) para impedir escutas e adulterações. Funcionalidade de ativação opcional, que pode ser libertada a qualquer momento após confirmar a segurança.
🚨
Detecção Comportamental de Ransomware & Isolamento Autônomo
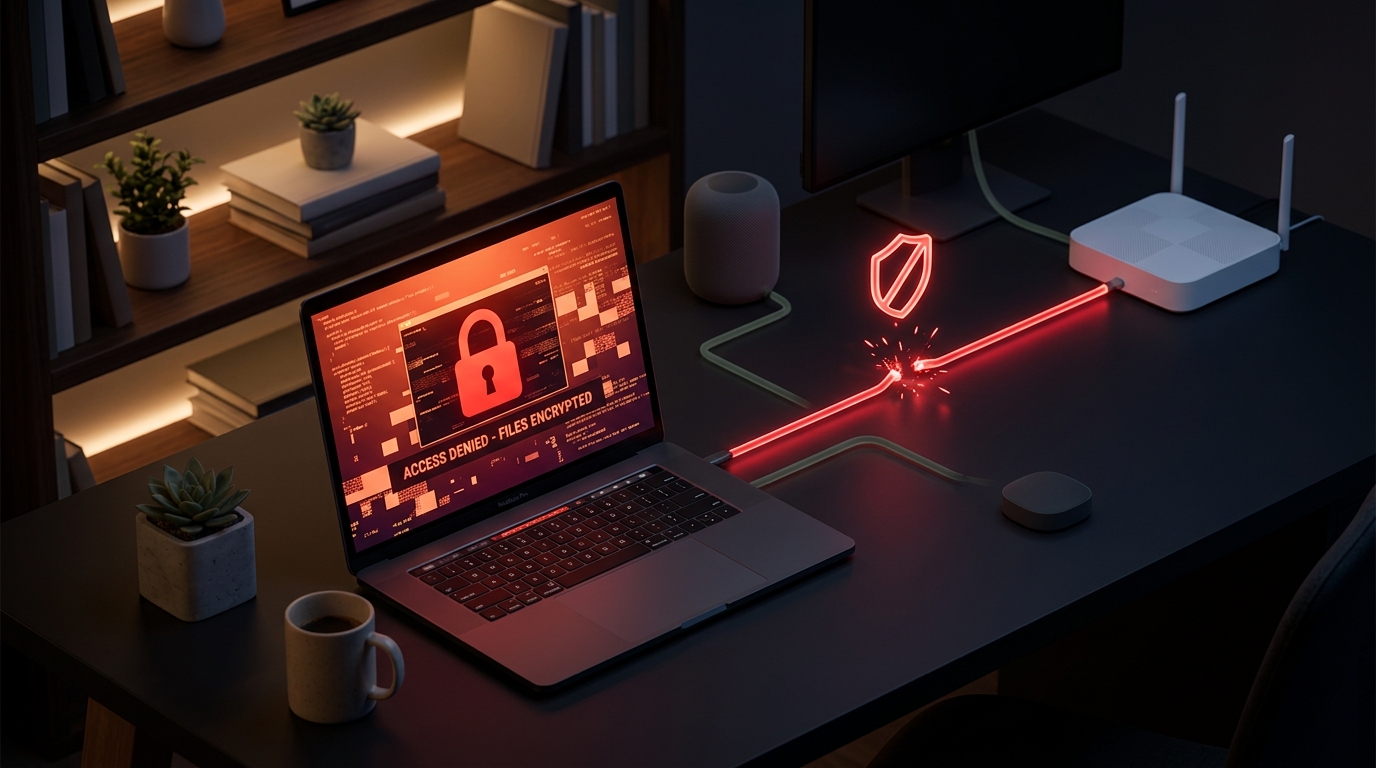
Detecta comportamentos típicos de ransomware — como criptografia em massa repentina de arquivos — sem depender de assinaturas. No instante em que é detectado, seu Mac é desconectado da rede (isolamento air-gap) para conter de forma autônoma a propagação para outros dispositivos na sua rede doméstica.
🔌
Defesa Física contra USB Não Autorizado / BadUSB
Interceta e bloqueia teclas de teclados USB desconhecidos ou cabos modificados (Rubber Ducky, etc.) para prevenir a injeção maliciosa de comandos. Executa varreduras completas com ClamAV ao ligar armazenamento USB.
📥
Proteção automática de downloads Web e E-mail
Monitora downloads do Safari, Chrome, Mail, Slack via FSEvents e verifica automaticamente arquivos em quarentena com ClamAV.
🌐
Proteção contra ameaças DNS e Auditoria de links
Muda automaticamente para DNS seguro (Quad9 / Cloudflare Security) em Wi-Fi não fiável para bloquear a resolução de domínios de C2 de malware e de phishing. O âmbito (apenas não fiável / sempre) é configurável.
🔒
Túnel VPN + kill-switch (WireGuard / Tailscale)
Fora das redes fiáveis, todo o tráfego passa por uma configuração WireGuard cifrada ou um nó de saída Tailscale. Um kill-switch pf descarta qualquer fuga em claro fora do túnel e não deixa passar nada se o túnel cair. A defesa principal contra ataques man-in-the-middle (opcional).
🎣
Proteção passiva de ligações (bloqueia ligações de phishing)
Determina o destino das ligações de saída a partir do nome DNS, do SNI TLS e do cabeçalho HTTP Host, e avisa ou bloqueia ligações a sites de phishing / fraude (bloqueio por predefinição, também para navegadores DoH). Uma extensão de sistema NEFilter inspeciona o fluxo real após a resolução, pelo que nunca edita /etc/hosts. No modo de aviso, a ausência de resposta é fail-closed. Os veredictos são locais.
🔎
Deteção por assinatura estática e monitorização de novos itens de arranque automático
Deteta ficheiros transferidos através da assinatura de teste EICAR padrão do setor e de comandos reverse shell de uma linha bem documentados (funciona mesmo sem o ClamAV instalado). Também monitoriza em tempo real novos registos de LaunchAgent/LaunchDaemon, assinalando os que invocam diretamente um interpretador de scripts. Não requer a permissão EndpointSecurity.
🖥️
Proteção ClickFix: deteta e elimina comandos maliciosos no momento da cópia
Protege contra o "ClickFix", um ecrã falso de erro ou verificação que o induz a colar e executar você mesmo um comando no Terminal. Independentemente do destino da colagem (Terminal, Script Editor, Spotlight ou qualquer outro), o RoamSwitch monitoriza a área de transferência e, assim que um padrão malicioso conhecido é copiado, apaga o conteúdo e avisa-o. A versão Pro acrescenta uma camada opcional que também monitoriza o histórico de comandos e pode bloquear a rede em emergência ao detetá-lo.
🔔
Histórico de notificações (últimos 7 dias)
Consulte as notificações enviadas pelo RoamSwitch (anomalias de auditoria de registos de segurança, deteções de ClickFix e outras) para além do momento em que aparecem. As entradas que ultrapassam o período de retenção são eliminadas automaticamente.
🐳
Deteção de Riscos do Docker (Alertas de Fuga de Contentor)
Deteta o momento em que um contentor é iniciado em modo --privileged ou com o /var/run/docker.sock montado, e envia uma notificação (Pro, opcional). Assinala apenas a configuração de risco — sem bloqueio automático.
🔑
Auditoria de Fugas de Segredos/Chaves API (Verificação ao Colar & Análise de Pasta)
Cole texto para auditar de imediato chaves API e tokens expostos. Também suporta a análise recursiva de uma pasta inteira — como um checkout de código-fonte — excluindo automaticamente .git, node_modules, entre outros. Tudo é executado inteiramente no seu dispositivo.
📦
Verificação de CVE de pacotes (Homebrew + dependências)
Compara os pacotes Homebrew instalados e as dependências do seu projeto (npm, PyPI, crates.io e mais 4 ecossistemas) com um mapeamento de CVE conhecido guardado localmente. Sem qualquer atividade de rede.
 RoamSwitch
by Lafine Systems Design