
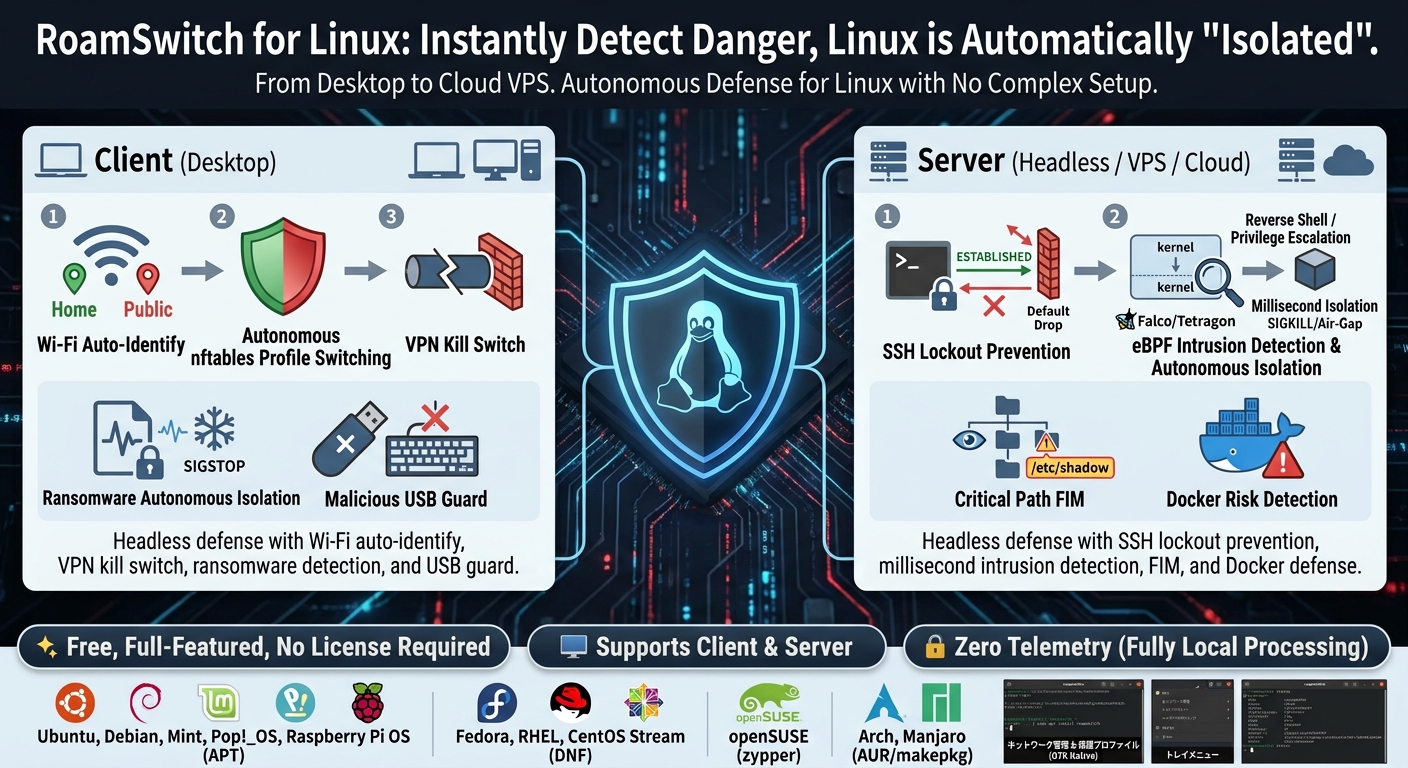
Dès qu'un danger est détecté, Linux s'isole automatiquement.
Du poste de bureau au VPS cloud, défense Linux autonome sans configuration complexe. Édition Client : détection Wi-Fi automatique et kill-switch VPN. Édition Serveur : protection contre le verrouillage SSH et détection d'intrusion en millisecondes. Les deux entièrement headless.
Installer depuis votre distribution
Après ajout du dépôt officiel, les mises à jour passent par votre commande de mise à jour habituelle et la vérification intégrée fonctionne. Les dépendances (nftables, polices CJK, etc.) sont installées automatiquement.
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
Sans dépôt, téléchargez les tarballs signés (.tar.gz + .tar.gz.asc, amd64 / aarch64) directement depuis lafine.net/linux/dl (la vérification de mise à jour intégrée ne fonctionnera pas dans ce cas).
Après l'installation, roamswitch.service démarre automatiquement et l'icône de la zone de notification s'exécute à la connexion. Un assistant d'accueil (GTK) apparaît au premier lancement. La CLI (roamswitch status) affiche le diagnostic en japonais ou en anglais selon la locale du système.
Défense autonome, nativement sous Linux
🛡️ Bascule autonome des profils nftablesÉdition Client uniquement
Sur les réseaux de confiance (domicile), il autorise un trafic local confortable ; au travail, il surveille les ports suspects ; sur le Wi-Fi public, il rejette tout le trafic entrant en mode furtif. Décidé par la MAC de passerelle, basculé en quelques millisecondes.
🚨 Isolement autonome des rançongicielsÉdition Client uniquement
fanotify + entropie de Shannon + YARA détectent une rafale de chiffrement et gèlent instantanément le processus fautif par SIGSTOP, puis coupent en urgence tout le trafic externe (Air-Gap) et les services de partage.
📶 Alerte sur la force du chiffrement Wi-FiÉdition Client uniquement
Sur les réseaux Open / WEP / WPA, le niveau de protection est relevé automatiquement avec une notification bureau. Arrêt/restauration automatique en option des services de partage (SSH/Samba/RDP).
🔌 Protection USB non autorisé / BadUSBÉdition Client uniquement
Un stockage USB non approuvé est mis en attente d'approbation ; un périphérique d'injection de frappes (un clavier BadUSB) voit sa saisie supprimée de façon logicielle via evdev — jamais de coupure de port au niveau du noyau. Intègre l'analyse automatique ClamAV et la mise en quarantaine du dossier Téléchargements.
📜 Audit de sécurité en 24/30 points
Note 24 points côté client — LUKS, Secure Boot, LSM, SSH/sudo, sysctl, épinglage ARP, ports exposés, Safe Browsing du navigateur, etc. — ou 30 points CIS Benchmark en Server Edition, dans les 10 langues. Accessible depuis l'interface graphique, la CLI et MCP.
🤖 Serveur MCP intégré
roamswitch-mcp permet à des agents IA comme Claude de lire l'état de sécurité via JSON-RPC (stdio). Lecture seule et entièrement local. Voir Configuration MCP.
🔒 Tunnel VPN + kill-switchÉdition Client uniquement
Sur un Wi-Fi public, tout le trafic passe par un tunnel chiffré WireGuard ou Tailscale (nœud de sortie). Un kill-switch nftables bloque toute fuite en clair hors du tunnel et ne laisse rien passer si le tunnel tombe (fail-closed). La défense principale contre les attaques de l'homme du milieu.
🎣 Protection passive des liens (bloque les connexions d'hameçonnage)Édition Client uniquement
Lit le nom d'hôte de destination des connexions sortantes depuis la requête DNS, le SNI TLS et l'en-tête HTTP Host, et avertit ou bloque les connexions vers des sites d'hameçonnage / d'arnaque (blocage par défaut, y compris pour les navigateurs DoH). En mode avertissement, l'absence de réponse est fail-closed. Les verdicts n'utilisent qu'un flux local et des heuristiques hors ligne ; la destination n'est jamais envoyée nulle part.
🖧 Défense serveur autonome & protection contre le verrouillage SSHÉdition Serveur uniquement
Applique automatiquement le Default Drop entrant pour les nœuds VPS cloud et centres de données. Préserve activement les sessions SSH administratives existantes (état ESTABLISHED) pour éviter de verrouiller l'administrateur hors du système. Un fichier guard.yaml optionnel permet d'ajuster finement l'action de confinement par niveau de gravité, avec une minuterie de sécurité qui restaure automatiquement l'accès en l'absence de réponse.
⚡ Détection d'intrusion eBPF & isolement autonome (Falco / Tetragon)
Capture en temps réel les événements eBPF au niveau noyau (reverse shells, élévations de privilèges, exécution de binaires non autorisés) via un socket UNIX. Choisissez Falco (par défaut) ou Cilium Tetragon (gRPC) comme capteur. Isole en quelques millisecondes, de façon autonome, les processus compromis (SIGSTOP/SIGKILL) ou les hôtes (Air-Gap).
📂 FIM critical-path (surveillance de l'intégrité des fichiers)Édition Serveur uniquement
Surveillance événementielle par hachage SHA-256 des binaires système et configurations critiques, notamment /etc/shadow, /etc/pam.d et /usr/bin/ — toute altération est détectée à l'instant où elle survient (les analyses périodiques servent de filet de sécurité). Signale immédiatement les installations de portes dérobées et les altérations non autorisées.
🧠 Garde d'épuisement des ressources / anomalie de processusÉdition Serveur uniquement
Détecte les attaques DoS par fuite mémoire et les boucles de plantage (signe d'une tentative d'exploit use-after-free). Le cycle normal en dents de scie d'un runtime avec ramasse-miettes n'est jamais pris pour une fuite ; seule une croissance RSS soutenue, sans reprise, est signalée. Les boucles de plantage sont reconnues de façon structurelle à partir du vocabulaire fixe de systemd lui-même (aucun nouveau sondage). Corrèle par PID avec les événements eBPF/FIM pour attribuer un niveau de confiance (possible/correlated).
🧱 Blocage Egress / C2 & DNS sinkholeÉdition Serveur uniquement
Bloque automatiquement les connexions sortantes vers des IP malveillantes connues via un flux de menaces local. Activez en option un DNS sinkhole (Quad9 / Cloudflare / AdGuard / CleanBrowsing) pour bloquer également la résolution de domaines malveillants (désactivé par défaut afin de ne jamais perturber un environnement DNS interne).
📢 Alertes d'urgence multicanalesÉdition Serveur uniquement
Envoie instantanément des informations détaillées sur l'incident vers Slack, Discord, Microsoft Teams, Syslog ou des Webhooks dès qu'une menace est interceptée, qu'un processus est tué ou qu'un hôte est isolé en Air-Gap.
🐳 Détection des risques Docker & protection contre le contournement du pare-feu
Détecte instantanément, via docker events, le démarrage d'un conteneur privilégié (--privileged) ou un montage docker.sock (notification uniquement). La protection contre le contournement du pare-feu par la chaîne DOCKER-USER est toujours active, sur les éditions Client comme Serveur.
🧫 File Scan Guard (YARA + ClamAV)Édition Serveur uniquement
Analyse régulièrement les répertoires qui stockent des fichiers destinés à autrui — relais de messagerie, dossier partagé, point de dépôt (une couche supplémentaire pour des répertoires partagés quelconques, distincte de l'analyse automatique du dossier Téléchargements de l'édition cliente). Le moteur YARA intégré fonctionne en permanence sans dépendance externe ; ClamAV peut être ajouté en option. Les menaces confirmées sont automatiquement mises en quarantaine.
🔑 Scanner de fuites de secrets & clés API
Détecte les clés API (OpenAI, Anthropic, AWS, GitHub, Slack, Stripe, etc.) et les clés privées SSH, non seulement dans du texte collé mais aussi dans des répertoires entiers (.git et similaires sont exclus automatiquement). Disponible via la CLI, MCP et le SDK Python ; rien n'est jamais transmis hors de la machine.
📦 Vérification CVE des paquets (dpkg/pacman/dnf/zypper + dépendances)Édition Client uniquement
Compare les paquets OS installés et les dépendances de votre projet (npm, PyPI, crates.io et 4 autres écosystèmes) à une correspondance CVE connue stockée localement. Aucune activité réseau du tout.
🖥️ Protection ClickFix : détecte et efface les commandes malveillantes via le presse-papiersÉdition Client uniquement
Protège contre « ClickFix », une fausse publicité ou page CAPTCHA qui vous incite à copier-coller un « code de vérification » qui est en réalité une commande malveillante. Surveille le presse-papiers via gtk::Clipboard (fonctionne de façon transparente sous X11 et Wayland) et, dès qu'un modèle malveillant connu est copié, efface son contenu et vous avertit — quel que soit le terminal ou la boîte de dialogue d'exécution GNOME/KDE utilisé comme destination.
🔔 Historique des notifications (7 derniers jours)
Consultez les notifications envoyées par RoamSwitch même après leur affichage initial. Disponible via la CLI (roamswitch notifications), l'interface graphique, MCP (get_notification_history) et le SDK Python. Les entrées dépassant la période de conservation sont supprimées automatiquement.
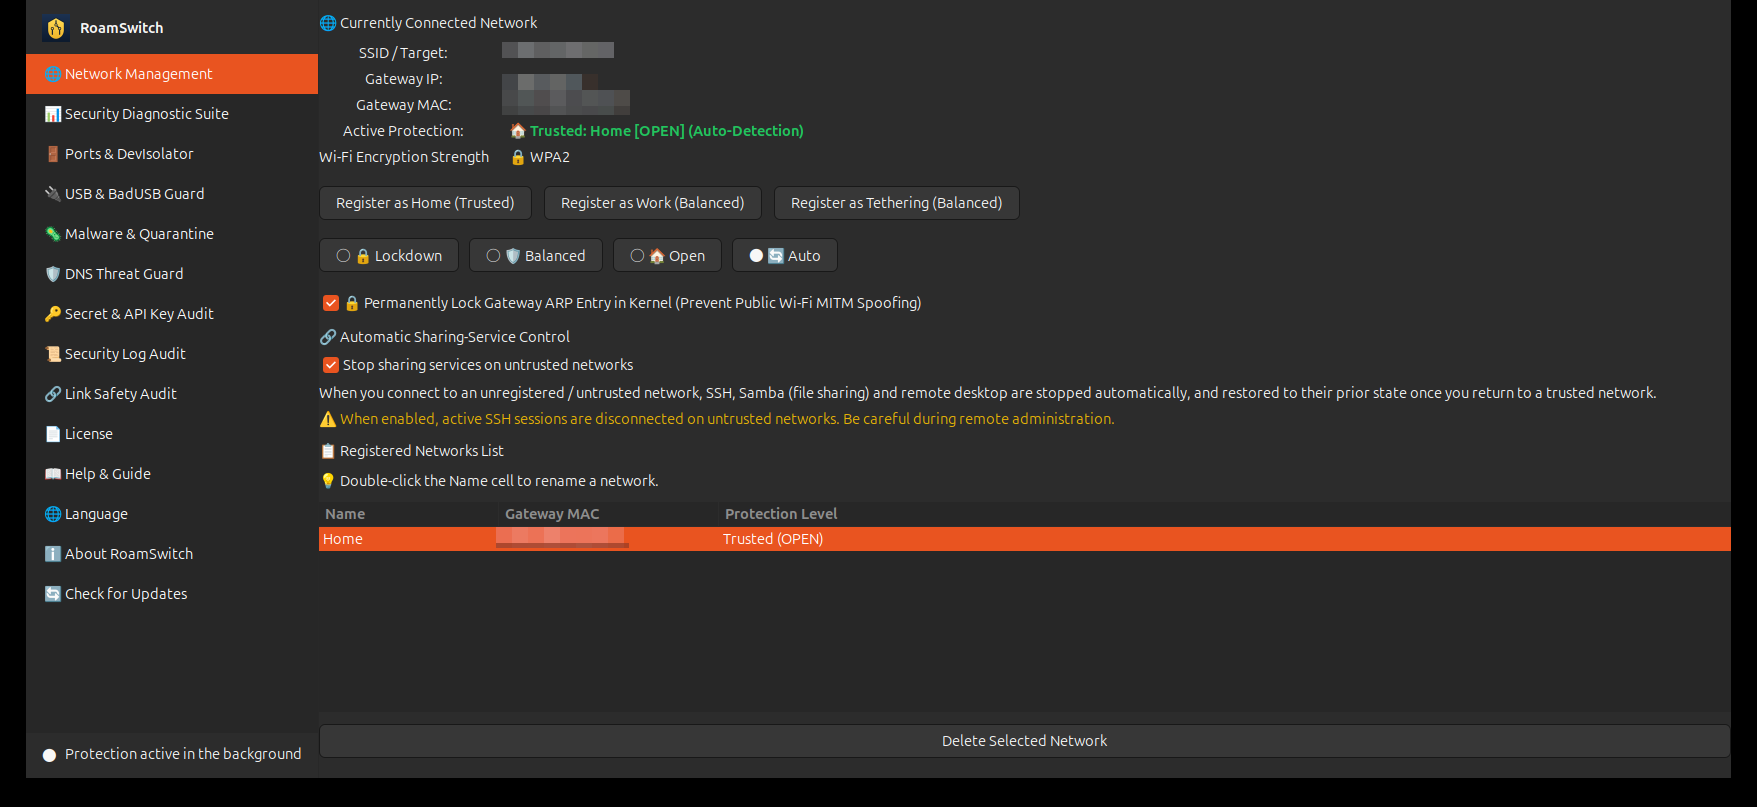
Identifie l’adresse MAC de la passerelle connectée et bascule le profil nftables de façon autonome. Le contrôle des services de partage et l’épinglage ARP se trouvent aussi ici.
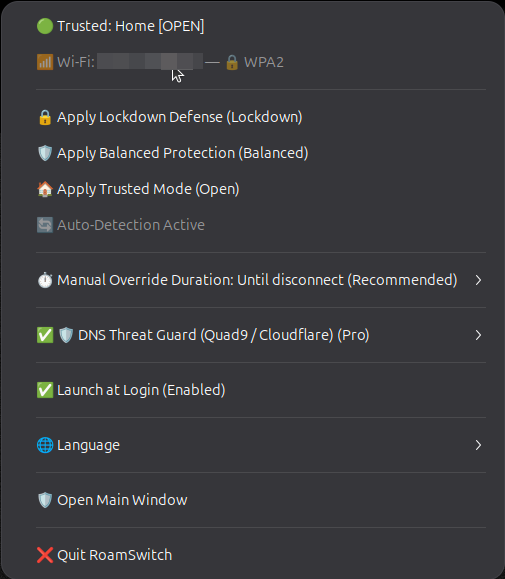
Changer de niveau de protection instantanément, définir la durée du forçage manuel, activer la protection DNS et la langue — depuis la zone de notification.
Environnements pris en charge
| Entièrement pris en charge | Ubuntu 22.04 / 24.04, Debian 12+, Linux Mint, Pop!_OS, elementary, Zorin, Raspberry Pi OS 64 bits (Bookworm), Ubuntu pour Raspberry Pi |
|---|---|
| Architecture | x86_64 / aarch64 (Raspberry Pi 4 / 5) |
| Requis | systemd, nftables. L'interface de la zone de notification nécessite un bureau AppIndicator/StatusNotifierItem (KDE / Cinnamon / MATE / Budgie, ou GNOME avec l'extension). Les machines sans affichage peuvent utiliser daemon + CLI + MCP. |
| Paquets | APT (famille Ubuntu/Debian), DNF (Fedora/RHEL), zypper (openSUSE), AUR (Arch). Les distributions sans systemd (Alpine / Void / Devuan) ne sont pas prises en charge. |
| Cas d'usage | Nous proposons deux packages : une édition Client (GUI + barre d'état système) pour postes de travail et portables, et une édition Serveur (headless, Default Drop, intégration eBPF/Falco) pour VPS cloud, hôtes de conteneurs et centres de données. |
Édition Client vs édition Serveur
L'« édition Client » pour postes de travail et portables, et l'« édition Serveur » pour VPS cloud, hôtes de conteneurs et centres de données — chacune optimisée pour une défense autonome adaptée à son environnement.
| Domaine | Édition client (actuelle) | Édition Serveur (headless) |
|---|---|---|
| Détection réseau et bascule de profil | Bascule autonome selon le Wi-Fi / la MAC de passerelle (3 profils) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| Posture du pare-feu | Sélection auto entre Ouvert / Équilibré / Verrouillé | Tout refuser + liste blanche explicite des ports de service déclarés (entrée minimale) |
| Trafic sortant (egress) | La protection passive des liens + la protection DNS bloquent l'hameçonnage | Blocage en sortie des domaines de C2 / malveillants + restriction du trafic sortant |
| Tunnel VPN + kill-switch | ✅ WireGuard / Tailscale | ❌ Non disponible (l'accès d'administration se fait uniquement par SSH ; configurez vous-même WireGuard ou équivalent via l'OS si un VPN est nécessaire) |
| Détection et isolement des rançongiciels / analyse anti-malware fanotify | Détection autonome de rançongiciels par fanotify et gel du processus | Détection d'intrusion eBPF (Falco / Tetragon) + FIM du chemin critique (événementiel, détection instantanée) + détection d'épuisement des ressources/boucles de plantage |
| Durcissement du noyau (sysctl / Yama / noexec) | Appliqué sur un réseau non fiable | Appliqué en permanence |
| Bilan de santé de sécurité | ✅ 24 points (GUI / CLI / MCP) | ✅ 30 points (CIS Benchmark, CLI / MCP) |
| Interface opérateur | GUI GTK + zone de notification + CLI + MCP | CLI + MCP + administration à distance (headless) |
| Notifications d'urgence | Notifications de bureau (GTK / libnotify) | Alertes instantanées Slack / Discord / Teams / Syslog / Webhook |
| Gestion centralisée et audit | Ajouté avec une licence Business | Ajouté avec une licence Business (distribution de politiques signées, check-in périodique ; la version gratuite reste 100 % locale) |
| Documentation détaillée | Livre blanc sécurité (Client) → | Manuel d'exploitation Server Edition / Livre blanc sur la sécurité (Linux Serveur) |
Manuel d'exploitation Server Edition Livre blanc sur la sécurité (Linux Serveur) Guide d'exploitation CLI / headless →
🏢 RoamSwitch Business (pour les organisations)
L'édition Community est gratuite avec toutes les fonctions. Pour gérer de nombreuses machines Linux à l'échelle d'une organisation, l'édition Business payante ajoute la couche de gestion ci-dessous. La défense du poste (bascule nftables, isolation des rançongiciels, protection USB, DNS, évaluation, MCP) est identique à Community — rien n'est ajouté ni retiré.
| Ce que vous pouvez ajouter | Résumé |
|---|---|
| Gestion de flotte | Enrôler les appareils avec un jeton d'organisation signé Ed25519 ; agréger le niveau de protection, le score de santé et l'état des politiques via un check-in périodique. |
| Distribution de politiques en masse signée | Distribuer les réseaux de confiance, le niveau hors-site, le contrôle des services de partage et la valeur imposée de chaque garde en JSON signé Ed25519. Verrouillé sur le poste. |
| APT / RPM interne signé | Un dépôt privé signé avec une clé GPG propre à l'organisation. Les vérifications de mise à jour dans l'application continuent de fonctionner. |
| Support SLA | Un contact sous contrat pour la conception du déploiement, la conception des politiques et la réponse aux incidents (japonais, jours ouvrés JST). |
Le Zero Telemetry est conservé — seuls les appareils que l'organisation a explicitement enrôlés communiquent avec un serveur de gestion, et ils n'envoient que l'ID de l'appareil, la version de l'application, le score de santé, le niveau de protection et la version de la politique. Les détenteurs de Mac Pro Lifetime obtiennent les fonctions Business gratuitement sur leurs propres machines Linux. Contactez-nous pour les tarifs et la disponibilité.
Nous contacter au sujet de Business🔒 Zero-Telemetry / Licence
Le contenu des communications, l'historique des connexions, les URL consultées et les journaux système ne sont jamais envoyés à l'extérieur. Les vérifications de mise à jour passent uniquement par le gestionnaire de paquets du système (apt). RoamSwitch for Linux est un logiciel gratuit propriétaire ; le paquet de distribution officiel (.deb) peut être redistribué sans modification avec tous les avis de droits d'auteur intacts. Le code source n'est pas publié. Texte intégral dans /usr/share/doc/roamswitch/copyright. Le SDK RoamSwitchKit est fourni séparément en open source.