Édition macOS Linux Sensor

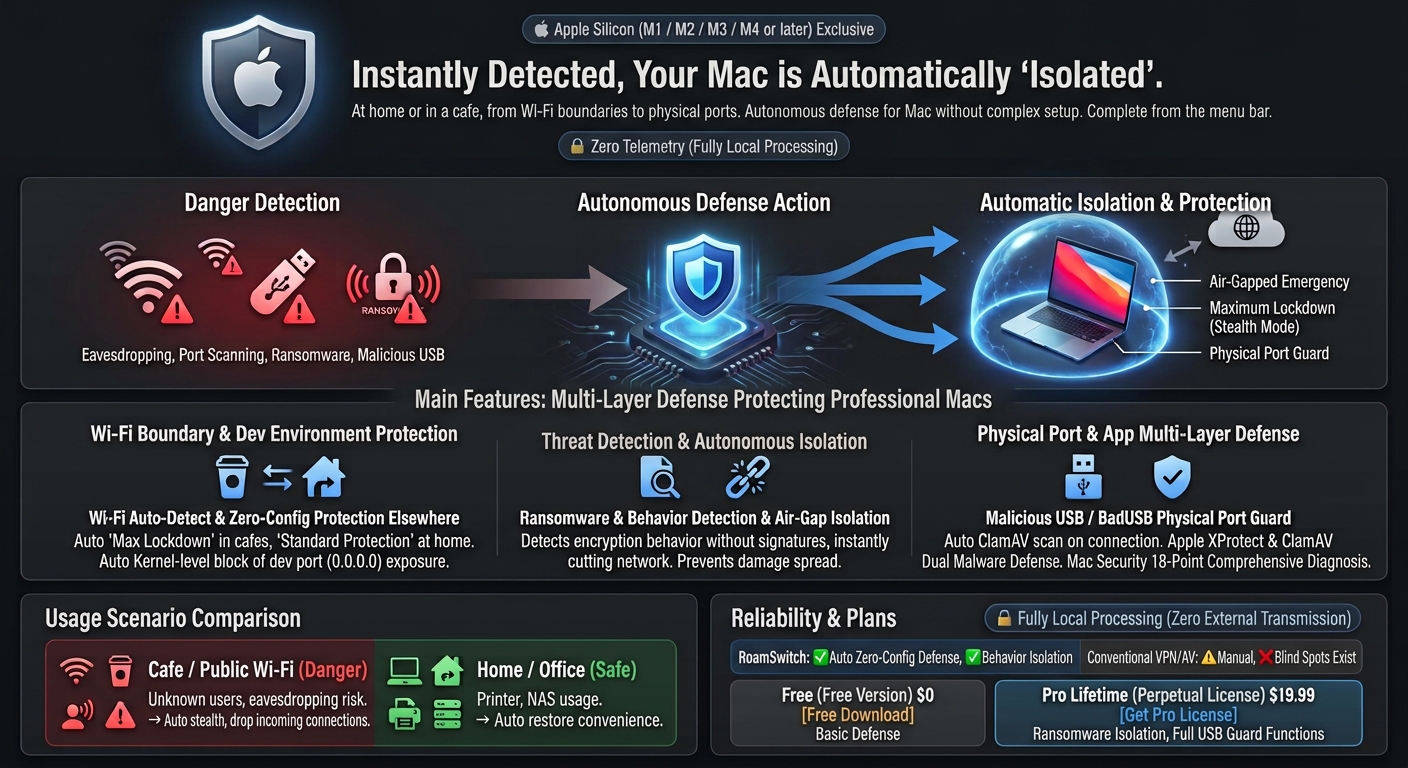
Au premier signe de danger,
votre Mac s’isole
automatiquement.

Chez vous comme au café, de votre périmètre Wi-Fi à vos ports physiques — une défense autonome du Mac sans configuration complexe. De la protection contre l'écoute sur Wi-Fi public à la détection comportementale des rançongiciels avec isolement air-gap et protection contre les USB non autorisés, le tout depuis la barre de menus.

RoamSwitch for Mac: dangers such as untrusted Wi-Fi eavesdropping, port scans, ransomware and malicious USB are detected, and the Mac is automatically isolated. Apple Silicon only, Zero Telemetry, with a Free and a Pro Lifetime plan.
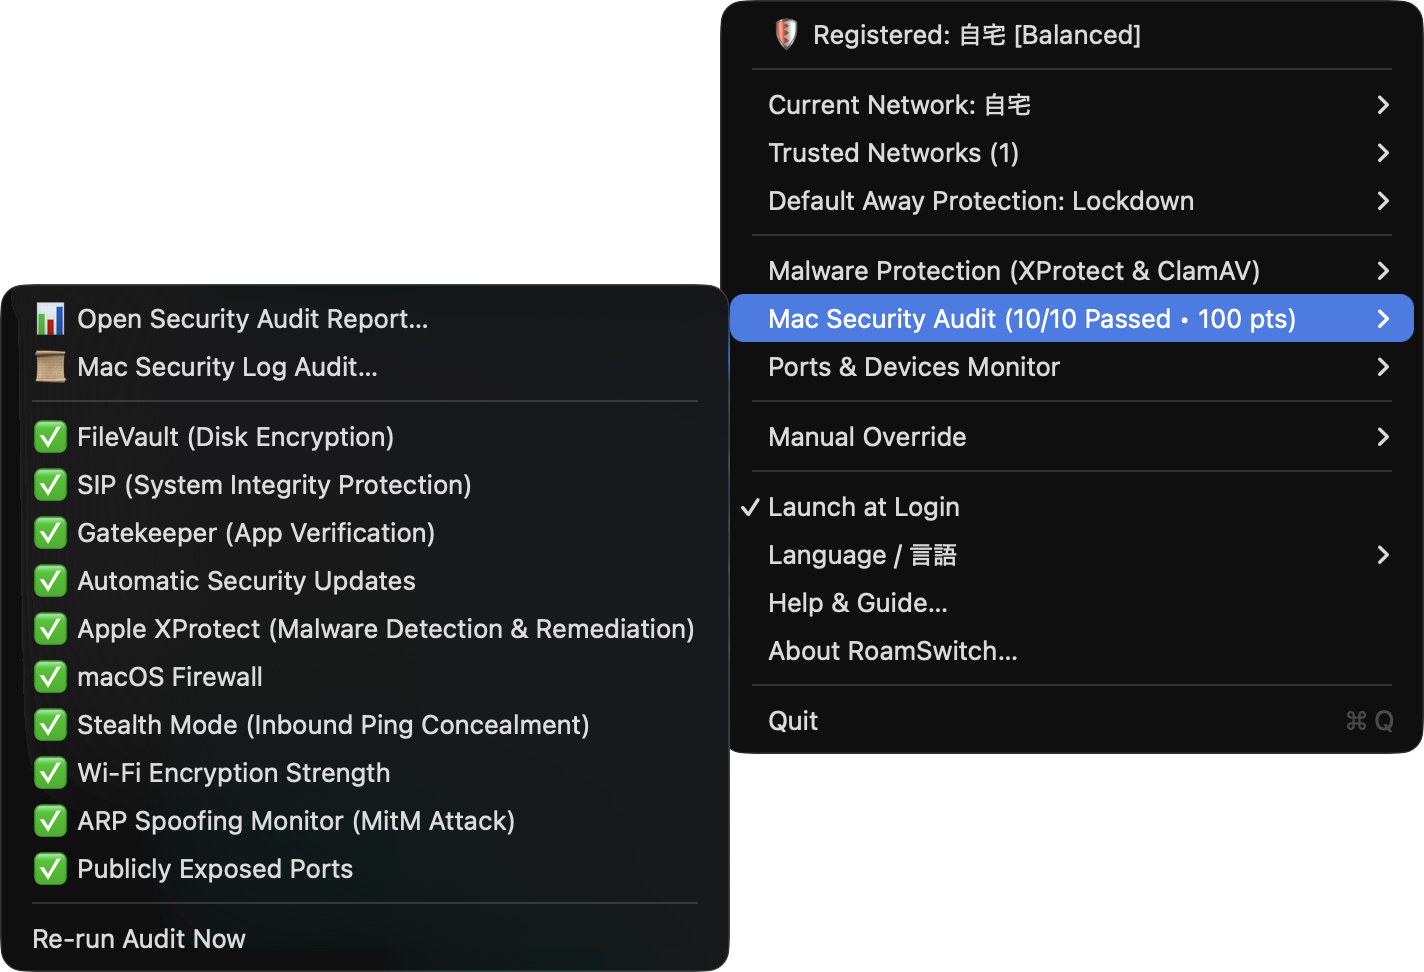
📋 Barre de menu native et aperçu des sous-menus (natif AppKit)
Barre de menus RoamSwitch en action (capture réelle)

Accès instantané aux 18 statuts d'audit, aux analyses anti-malware et à la vérification des ports ouverts, directement depuis la barre de menu

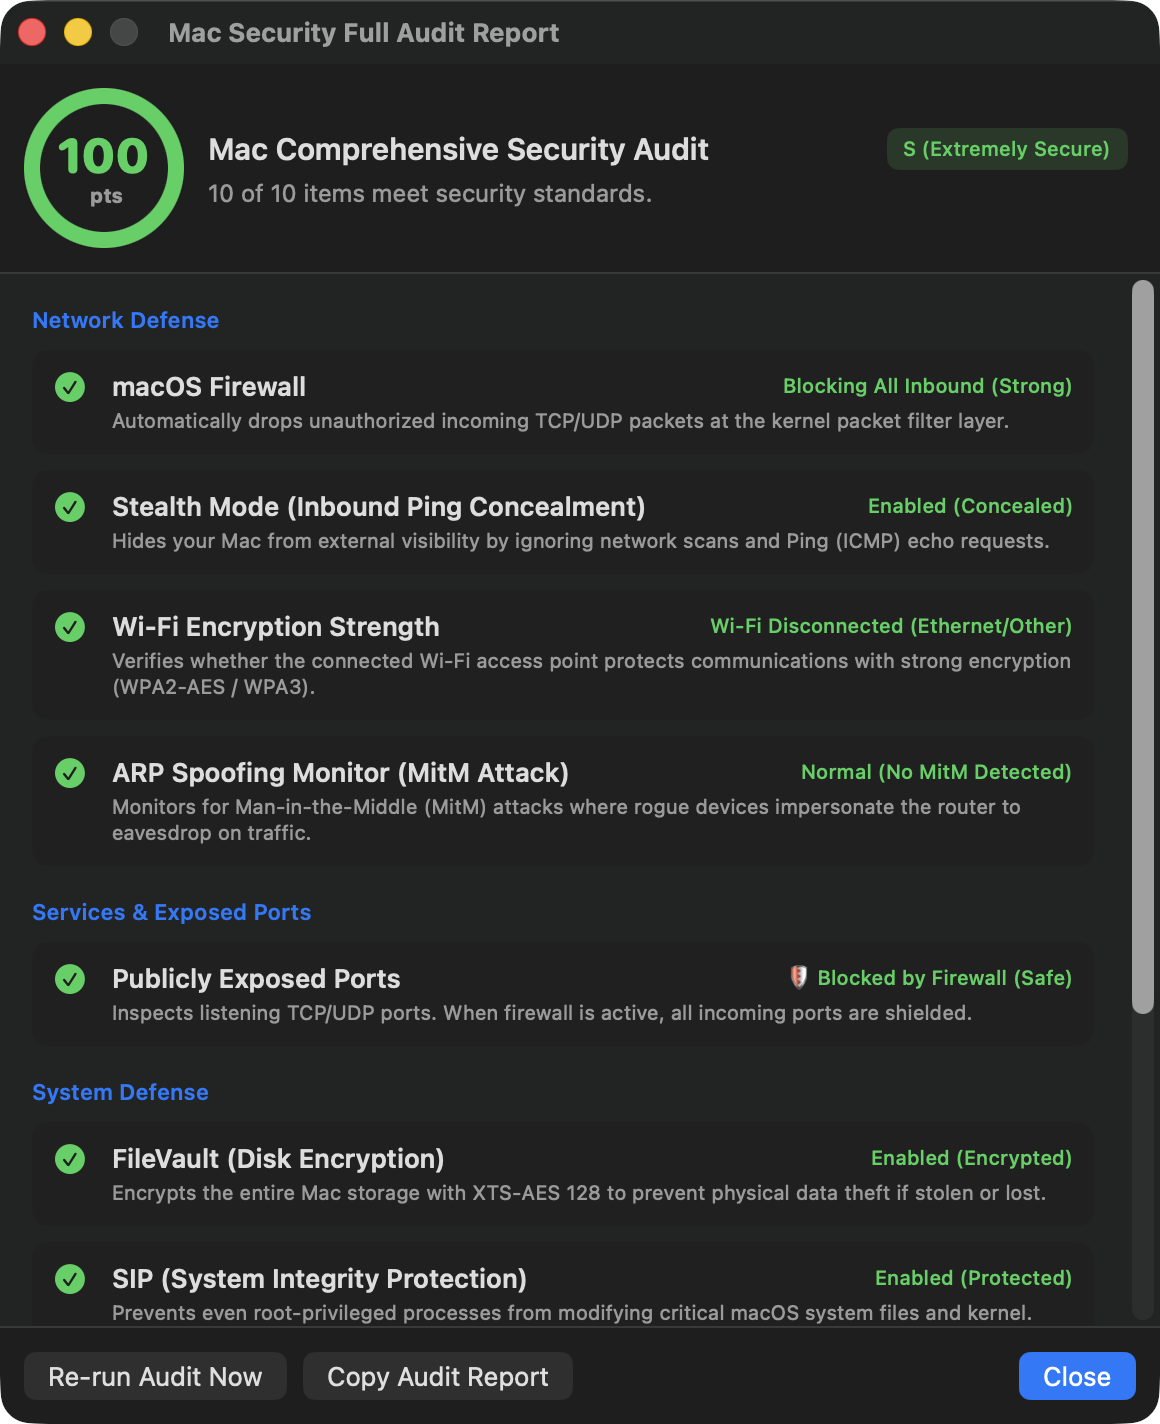
📊 Rapport de sécurité Mac complet en 15 points (100/100)
Rapport de diagnostic de sécurité RoamSwitch Mac (capture réelle)

Statut détaillé de FileVault, SIP, Gatekeeper, pare-feu, usurpation ARP et intégrité du système

Cas d'usage & scénarios

Pourquoi RoamSwitch est indispensable
Une défense autonome pour deux profils d'utilisateurs

Que vous voyagiez avec votre MacBook ou que vous restiez surtout chez vous ou au bureau, vous n'avez plus jamais à vous soucier des réglages de sécurité.

Protection automatique dans les cafés et sur les Wi-Fi publics
☕ Scénario : Cafés & espaces de coworking

Verrouillage maximal instantané dès la connexion à un Wi-Fi public

Les réseaux Wi-Fi publics exposent votre Mac à des appareils non fiables, vous exposant à des risques de scan de ports, de tentatives AirDrop non autorisées et d'accès à vos fichiers locaux.

RoamSwitch Action de RoamSwitch : Détecte instantanément tout Wi-Fi non enregistré et applique un verrouillage via le pare-feu applicatif (Application Firewall). Bloque tous les paquets entrants non sollicités, rendant votre Mac totalement invisible. (Les communications sortantes, comme la navigation web, continuent de fonctionner normalement.)
Blocage automatique des serveurs de développement et des ports exposés
💻 Scénario : Espace de travail des ingénieurs & créateurs

Évitez les expositions accidentelles des serveurs de dev et Docker sur 0.0.0.0

Exécuter des serveurs de développement (Vite, Next.js, Node, Python, Docker) sur 0.0.0.0 via un Wi-Fi public expose vos applications locales non authentifiées à tous les utilisateurs du réseau local.

RoamSwitch Action de RoamSwitch : Audite passivement les ports d'écoute ouverts et bloque les connexions LAN non autorisées au niveau du noyau, pour garder votre environnement de développement en sécurité.
Rétablissement automatique et sûr à la maison et au bureau
🏢 Scénario : Domicile & bureau de confiance

Retour à la maison en toute fluidité : imprimantes et NAS restaurés sans effort

Sur les réseaux de confiance, vous avez besoin d'un accès fluide à vos imprimantes, serveurs de fichiers NAS et AirDrop. Basculer manuellement les réglages du pare-feu est fastidieux et on l'oublie facilement.

RoamSwitch Action de RoamSwitch : Identifie l'adresse MAC de la passerelle du routeur et restaure automatiquement la protection standard. Profitez d'une productivité totale, sans friction ni reconfiguration manuelle.
Détection de ransomware et isolation air-gap sur le réseau domestique
🔒 Scénario : Même sur un réseau domestique supposé sûr

Réseau de confiance ou non, le rançongiciel est une menace différente

Un rançongiciel provenant d'un e-mail de phishing ou d'un téléchargement douteux ne peut pas être stoppé simplement parce que vous êtes sur votre Wi-Fi domestique sûr. Une fois activé, le chiffrement des fichiers peut se propager en quelques secondes à votre NAS domestique ou à d'autres PC.

🚨 Ce que fait RoamSwitch : Dès qu'il détecte un comportement typique d'un rançongiciel — comme un chiffrement massif soudain de fichiers — il coupe votre Mac du réseau en urgence (isolement air-gap). Cela fonctionne que le réseau soit de confiance ou non, stoppant la propagation de manière autonome.
Fonctionnalités principales

Une défense multicouche pour les Mac professionnels

Une cyberdéfense autonome conçue pour les MacBook contenant du code et des données sensibles.

🛡️

Détection Wi-Fi automatique & défense sans configuration en déplacement

Reconnaît en toute sécurité l'adresse MAC de la passerelle du routeur. Dès que vous vous déconnectez d'un réseau de confiance, le pare-feu applicatif (Application Firewall) enclenche un verrouillage maximal. (Les communications sortantes, comme la navigation web, continuent de fonctionner normalement.)

📊

Audit de sécurité Mac complet en 18 points

Audit instantané sur 100 points couvrant FileVault, SIP, Gatekeeper, le pare-feu, le chiffrement Wi-Fi, l'usurpation ARP, le mode furtif et les Rapid Security Responses (RSR) d'Apple.

🔍

Blocage de ports zero-day & audit des serveurs de dev

Dès qu'un nouveau port jamais vu auparavant est exposé au réseau local externe, il est bloqué automatiquement, sans signature (activation facultative). Les services de base de données non authentifiés comme Redis/MongoDB déclenchent une alerte instantanée dès qu'ils se lient à 0.0.0.0, et les serveurs de développement comme Node.js/Vite/Docker sont audités passivement pour les jokers CORS et l'authentification manquante.

📜

Audit de sécurité macOS Unified Logging

Extrait rapidement les échecs d'authentification sudo, les tentatives d'intrusion SSH, l'historique des blocages Gatekeeper et les journaux de nettoyage Apple XProtect depuis le journal unifié interne de macOS, visualisés sur une chronologie graphique.

🍏

Double protection anti-malware Apple XProtect & ClamAV

Au-delà de la vérification du statut officiel d'Apple XProtect, vérifie les signatures de notarisation et les attributs de quarantaine des fichiers et applications, et peut exécuter une analyse à la demande avec le moteur open-source ClamAV. Chaque stockage externe connecté — y compris les appareils autorisés — est analysé automatiquement, l'accès complet n'étant accordé qu'une fois la sécurité confirmée.

📡

Réponse automatique à l'usurpation ARP (bloque les attaques MITM)

Sur un réseau non fiable, il épingle la MAC de la passerelle, du routeur IPv6 et du DNS on-link dans la table de voisinage, de sorte qu'un ARP/NDP usurpé ne puisse pas déplacer la route (verrou préventif). En outre, dès que l'adresse physique (adresse MAC) de la passerelle change de façon suspecte, la communication est coupée en urgence (isolation air-gap) pour empêcher l'interception et la falsification. Fonction à activation facultative, levée à tout moment une fois la sécurité confirmée.

🚨

Détection comportementale des rançongiciels & isolement autonome

Détecte les comportements propres aux rançongiciels — comme un chiffrement massif soudain de fichiers — sans dépendre de signatures. Dès la détection, votre Mac est coupé du réseau (isolement air-gap) pour empêcher de façon autonome la propagation aux autres appareils de votre réseau domestique.

🔌

Protection physique contre USB non autorisé / BadUSB

Intercepte et bloque les frappes des claviers USB inconnus et câbles modifiés (Rubber Ducky, etc.) pour empêcher toute injection malveillante de commandes. Lance automatiquement un scan ClamAV complet lors de la connexion d'un support USB.

📥

Protection auto des téléchargements Web & Mail

Surveille les téléchargements depuis Safari, Chrome, Mail, Slack via FSEvents et analyse automatiquement les fichiers en quarantaine avec ClamAV.

🌐

Protection DNS contre les menaces & Audit de liens

Bascule automatiquement vers un DNS sécurisé (Quad9 / Cloudflare Security) sur Wi-Fi non fiable pour bloquer la résolution des domaines de C2 de malware et d'hameçonnage. La portée (non fiable uniquement / toujours) est configurable.

🔒

Tunnel VPN + kill-switch (WireGuard / Tailscale)

Hors des réseaux de confiance, tout le trafic passe par une config WireGuard chiffrée ou un nœud de sortie Tailscale. Un kill-switch pf bloque toute fuite en clair hors du tunnel et ne laisse rien passer si le tunnel tombe. La défense principale contre les attaques de l'homme du milieu (activation optionnelle).

🎣

Protection passive des liens (bloque les connexions d'hameçonnage)

Détermine la destination des connexions sortantes à partir du nom DNS, du SNI TLS et de l'en-tête HTTP Host, et avertit ou bloque les connexions vers des sites d'hameçonnage / d'arnaque (blocage par défaut, y compris pour les navigateurs DoH). Une extension système NEFilter inspecte le flux réel après résolution, sans jamais modifier /etc/hosts. En mode avertissement, l'absence de réponse est fail-closed. Les verdicts sont locaux.

🔎

Détection par signature statique & surveillance des nouveaux démarrages automatiques

Détecte les fichiers téléchargés à l'aide de la signature de test EICAR standard du secteur et de commandes reverse shell en une ligne bien documentées (fonctionne même sans ClamAV installé). Surveille également en temps réel les nouveaux enregistrements LaunchAgent/LaunchDaemon, en signalant ceux qui invoquent directement un interpréteur de script. Ne nécessite aucune habilitation EndpointSecurity.

🖥️

Protection ClickFix : détecte et efface les commandes malveillantes dès la copie

Protège contre « ClickFix », une fausse page d'erreur ou de vérification qui vous incite à coller et exécuter vous-même une commande dans Terminal. Quelle que soit la destination du collage (Terminal, Script Editor, Spotlight ou ailleurs), RoamSwitch surveille le presse-papiers et, dès qu'un modèle malveillant connu est copié, efface son contenu et vous avertit. La version Pro ajoute une couche optionnelle qui surveille aussi l'historique des commandes et peut déclencher un confinement d'urgence du réseau en cas de détection.

🔔

Historique des notifications (7 derniers jours)

Consultez les notifications envoyées par RoamSwitch (anomalies d'audit des journaux de sécurité, détections ClickFix, etc.) même après leur affichage initial. Les entrées dépassant la période de conservation sont supprimées automatiquement.

🐳

Détection des risques Docker (alertes d'évasion de conteneur)

Détecte l'instant où un conteneur démarre en mode --privileged ou avec /var/run/docker.sock monté, et envoie une notification (Pro, fonction optionnelle). Signale uniquement la configuration à risque — aucun blocage automatique.

🔑

Audit des fuites de secrets et clés API (vérification par collage & analyse de dossier)

Collez du texte pour vérifier instantanément la présence de clés API et de jetons divulgués. Prend également en charge l'analyse récursive d'un dossier entier — comme un dépôt de code source — en excluant automatiquement .git, node_modules, etc. Tout s'exécute entièrement sur votre appareil.

📦

Vérification CVE des paquets (Homebrew + dépendances)

Compare les paquets Homebrew installés et les dépendances de votre projet (npm, PyPI, crates.io et 4 autres écosystèmes) à une correspondance CVE connue stockée localement. Aucune activité réseau du tout.

🚨 Déconnexion d'urgence (air-gap)

Dès qu'un rançongiciel est détecté, votre Mac est physiquement coupé du réseau

Aucune signature requise — la décision est prise de manière autonome, sur la seule base du comportement.

🔍

1. Détecter le comportement

Détecte en temps réel les comportements propres aux rançongiciels, comme un chiffrement massif soudain de fichiers, sans dépendre de signatures connues.

2. Air-gap en 0 seconde

Dès la détection, votre Mac est coupé du réseau en urgence — stoppant sans délai la communication avec les serveurs de commande et le chiffrement lui-même.

🛡️

3. Stopper la propagation

Empêche de façon autonome l'infection de se propager à d'autres appareils, comme un NAS domestique ou l'ordinateur d'un proche ou d'un collègue. Vous pouvez lever la mesure dès que la sécurité est confirmée.

Extensions IA et développeurs

Intégrez RoamSwitch dans votre propre flux de travail

Les diagnostics n'ont pas à rester enfermés dans RoamSwitch. Consultez-les directement depuis un client IA, ou directement depuis votre propre app.

🤖
Intégration IA & Résolution d'incidents (MCP)

Consultez l'IA pour comprendre les alertes et guider la remise en état

Alerte inhabituelle, coupure réseau d'urgence ou clé USB éjectée ? Le serveur MCP officiel intégré permet aux IA (Claude, OpenCode, Antigravity) de fournir une analyse des causes et un guide de dépannage étape par étape via la base de connaissances RoamSwitch. Fonctionne 100% hors ligne avec des LLM locaux (comme Ollama) même en cas d'isolation réseau.

Serveur MCP et logique de détection — code source publié (GitHub, MIT) →

Voir les exemples de résolution d'incidents →
📦
SDK pour développeurs

Intégrez directement les diagnostics de RoamSwitch dans votre propre app Mac

RoamSwitchKit est un client gratuit et open source qui permet de lire directement les diagnostics de sécurité de RoamSwitch depuis Swift. Sans avoir à développer votre propre surveillance ARP ou scan de ports, demandez simplement « ce réseau est-il sûr en ce moment ? » depuis votre propre app. Une ligne via Swift Package Manager, en lecture seule.

Voir comment ça marche →
📄
Livre blanc sécurité

La frontière des privilèges, les chemins réseau, la cryptographie — tout est divulgué

La liste complète des opérations que l'assistant root peut exécuter, chaque chemin réseau sortant, la cryptographie de l'activation de licence et le modèle de menace avec ses non-objectifs — documentés à un niveau vérifiable par rapport au code. Inclut des commandes pour vérifier le binaire distribué.

Lire le livre blanc →
Matrice de sécurité en 18 points

Critères de l'audit de sécurité Mac en 18 points

Une couverture complète de l'intégrité du système, de la défense périmétrique et des ports en écoute.

🔐
Chiffrement intégral du disque FileVault
Chiffrement du stockage XTS-AES 128 empêchant le vol physique de données en cas de perte de l'appareil.
🛡️
SIP (System Integrity Protection)
Empêche les permissions root de modifier les fichiers système et noyau critiques de macOS.
🚫
Contrôle de l'exécution des apps par Gatekeeper
Bloque l'exécution des applications non notariées et des binaires exécutables altérés.
🧱
Pare-feu du noyau (pf)
Bloque automatiquement les paquets TCP/UDP entrants non sollicités au niveau du noyau.
📡
Vérification du chiffrement Wi-Fi
Vérifie le chiffrement WPA2-AES / WPA3 et alerte en cas de réseau Wi-Fi ouvert à risque.
👥
Détection de l'usurpation ARP
Détecte les appareils malveillants tentant une usurpation de routeur de type Man-in-the-Middle (MitM).
🥷
Mode furtif (masquage du Ping)
Ignore les sondes ICMP Ping et les scans de ports, rendant votre Mac invisible depuis l'extérieur.
🔄
Rapid Security Response (RSR)
Vérifie que les correctifs de sécurité pour les vulnérabilités critiques de macOS sont installés automatiquement.
🍏
Définitions anti-malware XProtect d'Apple
Vérifie le statut opérationnel actif des moteurs XProtect & Remediator intégrés d'Apple.
🔌
Audit d'exposition des ports en écoute
Analyse tous les sockets liés à 0.0.0.0 pour garantir leur confinement par le pare-feu.
📥
Protection des téléchargements web & mail
Les nouveaux fichiers dans Téléchargements, le Bureau et Documents sont analysés automatiquement avec ClamAV ; les menaces vont au coffre de quarantaine.
🌐
Protection DNS contre les menaces (blocage sites malveillants / C2)
Hors des réseaux de confiance, bascule vers un DNS sécurisé (Quad9 / Cloudflare Security) pour bloquer la résolution des domaines de C2 de malware et d'hameçonnage.
🎣
Protection hameçonnage / liens malveillants (Safari & protection des liens)
L'avertissement de Safari sur les sites frauduleux, plus une détection d'hameçonnage basée sur NEFilter et le blocage des connexions sortantes (y compris pour les navigateurs DoH).
⌨️
Protection des ports contre les USB non autorisés / BadUSB
Un stockage USB non approuvé est mis en attente d'approbation ; un clavier d'injection de frappes voit sa saisie supprimée.
🔗
Protection de connexion des accessoires macOS
Les données d'un nouvel accessoire USB / Thunderbolt sont bloquées au niveau de l'OS tant que le Mac est verrouillé (Apple Silicon).
📡
Fixation ARP de la passerelle (défense MITM préventive)
Fixe statiquement l'adresse MAC du routeur dans la table de voisinage sur les réseaux non fiables, empêchant l'usurpation ARP au lieu de simplement la détecter.
🔑
Audit de la configuration de connexion SSH à distance
Lorsque la connexion à distance est activée, vérifie que la connexion root est désactivée et que l'authentification par mot de passe est rejetée au profit de l'authentification par clé uniquement.
🗝️
Audit de l'élévation de privilèges Sudo (NOPASSWD)
Recherche les entrées NOPASSWD qui permettraient une élévation de privilèges root sans mot de passe.
Comparaison des produits

Comparaison avec d'autres solutions de sécurité

Protège l'angle mort critique du périmètre lors des changements de réseau Wi-Fi.

Fonctions & Périmètre
RoamSwitch RoamSwitch
macOS Standard VPN Commercial Antivirus Classique
Défense sans configuration lors du changement de Wi-Fi ✅ Entièrement automatique (MAC de la passerelle / 0s) ❌ Nécessite des étapes manuelles ⚠️ Nécessite un VPN (LAN exposé) ❌ Non pris en charge (analyse uniquement)
Blocage LAN des ports de dev (0.0.0.0) ✅ Blocage au niveau du noyau ⚠️ Nécessite des règles manuelles ❌ Ne protège pas le LAN ❌ Non pris en charge
Surveillance de l'usurpation ARP (MitM) ✅ Détection en temps réel ❌ Non pris en charge ⚠️ Chiffrement partiel uniquement ❌ Non pris en charge
Audit complet en 18 points ✅ Score sur 100 points & rapport ❌ Dispersé dans les réglages ❌ Non pris en charge ❌ Non pris en charge
Détection comportementale des rançongiciels & isolement autonome ✅ Coupure d'urgence (air-gap) à la détection ⚠️ Variantes connues seulement (XProtect) ❌ Non pris en charge ⚠️ Seulement certains produits à surveillance comportementale
Protection physique contre USB non autorisé / BadUSB ✅ Blocage auto + scan ClamAV complet à la connexion ❌ Non pris en charge ❌ Non pris en charge ❌ Non pris en charge (certaines offres premium seulement)
Tunnel VPN + kill-switch (fail-closed) ✅ WireGuard / Tailscale + kill-switch pf (aucune fuite en cas de coupure) ❌ Non pris en charge ⚠️ Fournit le tunnel ; le kill-switch dépend du client ❌ Non pris en charge
Confidentialité (zéro télémétrie) ✅ Zéro télémétrie (100% local) ⚠️ Télémétrie envoyée à Apple ❌ Journaux conservés sur les serveurs VPN ❌ Envois de télémétrie vers le cloud
Impact sur la batterie & le CPU ⚡ Quasi nul (piloté par événements) ⚡ Nul ⚠️ Sollicitation constante liée au chiffrement ❌ Analyses en arrière-plan lourdes
Tarifs & Éditions

Une tarification simple

Aucun abonnement récurrent. Bénéficiez d'une protection à vie pour vos Mac en un seul paiement.

Édition Gratuite
$0 / Totalement gratuit

Protection essentielle et audits manuels pour tous les utilisateurs.


  • Blocage automatique par pare-feu lors du changement de Wi-Fi
  • Audit manuel en 18 points (Score sur 100)
  • Audit Apple XProtect & scan ClamAV manuel
  • Inspection de base des ports ouverts et périphériques USB
  • Traitement 100% local et zéro télémétrie
Téléchargement gratuit

La configuration prend environ 2 minutes, avec une étape d’autorisation macOS.

Licence à vie • 2 Macs
💎 Pro Licence à vie
19,99 $ / Paiement unique

Pour les ingénieurs et créatifs mobiles. Défense autonome avancée contre les menaces.


  • 🚨 Détection comportementale & isolation autonome des rançongiciels (Coupure Air-Gap)
  • 🛡️ Isolation en 1 clic des serveurs de développement 0.0.0.0
  • 🚪 Blocage automatique des ports d'écoute inconnus (défense zero-day sans signature)
  • ⚡ Alertes en temps réel dans le centre de notifications pour ARP spoofing & MITM
  • 📡 Coupure réseau automatique à la détection d'usurpation ARP (isolation air-gap)
  • 🔌 Protection des ports physiques contre l'insertion d'USB non autorisés
  • 🦠 Analyse ClamAV automatique à la connexion d'un stockage USB (contrôle systématique, même pour les appareils autorisés)
  • 🤖 Sentinelle autonome en arrière-plan et mise à jour auto des virus
  • 📄 Exporter les journaux de sécurité et rapports en CSV
  • 💻 Valable pour 2 Mac à vie (Principal + Secondaire)
  • 📥 Surveillance en direct des téléchargements Web/Mail & scan ClamAV auto
  • 🌐 Garde contre les menaces DNS (Bloque les domaines C2 via Quad9/Cloudflare)
  • 🔗 Audit de sécurité des liens (Détection du phishing et attaques homographes)
  • 🔵 Protection de désactivation automatique du Bluetooth sur réseaux non fiables
💎 Obtenir la licence Pro à vie

Achat unique, sans abonnement. S’agissant d’un produit numérique, les remboursements ne sont en principe pas possibles — testez d’abord la version gratuite dans votre environnement. Le paiement s’effectue sur la page sécurisée de Stripe.

Compatible avec macOS 13.0 Ventura ou version ultérieure. Configuré en quelques minutes après le téléchargement.

Natif Apple Silicon (M1/M2/M3/M4+) | Compatible avec macOS 13.0 et versions ultérieures
Disponible en japonais, anglais, coréen, chinois (simplifié/traditionnel), allemand, français, espagnol, italien, portugais
🔒

Traitement 100% local. Zéro télémétrie externe.

RoamSwitch ne transmet jamais les détails de connexion de votre Mac, les numéros de port, les résultats de diagnostic ou les journaux. Chaque analyse et chaque blocage s'effectuent entièrement sur votre appareil.

Lire la politique de confidentialité & de sécurité → La base technique : Livre blanc sécurité →