RoamSwitch
by Lafine Systems Design
- Produkt ▾
- Dokumentation ▾
- Rechtliches & Richtlinien ▾
- Support ▾
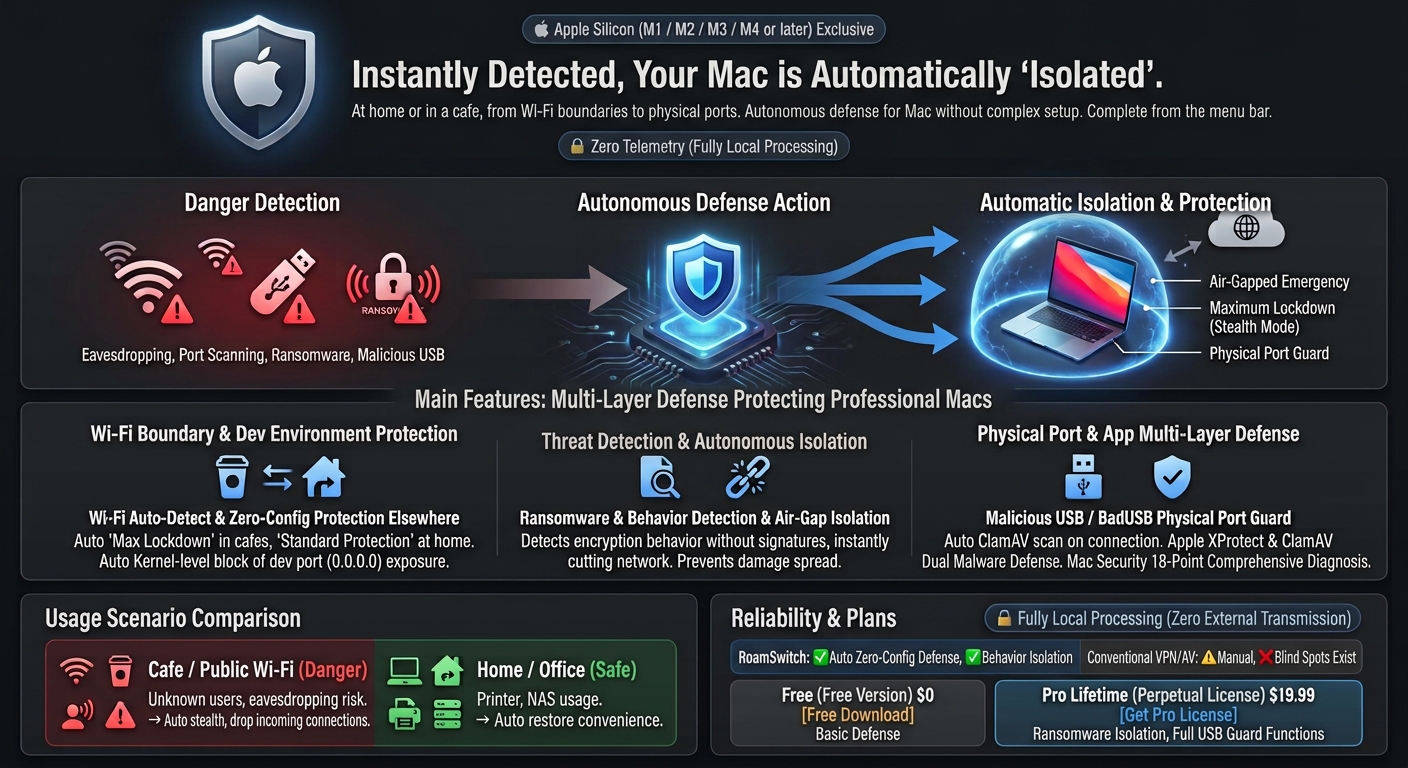
Zu Hause wie im Café — von der WLAN-Grenze bis zu den physischen Ports: Autonome Mac-Verteidigung ohne komplizierte Konfiguration. Vom Schutz vor Lauschangriffen im öffentlichen WLAN über Ransomware-Verhaltenserkennung mit Air-Gap-Isolation bis hin zum Schutz vor unautorisierten USB-Geräten — alles aus einer Menüleisten-App.
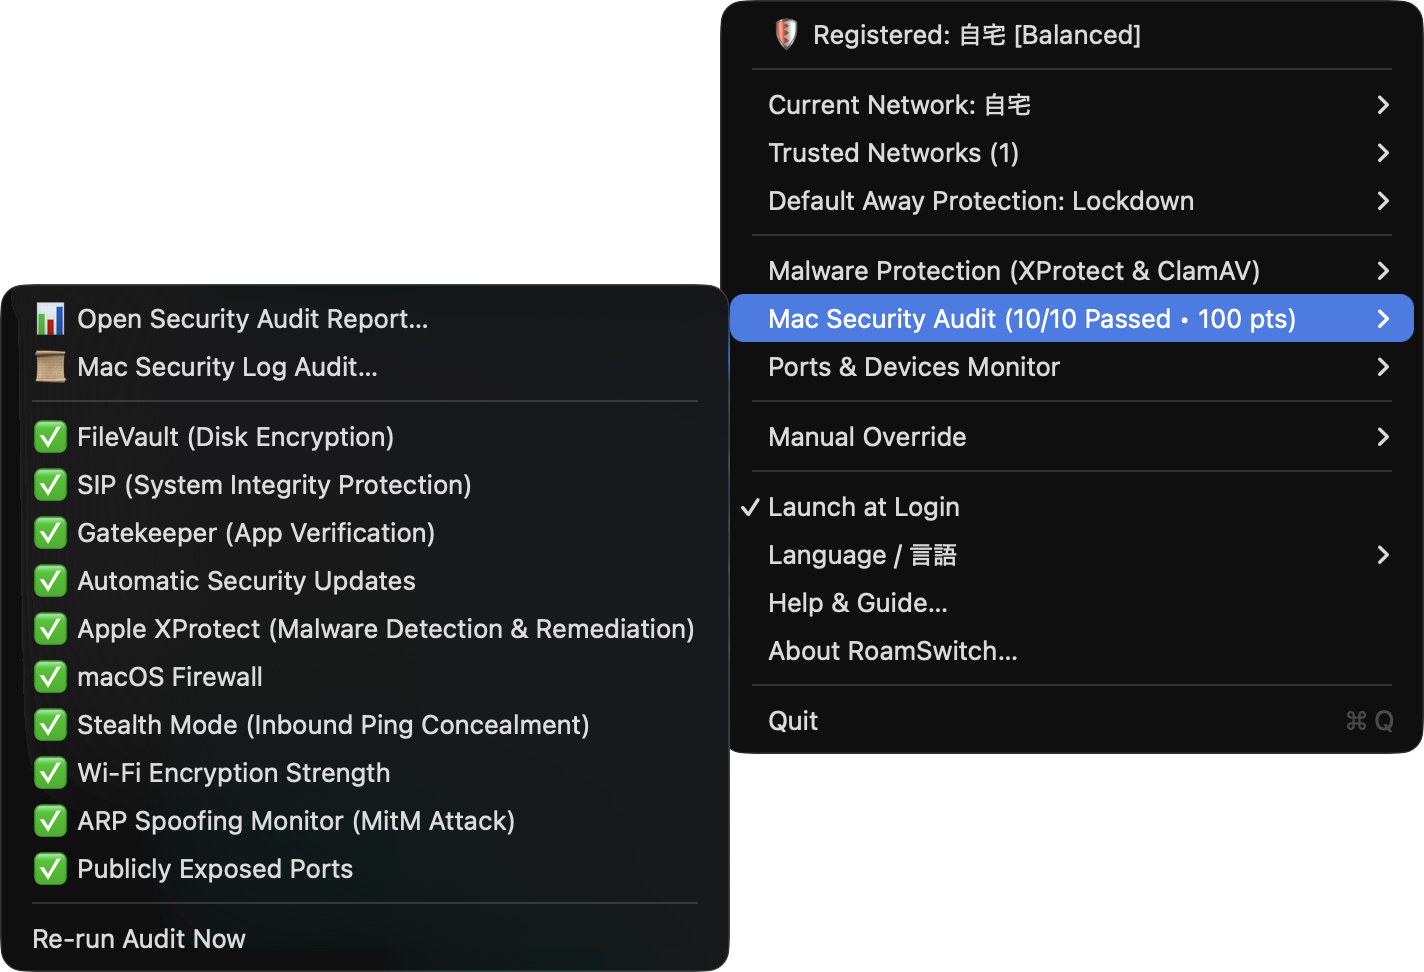
Sofortiger Zugriff auf alle 18 Audit-Status, Malware-Scans und Prüfungen offener Ports direkt aus der Menüleiste
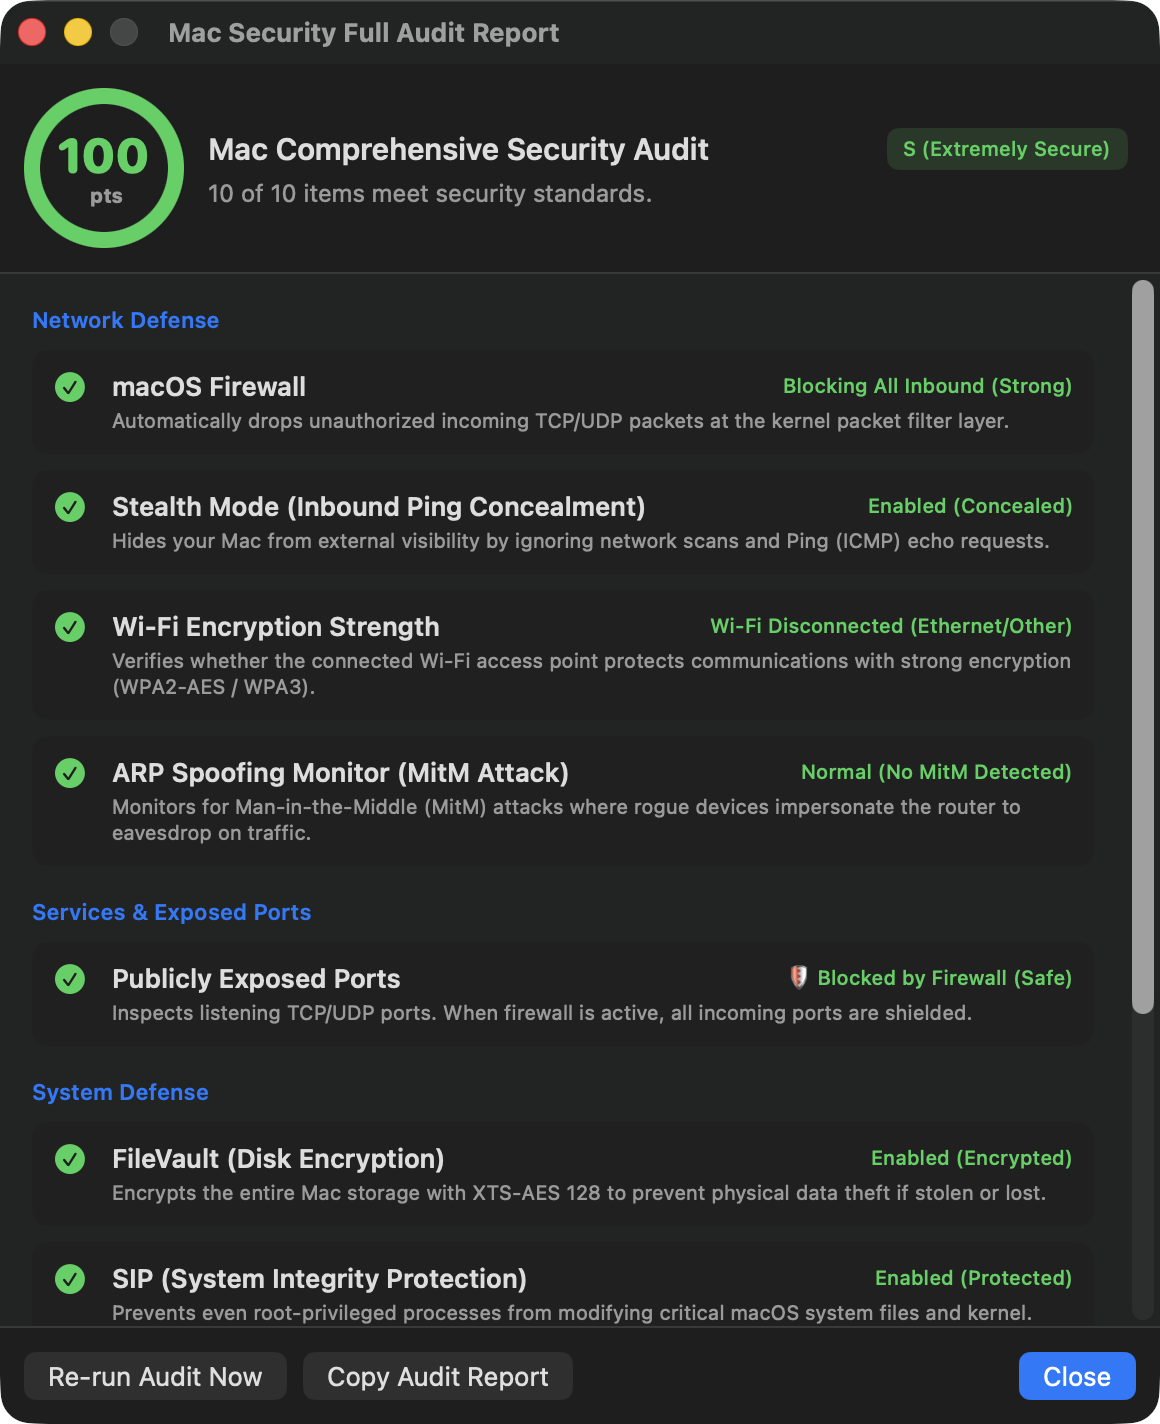
Detaillierter Status für FileVault, SIP, Gatekeeper, Firewall, ARP-Spoofing und Systemintegrität
Ob Sie mit Ihrem MacBook unterwegs sind oder meist zu Hause oder im Büro arbeiten — Sie müssen sich nie wieder um Sicherheitseinstellungen kümmern.
Öffentliche Wi-Fi-Netzwerke setzen Ihren Mac nicht vertrauenswürdigen Geräten aus und bergen das Risiko von Portscans, unbefugten AirDrop-Zugriffsversuchen und lokalem Dateizugriff.
RoamSwitch-Aktion: Erkennt nicht registrierte Wi-Fi-Netzwerke sofort und aktiviert die Sperre der Application Firewall. Verwirft alle unerwünschten eingehenden Pakete und macht Ihren Mac vollständig unsichtbar. (Ausgehende Kommunikation, wie z. B. Websurfen, funktioniert weiterhin wie gewohnt.)Der Betrieb von Dev-Servern (Vite, Next.js, Node, Python, Docker) auf 0.0.0.0 in öffentlichen Wi-Fi-Netzwerken macht Ihre nicht authentifizierten lokalen Apps für jeden im LAN zugänglich.
RoamSwitch-Aktion: Prüft passiv offene lauschende Ports und verwirft nicht autorisierte LAN-Verbindungen auf Kernel-Ebene, um Ihre Entwicklungsumgebung sicher zu halten.In vertrauenswürdigen Netzwerken benötigen Sie reibungslosen Zugriff auf Drucker, NAS-Dateiserver und AirDrop. Das manuelle Umschalten der Firewall-Einstellungen ist mühsam und wird leicht vergessen.
RoamSwitch-Aktion: Erkennt die Gateway-MAC-Adresse des Routers und stellt automatisch den Standardschutz wieder her. Genießen Sie volle Produktivität ohne Reibungsverluste oder manuelle Neukonfiguration.Ransomware aus einer Phishing-E-Mail oder einem zweifelhaften Download lässt sich nicht allein dadurch stoppen, dass Sie im sicheren Heim-WLAN sind. Einmal aktiv, kann sich die Dateiverschlüsselung in Sekunden auf Ihr Heim-NAS oder andere PCs ausbreiten.
Autonome Cyber-Abwehr, entwickelt für MacBooks mit sensiblem Code und sensiblen Daten.
Erkennt sicher die Gateway-MAC-Adresse des Routers. Sobald Sie die Verbindung zu vertrauenswürdigen Netzwerken trennen, aktiviert die Application Firewall die maximale Absicherung. (Ausgehende Kommunikation, wie z. B. Websurfen, funktioniert weiterhin wie gewohnt.)
Sofortiges 100-Punkte-Audit, das FileVault, SIP, Gatekeeper, Firewall, Wi-Fi-Verschlüsselung, ARP-Spoofing, Stealth-Modus und Apple Rapid Security Responses (RSR) umfasst.
Sobald ein zuvor unbekannter Port dem externen LAN ausgesetzt wird, wird er automatisch blockiert – ganz ohne Signatur (Opt-in). Unauthentifizierte Datenbankdienste wie Redis/MongoDB lösen sofort einen Alarm aus, sobald sie an 0.0.0.0 binden, und Entwicklungsserver wie Node.js/Vite/Docker werden passiv auf CORS-Wildcards und fehlende Authentifizierung geprüft.
Extrahiert blitzschnell fehlgeschlagene sudo-Authentifizierungen, SSH-Einbruchsversuche, Gatekeeper-Sperrhistorie und Apple XProtect-Bereinigungsprotokolle aus dem internen Unified Log von macOS und visualisiert sie in einer grafischen Zeitleiste.
Neben der Überprüfung des offiziellen Apple XProtect-Status werden Notarisierungssignaturen und Quarantäne-Attribute von Dateien und Apps geprüft; zusätzlich lässt sich eine On-Demand-Prüfung mit der Open-Source-Engine ClamAV ausführen. Jeder externe Datenträger – auch zugelassene Geräte – wird automatisch gescannt und erst nach bestätigter Sicherheit mit vollem Zugriff freigegeben.
In einem nicht vertrauenswürdigen Netzwerk fixiert es die MAC von Gateway, IPv6-Router und On-Link-DNS in der Nachbartabelle, sodass ein gefälschtes ARP/NDP die Route nicht verschieben kann (präventive Sperre). Darüber hinaus sobald sich die physische Adresse (MAC-Adresse) des Gateways verdächtig ändert, wird die Kommunikation notfallmäßig unterbrochen (Air-Gap-Isolierung), um Abhören und Manipulation zu verhindern. Opt-in-Funktion, jederzeit aufhebbar, sobald die Sicherheit bestätigt ist.
Erkennt ransomware-typisches Verhalten — etwa plötzliche Massenverschlüsselung von Dateien — ohne sich auf Signaturen zu verlassen. Sobald es erkannt wird, wird Ihr Mac sofort vom Netzwerk getrennt (Air-Gap-Isolation), um die Ausbreitung auf andere Geräte in Ihrem Heimnetzwerk autonom zu stoppen.
Blockiert Tastenanschläge von unbekannten USB-Tastaturen oder modifizierten Kabeln (Rubber Ducky usw.), um bösartige automatische Befehlsinjektionen zu verhindern. Führt beim Anschluss von USB-Speichern automatisch vollständige ClamAV-Scans durch.
Überwacht Dateidownloads aus Safari, Chrome, Mail, Slack usw. via FSEvents und scannt Dateien mit Quarantäne-Attribut automatisch mit ClamAV.
Wechselt bei nicht vertrauenswürdigem WLAN automatisch zu sicherem DNS (Quad9 / Cloudflare Security), um die Auflösung von Malware-C2- und Phishing-Domains zu blockieren. Der Geltungsbereich (nur unsicher / immer) ist einstellbar.
Außerhalb vertrauenswürdiger Netzwerke läuft der gesamte Verkehr durch eine verschlüsselte WireGuard-Konfiguration oder einen Tailscale-Exit-Node. Ein pf-Kill-Switch verwirft jeden Klartext-Leak außerhalb des Tunnels und lässt bei Tunnelabbruch nichts durch. Die zentrale Verteidigung gegen Man-in-the-Middle-Angriffe (optional).
Bestimmt das Ziel ausgehender Verbindungen aus dem DNS-Namen, der TLS-SNI und dem HTTP-Host-Header und warnt vor bzw. blockiert Verbindungen zu Phishing-/Betrugsseiten (standardmäßig Block, auch bei DoH-Browsern). Eine NEFilter-Systemerweiterung prüft den echten Flow nach der Auflösung, ändert also nie /etc/hosts. Im Warn-Modus ist keine Antwort fail-closed. Die Bewertung erfolgt lokal.
Prüft heruntergeladene Dateien anhand der branchenüblichen EICAR-Testsignatur und gut dokumentierter Reverse-Shell-Einzeiler (funktioniert auch ohne installiertes ClamAV). Überwacht außerdem in Echtzeit neue LaunchAgent-/LaunchDaemon-Registrierungen und meldet verdächtige Einträge, die direkt einen Skript-Interpreter aufrufen. Erfordert keine EndpointSecurity-Berechtigung.
Schützt vor „ClickFix" – einer gefälschten Fehler- oder Verifizierungsseite, die Sie dazu bringt, selbst einen Befehl in Terminal einzufügen und auszuführen. Unabhängig vom Zielort (Terminal, Script Editor, Spotlight oder anderswo) überwacht RoamSwitch die Zwischenablage und löscht den Inhalt automatisch samt Warnung, sobald ein bekanntes bösartiges Muster kopiert wird. Pro fügt eine optionale Ebene hinzu, die zusätzlich den Befehlsverlauf überwacht und bei Erkennung das Netzwerk per Notfall-Abriegelung trennen kann.
Sehen Sie sich die von RoamSwitch gesendeten Benachrichtigungen (Sicherheitslog-Auffälligkeiten, ClickFix-Erkennungen u. a.) auch im Nachhinein an, nicht nur im Moment ihres Erscheinens. Einträge außerhalb des Aufbewahrungszeitraums werden automatisch gelöscht.
Erkennt sofort, wenn ein Container im --privileged-Modus gestartet wird oder /var/run/docker.sock eingebunden ist, und sendet eine Benachrichtigung (Pro, Opt-in). Meldet nur die riskante Konfiguration — es erfolgt keine automatische Blockierung.
Text einfügen und sofort auf durchgesickerte API-Schlüssel und Tokens prüfen. Unterstützt auch das rekursive Scannen ganzer Ordner — etwa eines Quellcode-Checkouts — wobei .git, node_modules und Ähnliches automatisch übersprungen werden. Alles läuft vollständig auf Ihrem Gerät.
Gleicht installierte Homebrew-Pakete und die Abhängigkeiten Ihres Projekts (npm, PyPI, crates.io und 4 weitere Ökosysteme) mit einer lokal gespeicherten bekannten CVE-Zuordnung ab. Es findet überhaupt keine Netzwerkaktivität statt.
Keine Signaturen nötig — die Entscheidung erfolgt autonom allein anhand des Verhaltens.
Erkennt ransomware-typisches Verhalten, etwa plötzliche Massenverschlüsselung von Dateien, in Echtzeit — ohne bekannte Virensignaturen.
Sobald es erkannt wird, wird Ihr Mac sofort vom Netzwerk getrennt — die Kommunikation mit Command-Servern und die Verschlüsselung selbst werden ohne Verzögerung gestoppt.
Stoppt autonom die Ausbreitung auf andere Geräte wie ein NAS zu Hause oder den PC von Familienmitgliedern oder Kollegen. Sobald die Sicherheit bestätigt ist, können Sie es jederzeit aufheben.
Diagnosen müssen nicht in RoamSwitch bleiben. Rufen Sie sie direkt aus einem KI-Client ab — oder direkt aus Ihrer eigenen App.
Unerwartete Warnung, Notfall-Trennung oder ausgeworfener USB-Stick? Der integrierte offizielle MCP-Server ermöglicht es KIs (Claude, OpenCode, Antigravity), Ursachenanalysen und Schritt-für-Schritt-Anleitungen aus der RoamSwitch-Wissensdatenbank bereitzustellen. Mit lokalen LLMs (z. B. Ollama) auch bei getrennter Netzwerkverbindung 100% offline nutzbar.
MCP-Server und Erkennungslogik – Quellcode veröffentlicht (GitHub, MIT) →
RoamSwitchKit ist ein kostenloser Open-Source-Client, mit dem Sie die Sicherheitsdiagnosen von RoamSwitch direkt aus Swift abrufen können. Ohne eigene ARP-Überwachung oder Port-Scans zu bauen, können Sie einfach fragen: „Ist dieses Netzwerk gerade sicher?“ — direkt aus Ihrer App heraus. Eine Zeile über den Swift Package Manager, schreibgeschützt.
Die vollständige Liste der Operationen, die der Root-Helfer ausführen kann, jeder ausgehende Netzwerkpfad, die Kryptografie der Lizenzaktivierung sowie das Bedrohungsmodell mit seinen Nicht-Zielen – dokumentiert auf einer Ebene, die Sie gegen den Code prüfen können. Inklusive Befehlen zur Verifizierung anhand der ausgelieferten Binärdatei.
Umfassende Abdeckung von Systemintegrität, Perimeterschutz und lauschenden Ports.
Schließt die kritische Sicherheitslücke im Perimeterschutz beim Wechsel zwischen Wi-Fi-Netzwerken.
| Funktionen & Schutzumfang | RoamSwitch |
macOS Standard | Kommerzielles VPN | Klassischer Virenschutz |
|---|---|---|---|---|
| Automatischer Schutz beim Wi-Fi-Wechsel ohne Konfiguration | ✅ Vollautomatisch (Gateway-MAC / 0 s) | ❌ Erfordert manuelle Schritte | ⚠️ Erfordert VPN (LAN ungeschützt) | ❌ Nicht unterstützt (nur Scan) |
| Blockierung von Dev-Ports (0.0.0.0) im LAN | ✅ Verwerfen auf Kernel-Ebene | ⚠️ Erfordert manuelle Regeln | ❌ Kann LAN nicht schützen | ❌ Nicht unterstützt |
| ARP-Spoofing-Überwachung (MitM) | ✅ Echtzeit-Erkennung | ❌ Nicht unterstützt | ⚠️ Nur teilweise Verschlüsselung | ❌ Nicht unterstützt |
| Umfassendes 18-Punkte-Audit | ✅ 100-Punkte-Bewertung & Bericht | ❌ Verstreut in den Einstellungen | ❌ Nicht unterstützt | ❌ Nicht unterstützt |
| Ransomware-Verhaltenserkennung & autonome Isolation | ✅ Not-Air-Gap bei Erkennung | ⚠️ Nur bekannte Varianten (XProtect) | ❌ Nicht unterstützt | ⚠️ Nur bei manchen verhaltensbasierten Produkten |
| Schutz vor unautorisiertem USB / BadUSB | ✅ Auto-Blockierung + vollständiger ClamAV-Scan beim Anschließen | ❌ Nicht unterstützt | ❌ Nicht unterstützt | ❌ Nicht unterstützt (nur einige Premium-Tarife) |
| VPN-Tunnel + Kill-Switch (fail-closed) | ✅ WireGuard / Tailscale + pf-Kill-Switch (kein Leak bei Abbruch) | ❌ Nicht unterstützt | ⚠️ Bietet den Tunnel; Kill-Switch hängt vom Client ab | ❌ Nicht unterstützt |
| Datenschutz (keine Telemetrie) | ✅ Keine Telemetrie (100 % lokal) | ⚠️ Telemetrie an Apple | ❌ Protokolle auf VPN-Servern gespeichert | ❌ Cloud-Telemetrie-Uploads |
| Auswirkung auf Akku & CPU | ⚡ Praktisch null (ereignisgesteuert) | ⚡ Null | ⚠️ Konstante Verschlüsselungslast | ❌ Intensive Hintergrund-Scans |
Keine lästigen Abo-Gebühren. Lebenslanger Schutz für Ihre Macs mit einer Einmalzahlung.
Grundlegender Mac-Schutz und manuelle Audits für alle Benutzer.
Die Einrichtung dauert etwa 2 Minuten, mit einem macOS-Genehmigungsschritt.
Für Entwickler und Kreative mit MacBook. Fortschrittlicher autonomer Bedrohungsschutz.
Einmaliger Kauf, kein Abo. Als digitales Produkt sind Rückerstattungen grundsätzlich ausgeschlossen – bitte prüfen Sie zunächst mit der kostenlosen Version, ob es in Ihrer Umgebung funktioniert. Die Zahlung erfolgt auf der sicheren Seite von Stripe.
Kompatibel mit macOS 13.0 Ventura oder neuer. In wenigen Minuten nach dem Download eingerichtet.