
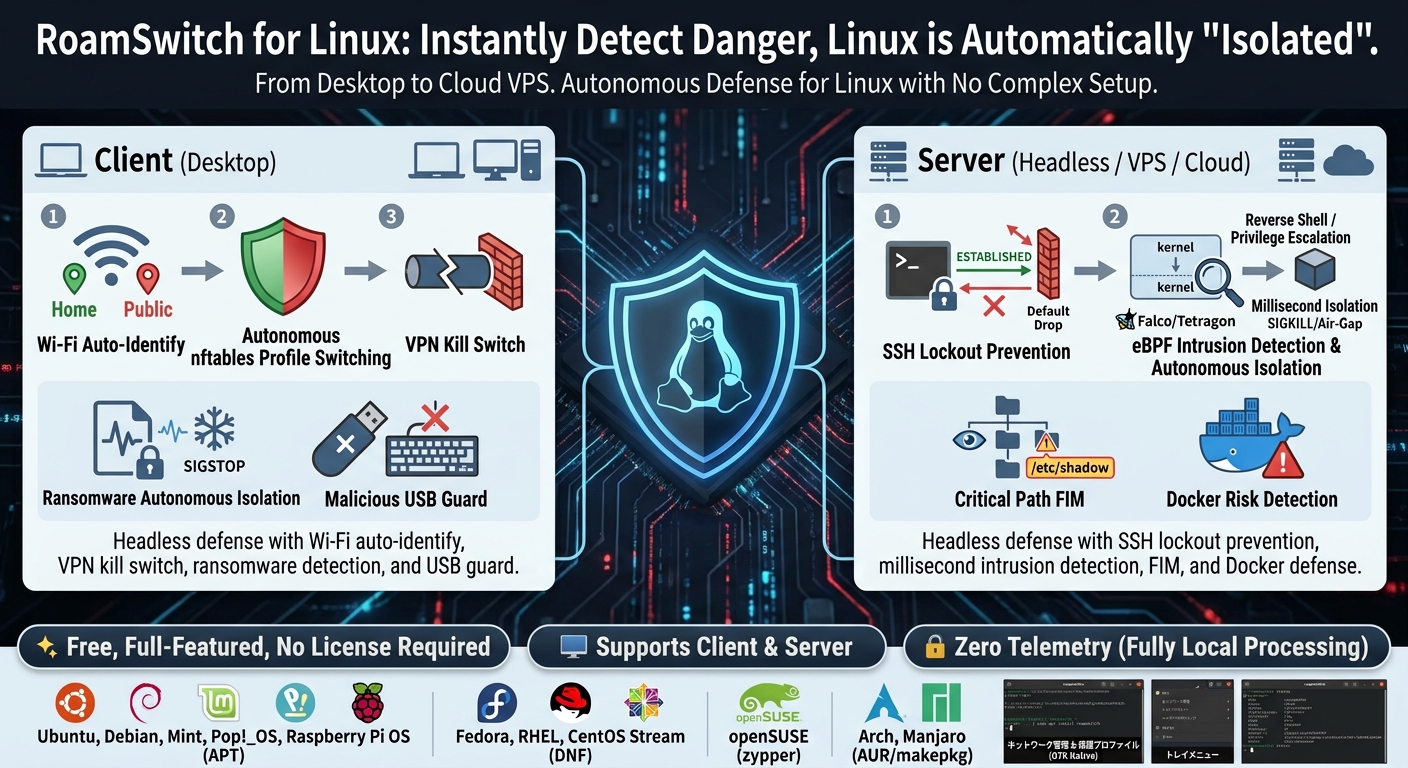
從你的發行版安裝
新增官方套件庫後,即可透過一般更新指令升級,應用程式內的更新檢查也會生效。相依套件(nftables、CJK 字型等)會自動安裝。
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
저장소를 쓰지 않으려면 lafine.net/linux/dl에서 서명된 tarball(.tar.gz + .tar.gz.asc, amd64 / aarch64)을 직접 내려받을 수 있습니다(이 경우 앱 내 업데이트 확인은 동작하지 않습니다).
安裝後 roamswitch.service 會自動啟動,登入時系統匣圖示常駐。首次啟動會顯示導覽精靈(GTK)。CLI(roamswitch status)會依系統語系以日文或英文輸出診斷結果。
以 Linux 原生方式運行的自主防禦
🛡️ nftables 設定檔自主切換僅限用戶端版
在受信任網路(家中)允許順暢的本機通訊,在公司監控可疑連接埠,在公共 Wi-Fi 上隱形丟棄所有傳入。以閘道 MAC 判定,切換為毫秒級。
🚨 勒索軟體自主隔離僅限用戶端版
透過 fanotify + 夏農熵 + YARA 偵測加密爆發,以 SIGSTOP 立即凍結相關程序,並緊急切斷全部外部通訊(Air-Gap)與共享服務。
📶 Wi-Fi 加密強度警告僅限用戶端版
連線到無加密(Open)或 WEP/WPA 時,自動提升保護等級並顯示桌面通知。可選自動停止/還原共享服務(SSH/Samba/RDP)。
🔌 未授權 USB / BadUSB 防護僅限用戶端版
未核准的 USB 儲存會被暫緩連線並彈出核准對話框;擊鍵注入裝置(BadUSB 鍵盤)僅透過 evdev 在軟體層抑制其輸入(不會在核心層實體中斷連接埠)。內建對下載資料夾的 ClamAV 自動掃描與隔離。
📜 24/30 項安全綜合診斷
對 LUKS、Secure Boot、LSM、SSH/sudo、sysctl、ARP 固定、對外暴露連接埠、瀏覽器 Safe Browsing 等用戶端 24 項、伺服器版則依 CIS 基準 30 項進行 10 種語言評分。可從 GUI / CLI / MCP 檢視。
🤖 內建 MCP 伺服器
roamswitch-mcp 讓 Claude 等 AI 代理透過 JSON-RPC(stdio)讀取安全狀態。唯讀、完全本機。請參閱 MCP 設定。
🔒 VPN 隧道 + 斷網開關僅限用戶端版
在公共 Wi-Fi 上,透過 WireGuard 或 Tailscale(Exit Node)將所有流量導入加密隧道。nftables 斷網開關攔截隧道外的明文洩漏,隧道中斷時也不會放行(fail-closed)。這是中間人攻擊(MITM)防護的核心。
🎣 被動連結防護(攔截釣魚連線)僅限用戶端版
從 DNS 查詢、TLS SNI 和 HTTP Host 標頭讀取對外連線的目標主機名,對釣魚/詐騙網站的連線進行警告或攔截(預設 block,對 DoH 瀏覽器同樣有效)。warn 模式下無回應即 fail-closed。判定僅使用本機清單與離線啟發式,目標絕不外送。
🖧 伺服器自主防禦 & SSH 斷線防護僅限伺服器版
針對雲端 VPS 與資料中心自動套用輸入預設拒絕(Default Drop)。主動保護連線中的管理用 SSH 工作階段(ESTABLISHED),避免管理員意外遭斷線。可透過選用的 guard.yaml 依嚴重程度細部設定圍堵動作,並搭配安全計時器(無回應時自動復原)。
⚡ eBPF 入侵偵測 & 自主隔離(Falco / Tetragon)
透過 UNIX socket 即時擷取核心層級的 eBPF 事件(反向 Shell、權限提升、未授權二進位執行)。感測器可於 Falco(預設)與 Cilium Tetragon(gRPC)間選擇。以毫秒等級自主隔離遭入侵的處理程序(SIGSTOP/SIGKILL)或主機(Air-Gap)。
📂 關鍵路徑 FIM(檔案竄改監控)僅限伺服器版
以事件驅動方式監控 /etc/shadow、/etc/pam.d、/usr/bin/ 等主要系統二進位檔與設定的 SHA-256 雜湊值,於竄改發生當下即可偵測(週期性掃描作為後備機制)。可即時偵測後門植入與未授權竄改,並安全地回報、隔離。
🧠 資源耗盡/處理程序異常偵測防護僅限伺服器版
偵測記憶體洩漏型DoS攻擊與當機迴圈(UAF漏洞利用嘗試的跡象)。具GC的執行環境正常的鋸齒狀記憶體增減不會被誤判,僅判定「沒有恢復的持續RSS增長」。當機迴圈透過systemd自身的固定詞彙進行結構化判定(無需新增輪詢)。與eBPF/FIM事件依PID進行關聯,賦予信心等級(possible/correlated)。
🧱 Egress / C2 阻擋 & DNS 黑洞僅限伺服器版
透過本機威脅情資自動阻擋對已知惡意 IP 的連線。可選擇啟用 DNS 黑洞(Quad9 / Cloudflare / AdGuard / CleanBrowsing),一併封鎖惡意網域解析(為避免破壞企業內部 DNS 環境,預設為關閉)。
📢 多管道緊急通知僅限伺服器版
當偵測到入侵、終止處理程序、Air-Gap 隔離或 FIM 違規發生的當下,立即將詳細事件資訊發送至 Slack、Discord、Microsoft Teams、Syslog、Webhook。
🐳 Docker 風險偵測 & 防火牆繞過對策
透過 docker events 即時偵測特權容器(--privileged)或 docker.sock 掛載的啟動(僅通知)。以 DOCKER-USER 鏈為基礎的防火牆繞過對策,在用戶端版與伺服器版中皆恆常生效。
🧫 File Scan Guard(YARA + ClamAV)僅限伺服器版
定期掃描用於存放待轉交給他人檔案的目錄,例如郵件中繼、共用資料夾、上傳目的地等(這是獨立於用戶端版下載資料夾自動掃描之外、針對任意共用目錄的附加層)。內建 YARA 引擎無需外部相依即可恆常運作,亦可選擇加入 ClamAV。確認的威脅會自動隔離。
🔑 機密資訊・API 金鑰外洩掃描器
不僅能於文字中偵測 OpenAI・Anthropic・AWS・GitHub・Slack・Stripe 等的 API 金鑰與 SSH 私密金鑰,亦可掃描整個目錄(.git 等會自動排除)。可透過 CLI・MCP・Python SDK 使用,內容絕不會外傳。
📦 軟體包CVE比對(dpkg/pacman/dnf/zypper + 相依關係)僅限用戶端版
將已安裝的OS軟體包與開發中專案的相依關係(npm・PyPI・crates.io等7個生態系統)與本機保存的已知CVE對照表進行比對。完全不進行任何網路活動。
🖥️ ClickFix 防護:監控剪貼簿偵測並清除惡意指令僅限用戶端版
因應「ClickFix」型攻擊——偽造的廣告或驗證碼頁面誘導使用者「複製驗證碼並貼上」,實際貼上的卻是惡意指令。透過 gtk::Clipboard 輪詢(X11 與 Wayland 皆支援)在複製的瞬間偵測,一旦是已知惡意模式即自動清除內容並發出警告。無論貼上目標是終端機還是 GNOME/KDE 執行對話框,都能在複製時統一偵測。
🔔 通知歷史(過去7天)
回顧 RoamSwitch 傳送過的通知,而不僅限於通知出現的那一刻。可透過 CLI(roamswitch notifications)、GUI、MCP(get_notification_history)及 Python SDK 查詢。超過保留期限的通知會自動刪除。
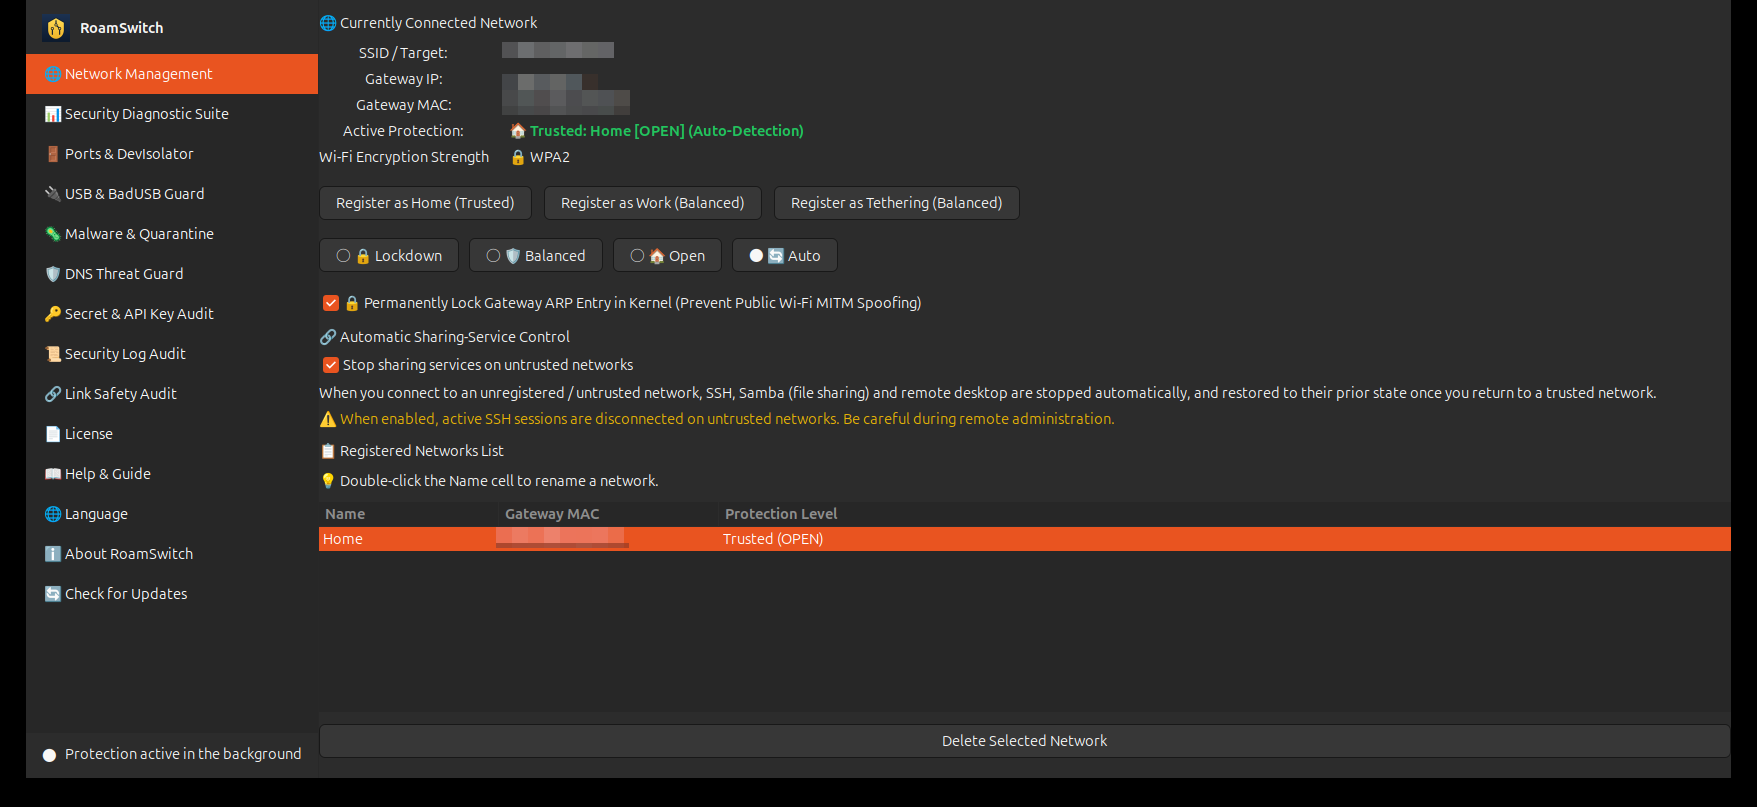
辨識已連線的閘道 MAC,自主切換 nftables 設定檔。共享服務控制與 ARP 固定也在此畫面。
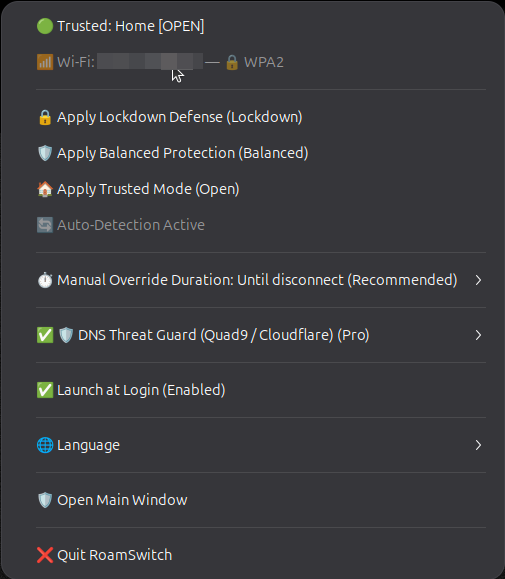
在系統匣中即時切換保護等級、設定手動覆寫有效期、開關 DNS 威脅防護與語言。
支援的環境
| 完全支援 | Ubuntu 22.04 / 24.04、Debian 12+、Linux Mint、Pop!_OS、elementary、Zorin、Raspberry Pi OS 64 位元 (Bookworm)、Ubuntu for Raspberry Pi |
|---|---|
| 架構 | x86_64 / aarch64(Raspberry Pi 4 / 5) |
| 必要 | systemd、nftables。系統匣 UI 需要支援 AppIndicator/StatusNotifierItem 的桌面(KDE / Cinnamon / MATE / Budgie,或安裝擴充功能的 GNOME)。無頭環境可用 daemon + CLI + MCP 運行。 |
| 套件 | APT(Ubuntu/Debian 系)、DNF(Fedora/RHEL)、zypper(openSUSE)、AUR(Arch)。不支援非 systemd 發行版(Alpine / Void / Devuan)。 |
| 用途 | 我們提供兩種套件:面向工作站、筆記型電腦的用戶端版(含 GUI/系統匣),以及面向雲端 VPS、容器主機、資料中心的伺服器版(無頭・Default Drop・eBPF/Falco 整合)。 |
用戶端版 / 伺服器版比較
面向工作站、筆記型電腦的「用戶端版」,以及面向雲端 VPS、容器主機、資料中心的「伺服器版」。針對不同環境提供最適合的自主防禦。
| 領域 | 用戶端版(現行) | 伺服器版(無頭) |
|---|---|---|
| 網路判定與設定檔切換 | 依 Wi-Fi / 閘道 MAC 自主切換(3 套設定檔) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| 防火牆姿態 | 自動在開放 / 標準 / 鎖定間選擇 | 預設拒絕 + 僅明確放行對外服務連接埠(最小化入站) |
| 出站(egress)流量 | 被動連結防護 + DNS 威脅防護攔截釣魚 | 對 C2 / 惡意網域的出站攔截 + 發起限制 |
| VPN 隧道 + 斷網開關 | ✅ WireGuard / Tailscale | ❌ 不支援(管理存取僅限 SSH。若需要 VPN,請自行透過作業系統建置 WireGuard 等) |
| 勒索軟體偵測與自主隔離 / fanotify 惡意軟體掃描 | 基於 fanotify 的勒索軟體自主偵測與處理程序凍結 | eBPF 入侵偵測(Falco / Tetragon)+ 關鍵路徑 FIM(事件驅動、即時偵測)+ 資源耗盡/當機迴圈偵測 |
| 核心強化(sysctl / Yama / noexec) | 接入不受信任網路時套用 | 恆常套用 |
| 安全健全性診斷 | ✅ 24 項(GUI / CLI / MCP) | ✅ 30 項(CIS Benchmark 基準・CLI / MCP) |
| 操作介面 | GTK GUI + 系統匣 + CLI + MCP | CLI + MCP + 遠端管理(無頭) |
| 緊急通知 | 桌面通知(GTK / libnotify) | Slack / Discord / Teams / Syslog / Webhook 即時通報 |
| 集中管理與稽核 | 透過 Business 授權追加 | 透過 Business 授權追加(簽章政策派送、定期簽入;免費版完全在地運行) |
| 詳細文件 | 安全白皮書 (Client) → | 伺服器版維運手冊 / 安全設計白皮書 (Linux 伺服器版) |
🏢 RoamSwitch Business(面向組織)
個人版(Community Edition)免費且開放全部功能。若需在組織內管理多台 Linux 裝置,可透過付費的 Business 新增下列管理層。裝置端的防禦(nftables 切換、勒索軟體隔離、USB 防禦、DNS、診斷、MCP)與 Community 完全相同,不增不減。
| 可新增的功能 | 概要 |
|---|---|
| 車隊集中管理 | 以 Ed25519 簽章的組織權杖註冊裝置,透過定期 check-in 彙總保護等級、診斷分數與政策套用狀態。 |
| 簽章政策批次派送 | 將信任網路、外出等級、共享服務控制與各項防護的強制值以 Ed25519 簽章 JSON 派送。裝置端顯示鎖定。 |
| 簽章的內部 APT / RPM | 以組織專用 GPG 金鑰簽章的私有儲存庫。應用程式內更新檢查照常運作。 |
| SLA 支援 | 以合約為基礎提供匯入設計、政策設計與障礙處理窗口(日語、JST 工作日)。 |
Zero-Telemetry 得以維持 —— 只有組織明確註冊的裝置才與管理伺服器通訊,且僅傳送裝置 ID、應用程式版本、診斷分數、保護等級與政策版本。Mac Pro Lifetime 持有者可在自有 Linux 裝置上免費取得 Business 功能。價格與供應時間請洽詢我們。
諮詢 Business🔒 Zero-Telemetry / 授權
絕不會將通訊內容、連線紀錄、瀏覽 URL 或系統記錄傳送到外部。更新檢查僅透過作業系統的套件管理器(apt)進行。RoamSwitch for Linux 為專有免費軟體,官方發佈套件(.deb)可在保留全部版權聲明的前提下原樣再散布。原始碼不公開。全文見 /usr/share/doc/roamswitch/copyright。RoamSwitchKit SDK 另作為開源單獨提供。