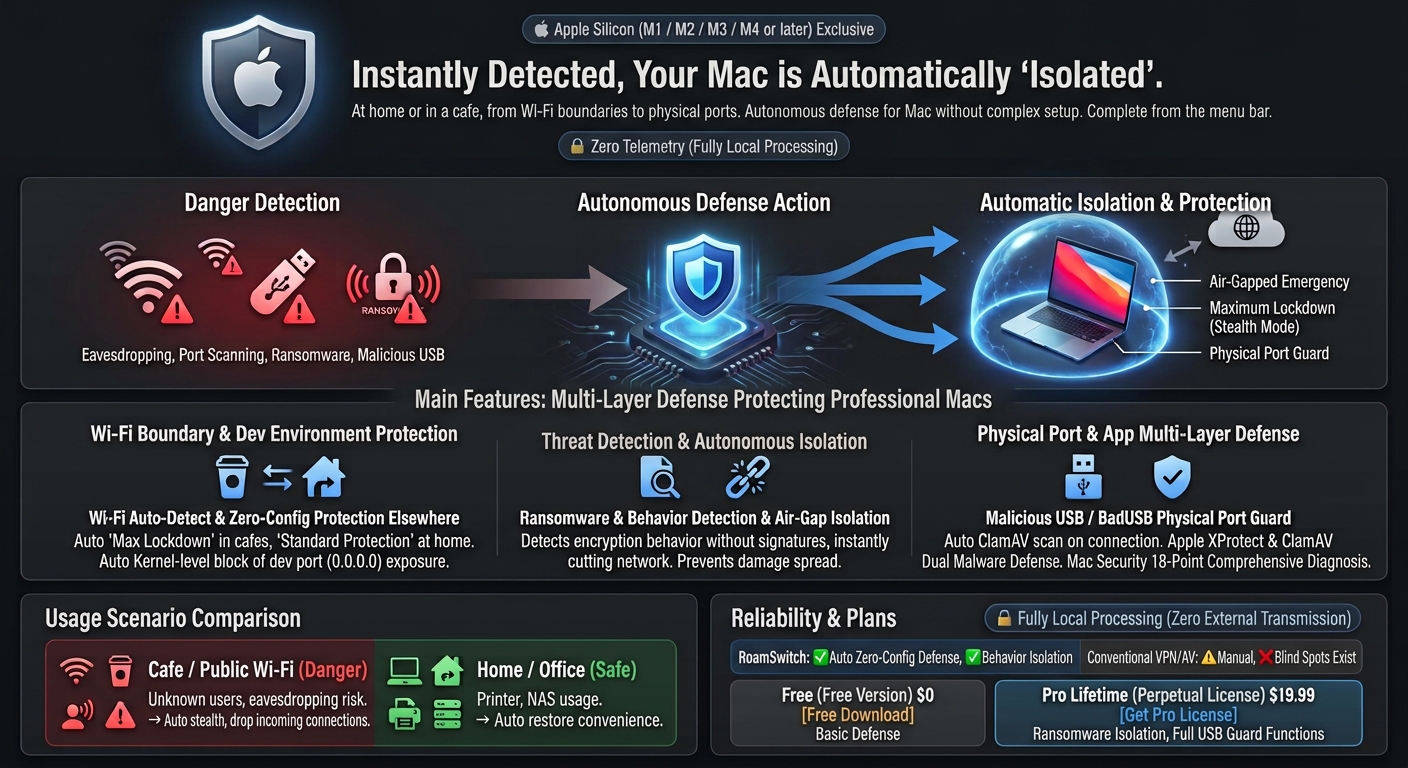
無論是攜帶 MacBook 出行的人,還是主要在家或辦公室使用的人,都無需再操心安全設定。
公共 Wi-Fi 中存在大量不受信任的陌生設備,隨時面臨連接埠掃描與共享資料夾非法探測風險。
 RoamSwitch 動作: 偵測到未註冊 Wi-Fi 瞬間,全自動套用 macOS 應用程式防火牆(Application Firewall)最高級封鎖,丟棄外部全部入站封包,實現 Mac 完全隱身。(如網頁瀏覽等由本機發起的出站通訊仍可正常使用。)
在啟動 Vite、Next.js、Node、Python、Docker 等開發伺服器時連線外出 Wi-Fi,極易導致區域網路內其他使用者直接存取未鑑權的開發中應用。
RoamSwitch 動作: 被動審計監聽連接埠並在核心級攔截非授權區域網路連線,牢牢守住本地開發環境的安全邊界。在安全信任的網路中,需要順暢使用印表機、區域網路 NAS 檔案服務及同事間的 AirDrop。無需頻繁手動改設定,徹底避免外出時忘記關閉共享。
RoamSwitch 動作: 安全識別路由器唯一閘道器 MAC 位址,已註冊網路自動恢復「標準防護」,保障流暢高效的工作體驗。透過釣魚郵件附件或可疑下載感染的勒索軟體,即使在安全的家庭 Wi-Fi 下也無法被阻止。一旦感染,檔案加密可能在瞬間蔓延到家庭 NAS 或其他電腦。
為承載機密檔案與開發服務的 MacBook 量身打造的自主安全防禦。
安全識別路由器的閘道器 MAC 位址。一旦離開受信任網路,應用程式防火牆(Application Firewall)會立即啟動最大鎖定模式。(如網頁瀏覽等由本機發起的出站通訊仍可正常使用。)
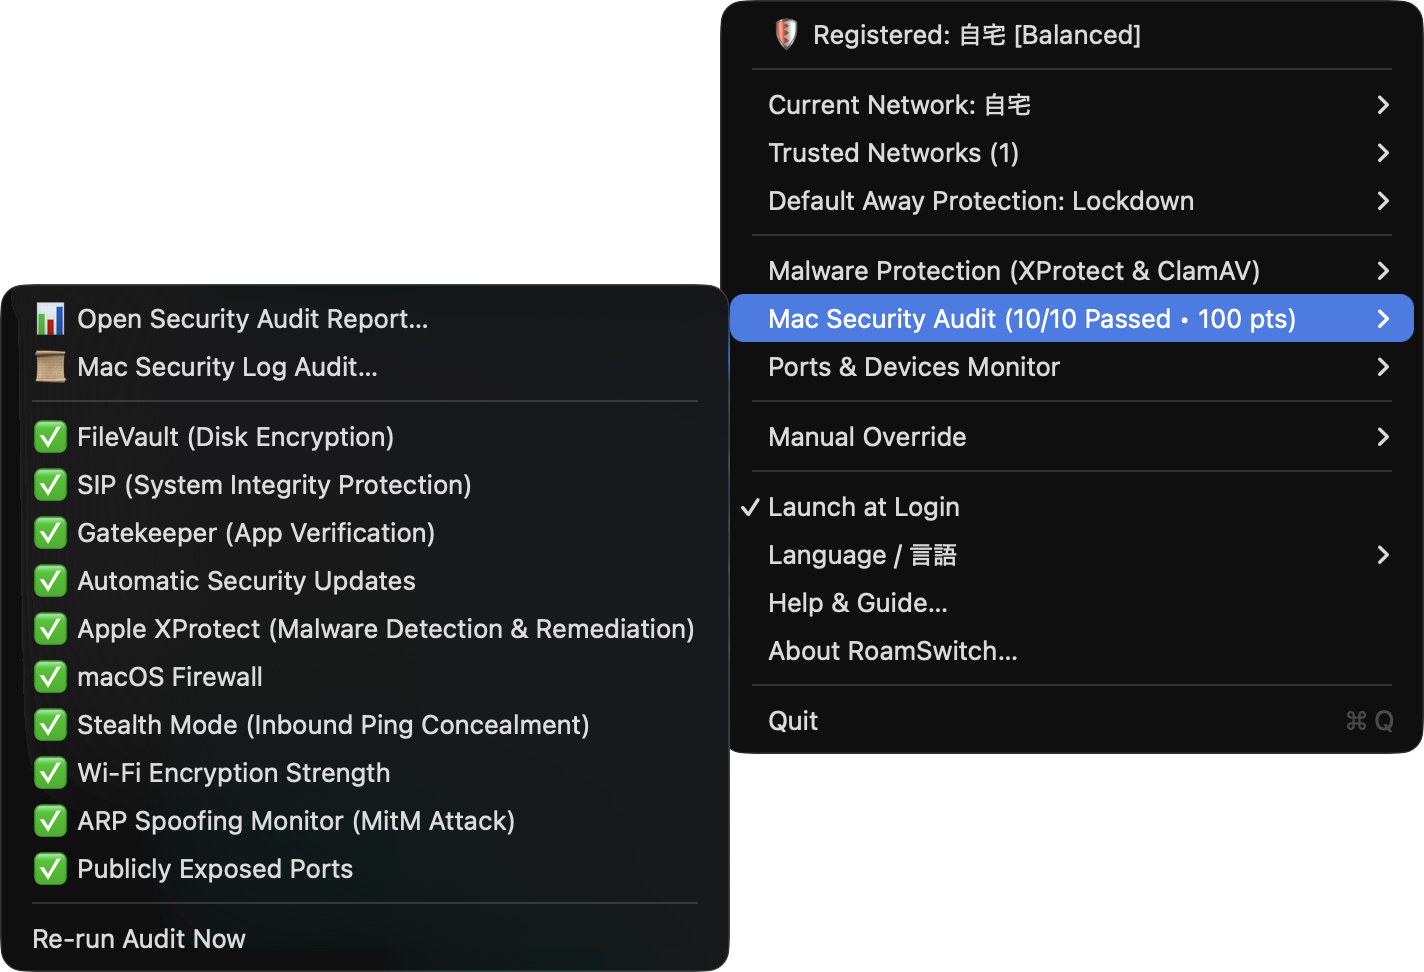
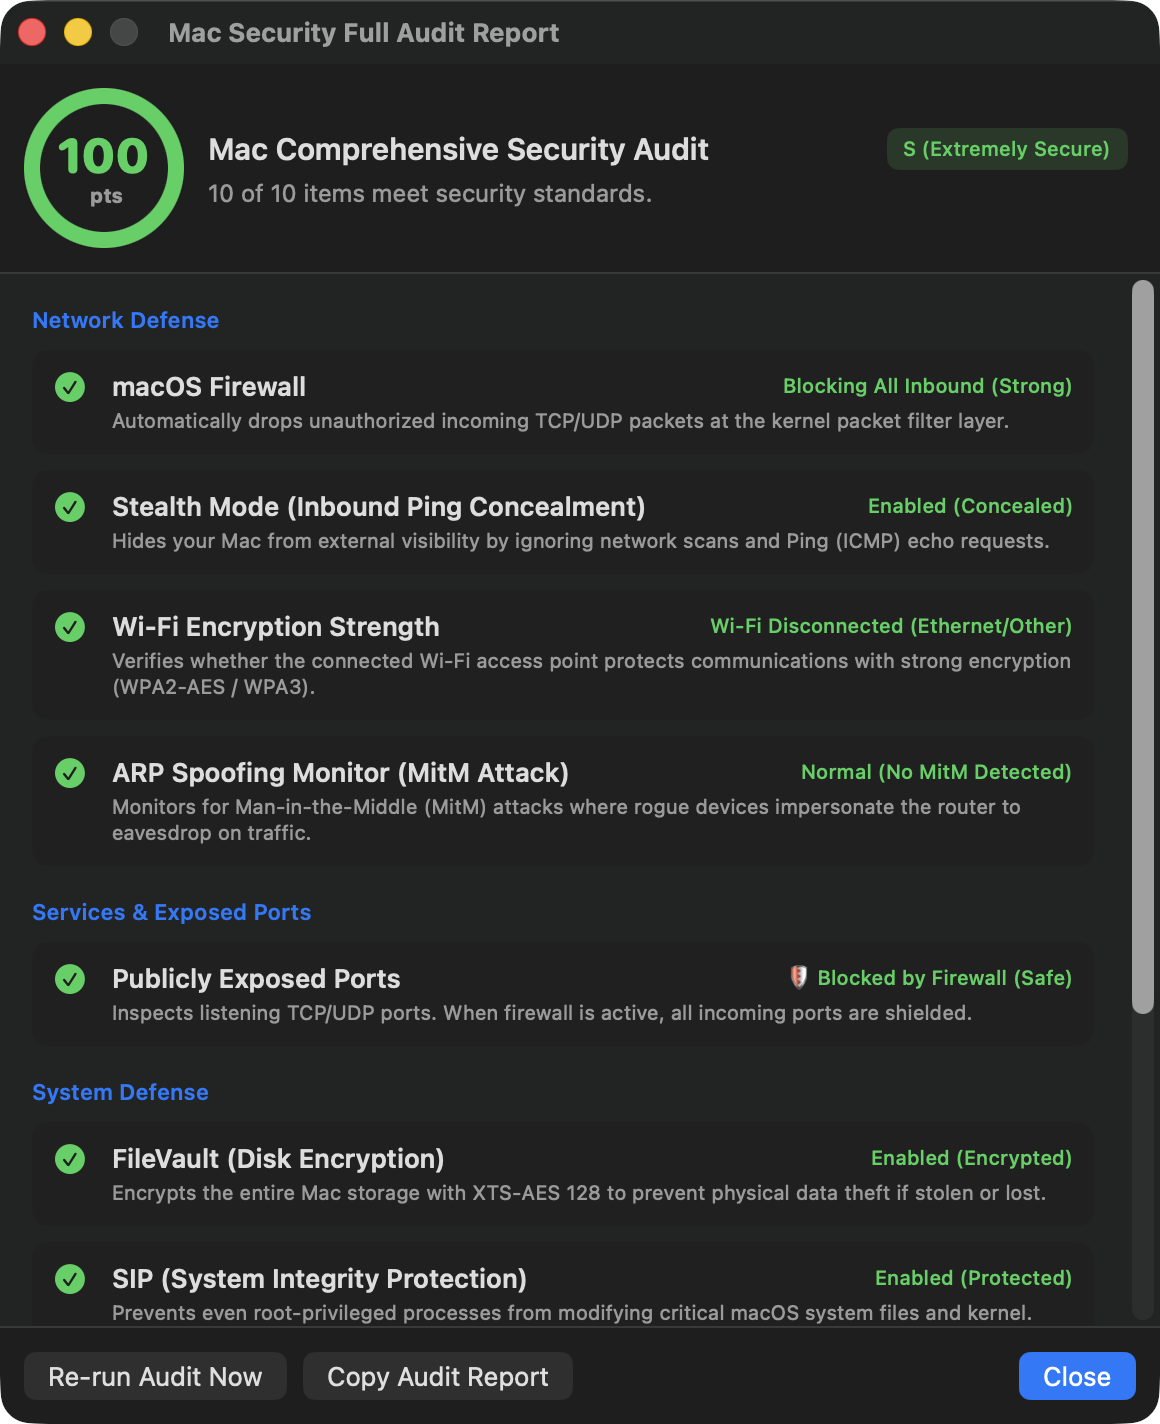
涵蓋 FileVault、SIP、Gatekeeper、防火牆、Wi-Fi 加密、ARP 詐騙監測、隱身模式及 Apple 緊急安全回應(RSR)等,100 分制即時診斷。
一旦出現先前未曾見過的新連接埠暴露給外部區域網路,將無需簽章即可自動封鎖(可選啟用)。Redis/MongoDB 等無驗證資料庫服務一旦繫結到 0.0.0.0 會立即發出警報,Node.js/Vite/Docker 等開發伺服器也會被動稽核 CORS 萬用字元和驗證設定。
從 macOS 內部統一日誌中高速擷取 sudo 認證失敗、SSH 非法入侵嘗試、Gatekeeper 攔截記錄、Apple XProtect 清除日誌,並以圖形化時間軸視覺化呈現。
除確認 Apple 官方 XProtect 運作狀態外,還可檢查檔案與應用程式的官方簽章(公證)及隔離屬性,並可使用開源 ClamAV 引擎執行隨選掃描。每次連接外部儲存裝置時——包括已允許的裝置——都會自動掃描,確認安全後才切換為完整權限。
在不受信任網路中,將閘道、IPv6 路由器和同鏈路 DNS 的 MAC 固定到鄰居表,使偽造的 ARP/NDP 無法改變路由(預防性鎖定)。此外,一旦閘道器的實體位址(MAC 位址)出現可疑突變,將緊急切斷通訊(氣隙隔離)以防止竊聽與竄改。此為可選啟用功能,確認安全後可隨時解除。
無需依賴特徵碼,偵測檔案遭大量異常加密等勒索軟體特有行為。一旦偵測到,立即將Mac與網路斷開(空氣隙隔離),自主阻止損害擴散到家中區域網路內的其他裝置。
連接未知鍵盤或改裝USB線材(Rubber Ducky等)時攔截按鍵輸入,以防止惡意的自動化指令執行。連接USB儲存裝置時,對包含已授權裝置在內的全部儲存自動執行ClamAV病毒掃描。
透過FSEvents即時監控Safari、Chrome、Mail、Slack等下載的檔案,自動以ClamAV掃描具隔離屬性的檔案並立即隔離受感染檔案。
於外部 Wi-Fi 下自動切換至安全 DNS(Quad9 / Cloudflare Security),攔截惡意 C2 與釣魚網域的解析。可選擇套用範圍(僅外部 / 一律)。
離開受信任網路後,透過 WireGuard 設定或 Tailscale Exit Node 將所有流量導入加密隧道。pf 斷網開關攔截隧道外的明文洩漏,隧道中斷時也不會放行。這是中間人攻擊(MITM)防護的核心(可選啟用)。
從 DNS 名稱、TLS SNI 和 HTTP Host 標頭判斷對外連線的目標,對釣魚/詐騙網站的連線進行警告或攔截(預設 block,對 DoH 瀏覽器同樣有效)。NEFilter 系統擴充功能檢查解析後的真實流量,因此不會改寫 /etc/hosts。warn 模式下無回應即 fail-closed。判定僅在本機進行。
使用業界標準 EICAR 測試特徵碼與公開的經典反向 Shell 單行指令輕量模式偵測下載檔案(未安裝 ClamAV 也可運作)。同時即時監控登入自動啟動項目(LaunchAgent/LaunchDaemon)的新註冊,偵測直接呼叫指令碼直譯器的可疑設定。不需要 EndpointSecurity 權限。
因應「ClickFix」型攻擊——偽造的錯誤或驗證畫面誘導使用者在 Terminal 中貼上並執行指令。無論貼到 Terminal、Script Editor、Spotlight 或其他任何位置,RoamSwitch 都會在複製的瞬間監控剪貼簿,一旦偵測到已知惡意模式即自動清除內容並發出警告。Pro 版還可選擇監控指令執行歷史記錄,偵測到時緊急遮斷網路(選擇性啟用)。
回顧 RoamSwitch 傳送過的通知(安全記錄稽核異常、ClickFix 偵測等),而不僅限於通知出現的那一刻。超過保留期限的通知會自動刪除。
偵測到以 --privileged 模式啟動、或掛載了 /var/run/docker.sock 的容器新建立時立即發出通知(Pro,可選啟用)。僅提示高風險的「設定」,不會自動封鎖。
只需貼上文字即可立即稽核 API 金鑰與權杖外洩。也支援對原始碼簽出目錄等整個資料夾進行遞迴掃描,並自動排除 .git、node_modules 等目錄。診斷完全在裝置本機完成。
將已安裝的Homebrew軟體包與開發中專案的相依關係(npm・PyPI・crates.io等7個生態系統)與本機保存的已知CVE對照表進行比對。完全不進行任何網路活動。
無需依賴特徵碼,僅憑行為本身即可自主判斷並阻斷。
即時偵測檔案遭大量異常加密等勒索軟體特有行為,不依賴已知病毒特徵碼。
偵測到的瞬間,立即將 Mac 與網路緊急斷開,毫不遲疑地阻止與指揮伺服器的通訊及加密進程。
自主阻止感染擴散到家中 NAS、家人或同事的電腦等其他裝置。確認安全後可隨時解除。
診斷結果不必只留在 RoamSwitch 內部。無論是透過 AI 用戶端,還是透過你自行開發的應用程式,都能直接讀取。
當出現未知警報、網路緊急實體隔離或 USB 儲存被自動推出時,內建的官方 MCP 伺服器可讓 Claude、OpenCode、Antigravity 等 AI 結合 RoamSwitch 官方知識庫即時提供原因分析與逐步處置指引。搭配本機大模型(如 Ollama)即使在斷網隔離期間亦能完全離線諮詢。
RoamSwitchKit 是一個免費開源的用戶端,可在 Swift 程式碼中直接讀取 RoamSwitch 的安全診斷結果。無需自行實作 ARP 監控或連接埠掃描,即可在自己的應用中直接詢問「目前網路是否安全」。透過 Swift Package Manager 一行即可整合,且為唯讀。
root 權限 helper 可執行操作的完整清單、所有對外通訊路徑、授權驗證的加密方式、威脅模型及「不做的事」,皆以可與程式碼核對的粒度記錄。並附有針對發佈二進位檔的驗證指令。
全面覆蓋系統堅固性、網路防線與本地服務暴露風險。
填補傳統 VPN 與防毒軟體在「Wi-Fi 切換邊界」上的安全盲區。
| 功能與防護範圍 | RoamSwitch |
macOS 系統自帶 | 普通商業 VPN | 傳統防毒軟體 |
|---|---|---|---|---|
| Wi-Fi 切換自動零配置防禦 | ✅ 全自動 (閘道器 MAC 識別 / 0 秒生效) | ❌ 需手動設定 | ⚠️ 需開啟 VPN (LAN 仍暴露) | ❌ 不支援 (僅病毒查殺) |
| 開發連接埠 (0.0.0.0) 外部攔截 | ✅ 核心級攔截 | ⚠️ 需手動設定規則 | ❌ 無法防禦區域網路攻擊 | ❌ 不支援 |
| ARP 欺騙 (中間人攻擊) 監測 | ✅ 即時監測警報 | ❌ 不支援 | ⚠️ 僅提供部分加密 | ❌ 不支援 |
| Mac 18 項安全綜合診斷 | ✅ 100 分制評分與詳盡報告 | ❌ 設定分散各處 | ❌ 不支援 | ❌ 不支援 |
| 勒索軟體行為偵測與自主隔離 | ✅ 偵測到立即空氣隙緊急斷網 | ⚠️ 僅限已知變種 (XProtect) | ❌ 不支援 | ⚠️ 僅部分行為監控型產品支援 |
| 非法USB / BadUSB 實體連接埠防護 | ✅ 自動阻擋 + 接入時ClamAV全量掃描 | ❌ 不支援 | ❌ 不支援 | ❌ 不支援(僅部分高階版) |
| VPN 隧道 + 斷網開關(fail-closed) | ✅ WireGuard / Tailscale + pf 斷網開關(斷線也不洩漏) | ❌ 不支援 | ⚠️ 提供隧道,斷網開關取決於用戶端 | ❌ 不支援 |
| 隱私保護 (零外聯請求) | ✅ Zero Telemetry (100% 本地) | ⚠️ 向 Apple 發送診斷 | ❌ 伺服器端留存日誌 | ❌ 上傳使用者行為日誌 |
| 電量與 CPU 負載 | ⚡ 幾乎為零 (事件驅動) | ⚡ 零 | ⚠️ 加密解密加速耗電 | ❌ 背景全盤掃描高負擔 |
告別繁瑣的按月訂閱。一次買斷,永久享有面向 Mac 的全面高階防護。
適用於需要 Mac 基礎防禦與手動安全診斷的日常使用者。
安裝約需 2 分鐘,中途需進行一次 macOS 授權。
專為攜帶 MacBook 外出辦公的開發者與創作者設計的高階自律安全防禦。
一次性買斷,無訂閱。數位產品原則上不予退款,請先以免費版確認可在您的環境中正常運作。付款於 Stripe 安全頁面完成。
支援 macOS 13.0 Ventura 及更高版本。下載後幾分鐘內完成設定。