
PathScope
提权路径分析工具
在本设备上找出普通用户可以到达 root(管理员权限)或敏感数据的「提权路径」,并按优先级指出从哪里修复效果最大。分析是只读的,不会自动更改设置或进行修复。
路径分析
根据 docker 组成员身份、以 root 权限运行的可执行文件(SUID)、以 root 运行的服务中可被改写的可执行文件、免密码的 sudo、cron、macOS 的隐私权限(TCC)等,以图和列表的形式显示通往 root 或敏感数据的路径。
修复点与修复方案
按优先级列出应优先修复、效果更大的位置(修复点),并附上修复命令示例以及与 MITRE ATT&CK 的对应关系。命令不会自动执行。通过「修复后会怎样?」,可以模拟分析修复之后的路径(不会更改本设备)。
历史记录与比较
分析结果会作为历史记录保留在本设备中,可以与上次的结果比较差异。还支持导出定期运行的配置,以及汇总多台设备的结果。
用 LLM 解读和读取配置(可选,默认关闭)
启用后,可以让 LLM 撰写分析结果的解读,也可以让它读取 sudoers、cron、脚本等写法不一、难以由程序机械读取的配置文件,查找与 root 权限有关的内容。找到的内容,会先确认原文件中确实存在该行,再用于分析。
支持 10 种语言
界面支持日本語、English、한국어、简体中文、繁體中文、Deutsch、Français、Español、Italiano、Português 这 10 种语言,会自动匹配系统语言,也可以在设置中重新选择。命令行支持日语和英语。
命令行
也可以用 pathscope 命令进行与界面相同的分析。例如与上次相比路径增加时,会以退出码 1 告知,可用于定期运行和自动化。
界面示例
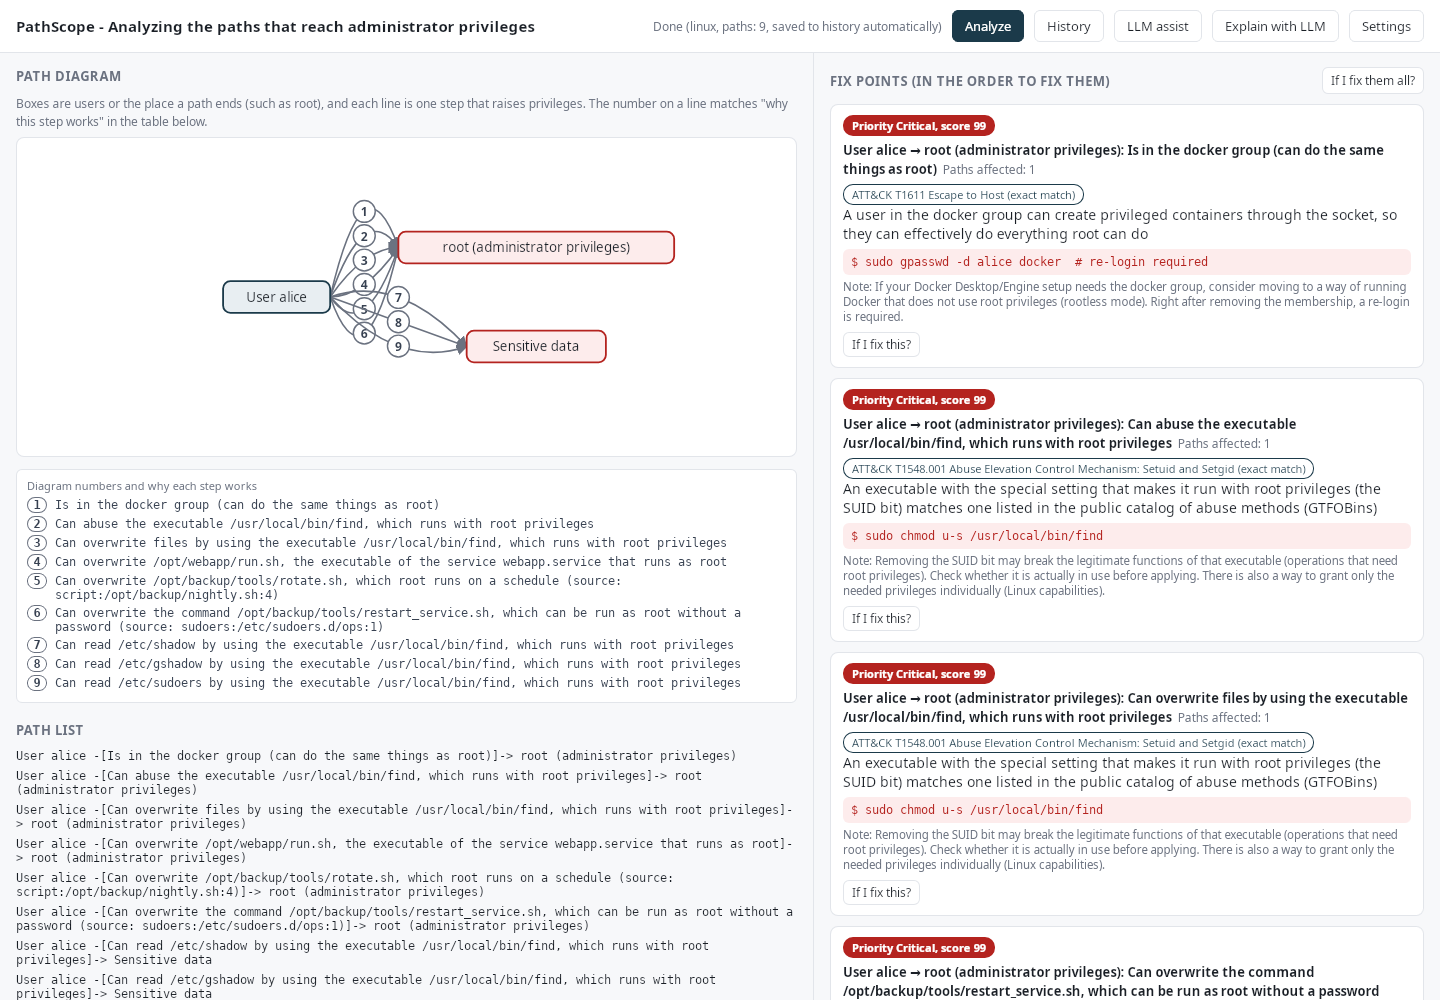
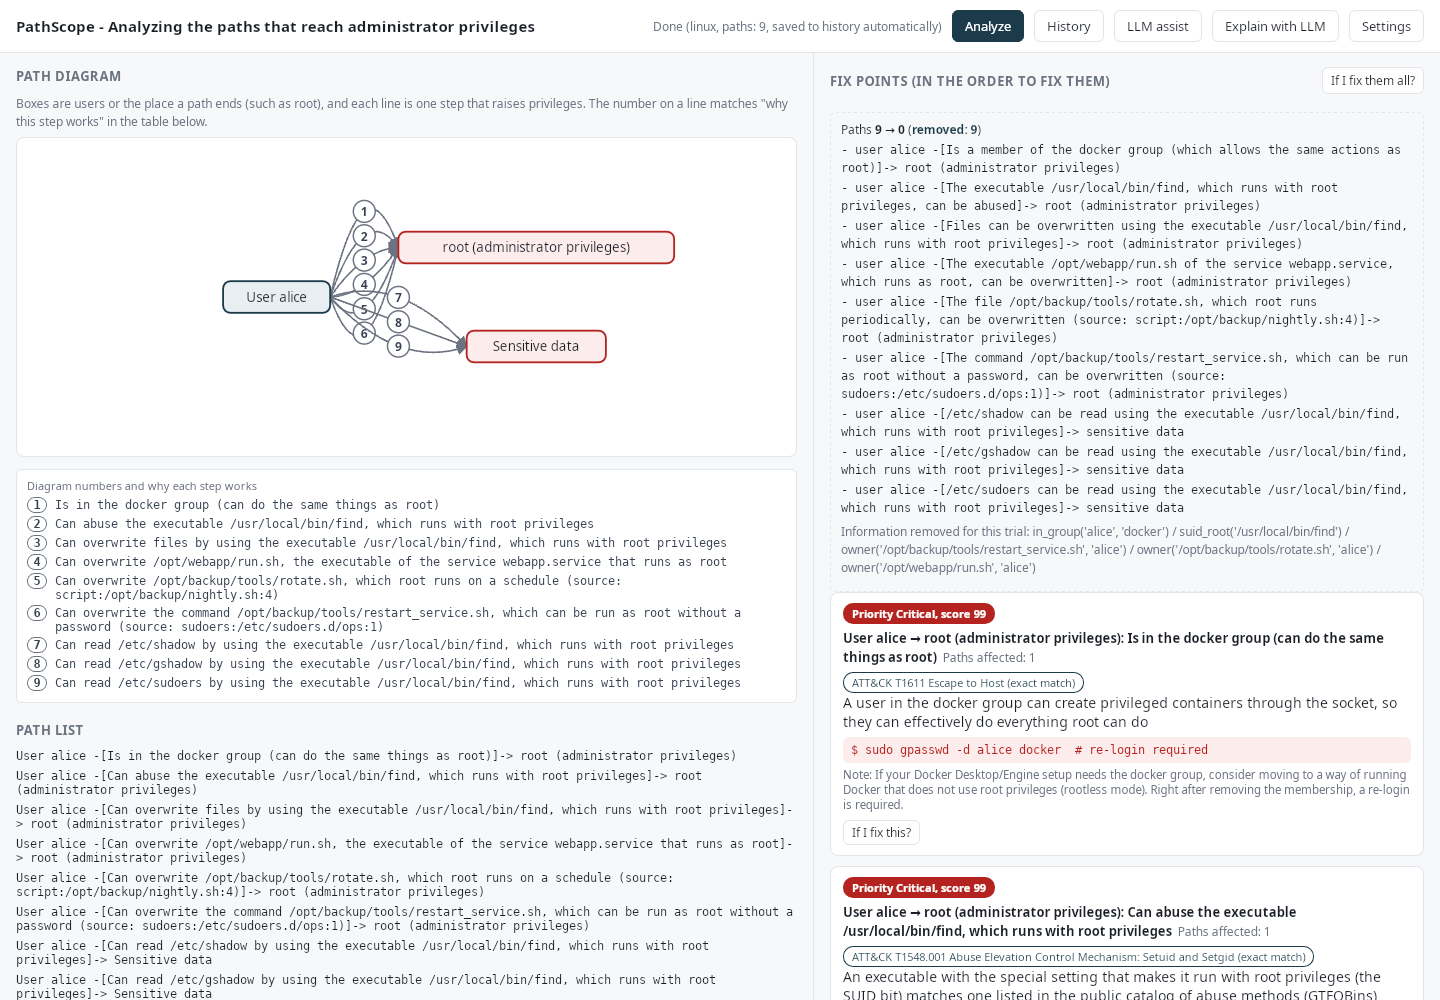
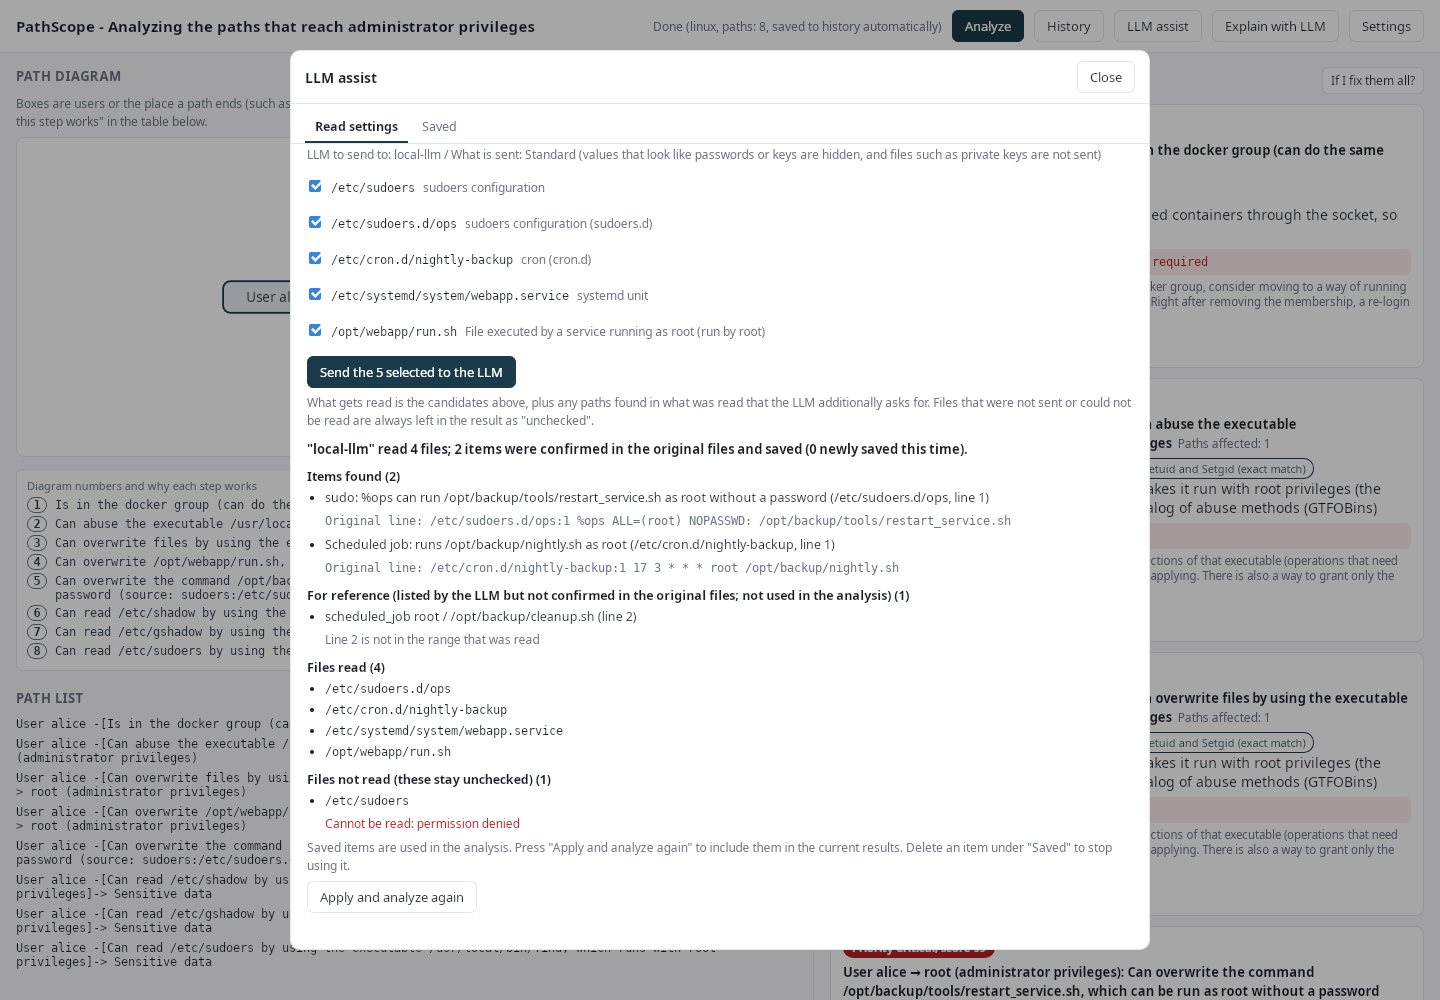
所示界面中的数据(用户名、文件路径等)均为虚构。LLM 的回复来自一个返回固定答复的替代命令。
启动方法
Mac:打开「应用程序」文件夹中的「PathScope」(与 RoamSwitch 不同的图标),然后点击「开始分析」。
命令行:使用 PathScope.app/Contents/MacOS/pathscope 也能进行同样的分析。可以加上 --what-if-fix=all(全部修复后会怎样)、--baseline=上次.json --fail-on=new(路径比上次增加时退出码为 1)等选项。
隐私与适用范围
PathScope 的分析全部在本设备内完成。它是只读的,不会更改设置或文件。它不会开放监听端口,界面也不会加载外部网站。分析结果的历史记录和设置仅保存在本设备上。分析结果包含本设备配置的敏感信息(用户名、文件路径、权限),请限定其保管和共享的范围。
RoamSwitch 的「Zero Telemetry」(不向外部发送通信内容和日志)是针对 RoamSwitch 本体的说明。启用 PathScope 的 LLM 联动后产生的通信不在其范围内。如果保持 LLM 联动关闭,PathScope 不会将分析内容发送到设备之外。
许可证
PathScope 采用 Apache License 2.0 许可,不适用 RoamSwitch 的使用许可协议(EULA)。许可文本、NOTICE 以及随附的第三方软件清单,位于应用内部(PathScope.app/Contents/Resources)。
运行环境与更新
macOS 12 或更高版本。只有在应用的「更新」中按下「检查更新」时,才会连接 lafine.net 获取最新版本的信息(不会发送本设备或分析结果的任何信息)。下载的更新会先验证签名,只有验证合格的才会替换安装。