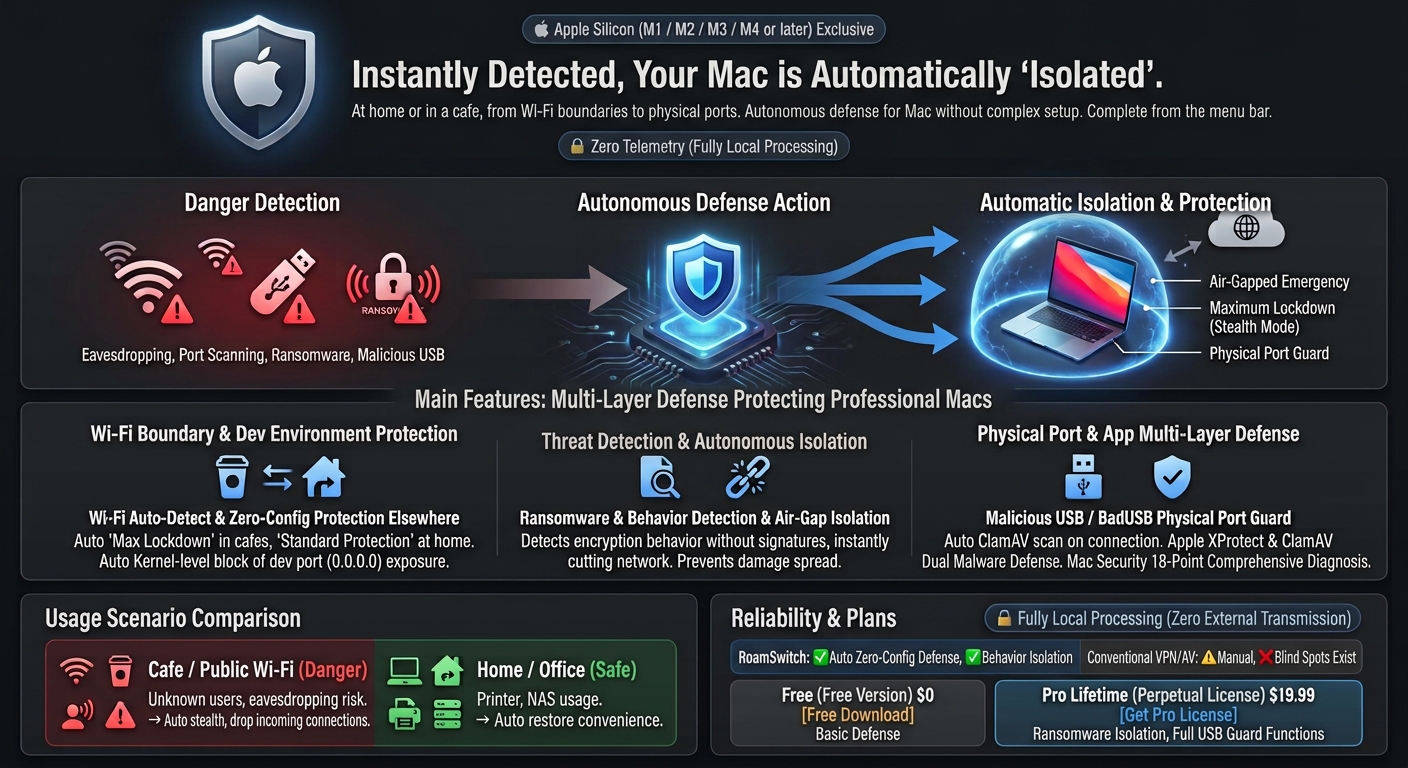
无论是携带 MacBook 出行的人,还是主要在家或办公室使用的人,都无需再操心安全设置。
公共 Wi-Fi 中存在大量不受信任的陌生设备,随时面临端口扫描与共享文件夹非法探测风险。
 RoamSwitch 动作: 检测到未注册 Wi-Fi 瞬间,全自动应用 macOS 应用防火墙(Application Firewall)最高级封锁,丢弃外部全部入站数据包,实现 Mac 完全隐身。(如网页浏览等由本机发起的出站通信仍可正常使用。)
在启动 Vite、Next.js、Node、Python、Docker 等开发服务器时连接外出 Wi-Fi,极易导致局域网内其他用户直接访问未鉴权的开发中应用。
RoamSwitch 动作: 被动审计监听端口并在内核级拦截非授权局域网连接,牢牢守住本地开发环境的安全边界。在安全信任的网络中,需要畅通使用打印机、局域网 NAS 文件服务及同事间的 AirDrop。无需频繁手动改配置,彻底避免外出时忘记关闭共享。
RoamSwitch 动作: 安全识别路由器唯一网关 MAC 地址,已注册网络自动恢复“标准防护”,保障流畅高效的工作体验。通过钓鱼邮件附件或可疑下载感染的勒索软件,即使在安全的家庭 Wi-Fi 下也无法被阻止。一旦感染,文件加密可能在瞬间蔓延到家庭 NAS 或其他电脑。
为承载机密文件与开发服务的 MacBook 量身打造的自主安全防御。
安全识别路由器的网关 MAC 地址。一旦离开受信任网络,应用防火墙(Application Firewall)会立即启动最大锁定模式。(如网页浏览等由本机发起的出站通信仍可正常使用。)
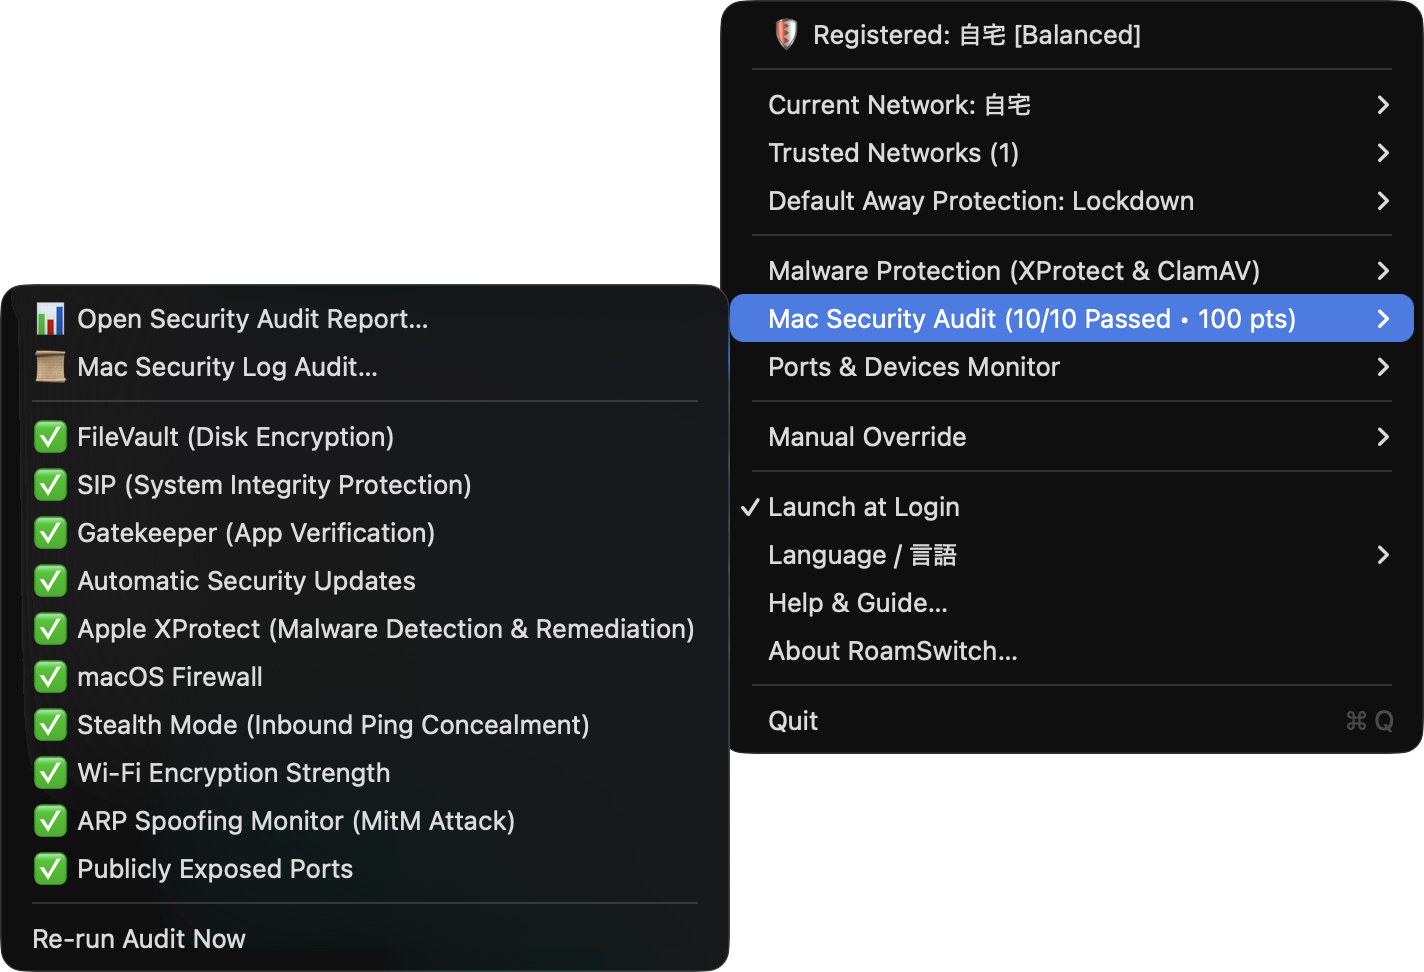
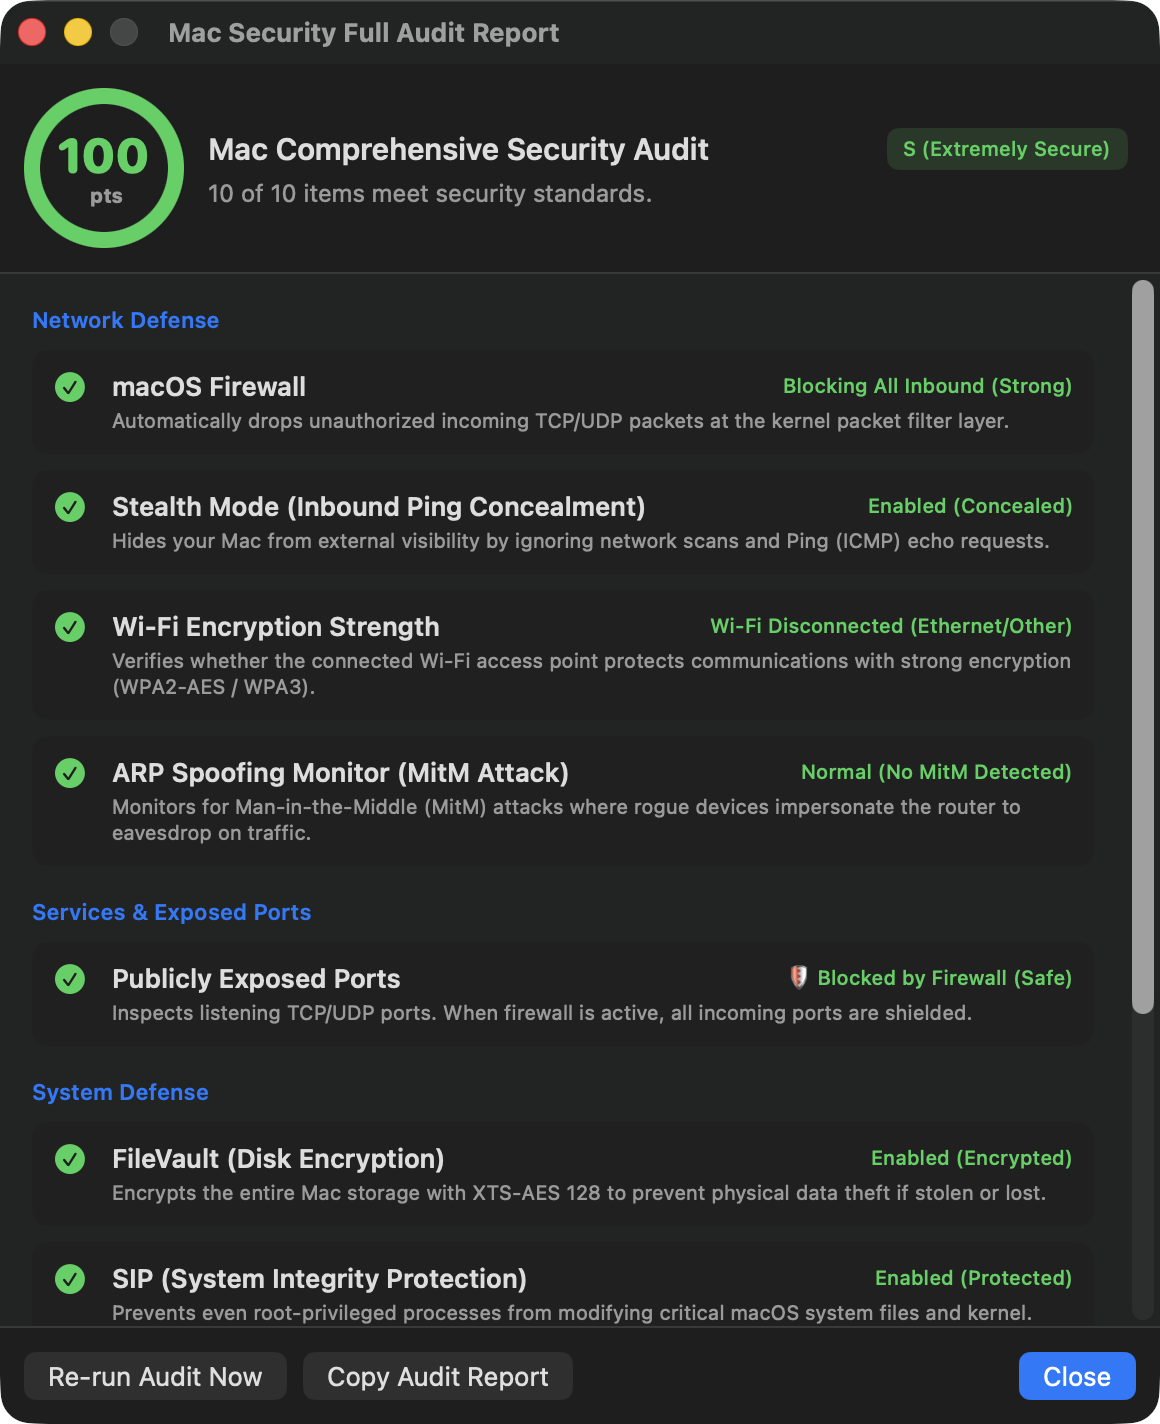
涵盖 FileVault、SIP、Gatekeeper、防火墙、Wi-Fi 加密、ARP 欺骗监测、隐身模式及 Apple 紧急安全响应(RSR)等,100 分制即时诊断。
一旦出现此前从未见过的新端口暴露给外部局域网,将无需签名即可自动阻止(可选启用)。Redis/MongoDB 等无认证数据库服务一旦绑定到 0.0.0.0 会立即发出警报,Node.js/Vite/Docker 等开发服务器也会被动审计 CORS 通配符和认证配置。
从 macOS 内部统一日志中高速提取 sudo 认证失败、SSH 非法入侵尝试、Gatekeeper 拦截记录、Apple XProtect 清除日志,并以图形化时间线可视化呈现。
除确认 Apple 官方 XProtect 运行状态外,还可检查文件与应用的官方签名(公证)及隔离属性,并可使用开源 ClamAV 引擎执行按需扫描。每次连接外部存储设备时——包括已允许的设备——都会自动扫描,确认安全后才切换为完整权限。
在不受信任网络中,将网关、IPv6 路由器和同链路 DNS 的 MAC 固定到邻居表,使伪造的 ARP/NDP 无法改变路由(预防性锁定)。此外,一旦网关的物理地址(MAC 地址)出现可疑突变,将紧急切断通信(气隙隔离)以防止窃听和篡改。此为可选启用功能,确认安全后可随时解除。
无需依赖特征码,检测文件被大量异常加密等勒索软件特有行为。一旦检测到,立即将Mac与网络断开(空气隙隔离),自主阻止损害扩散到家庭局域网内的其他设备。
连接未知键盘或改装USB线缆(Rubber Ducky等)时拦截按键输入,以防止恶意的自动化命令执行。连接USB存储设备时,对包含已授权设备在内的全部存储自动执行ClamAV病毒扫描。
通过FSEvents实时监控Safari、Chrome、Mail、Slack等下载的文件,自动使用ClamAV扫描隔离属性文件并立即隔离被感染文件。
在外部 Wi-Fi 下自动切换至安全 DNS(Quad9 / Cloudflare Security),拦截恶意 C2 与钓鱼域名的解析。可选择应用范围(仅外部 / 始终)。
离开受信任网络后,通过 WireGuard 配置或 Tailscale Exit Node 将所有流量导入加密隧道。pf 断网开关拦截隧道外的明文泄漏,隧道断开时也不会放行。这是中间人攻击(MITM)防护的核心(可选启用)。
从 DNS 名称、TLS SNI 和 HTTP Host 头判断出站连接的目标,对钓鱼/诈骗网站的连接进行警告或拦截(默认 block,对 DoH 浏览器同样有效)。NEFilter 系统扩展检查解析后的真实流量,因此不会改写 /etc/hosts。warn 模式下无响应即 fail-closed。判定仅在本地进行。
使用业界标准 EICAR 测试签名和公开的经典反向 Shell 单行命令的轻量模式检测下载文件(未安装 ClamAV 也可运行)。同时实时监控登录自启动项(LaunchAgent/LaunchDaemon)的新注册,检测直接调用脚本解释器的可疑配置。无需 EndpointSecurity 权限。
应对「ClickFix」型攻击——伪造的错误或验证页面诱导用户在 Terminal 中粘贴并执行命令。无论粘贴到 Terminal、Script Editor、Spotlight 还是其他任何位置,RoamSwitch 都会在复制的瞬间监控剪贴板,一旦检测到已知恶意模式即自动清除内容并发出警告。Pro 版还可选择监控命令执行历史记录,检测到时紧急遮断网络(可选启用)。
回顾 RoamSwitch 发送过的通知(安全日志审计异常、ClickFix 检测等),而不仅限于通知出现的那一刻。超过保留期限的通知会自动删除。
检测到以 --privileged 模式启动、或挂载了 /var/run/docker.sock 的容器新建时立即发出通知(Pro,可选启用)。仅提示高风险的「配置」,不会自动阻断。
只需粘贴文本即可立即审计 API 密钥与令牌泄露。也支持对源代码检出目录等整个文件夹进行递归扫描,并自动排除 .git、node_modules 等目录。诊断完全在本机完成。
将已安装的Homebrew软件包与开发中项目的依赖关系(npm・PyPI・crates.io等7个生态系统)与本地保存的已知CVE映射进行比对。完全不进行任何网络活动。
无需依赖特征码,仅凭行为本身即可自主判断并阻断。
实时检测文件被大量异常加密等勒索软件特有行为,不依赖已知病毒特征码。
检测到的瞬间,立即将 Mac 与网络紧急断开,毫不迟疑地阻止与指挥服务器的通信及加密进程。
自主阻止感染扩散到家中 NAS、家人或同事的电脑等其他设备。确认安全后可随时解除。
诊断结果不必只留在 RoamSwitch 内部。无论是通过 AI 客户端,还是通过你自己开发的应用,都可以直接读取。
当出现未知警报、网络紧急物理隔离或 USB 存储被自动推出时,内置的官方 MCP 服务器可让 Claude、OpenCode、Antigravity 等 AI 结合 RoamSwitch 官方知识库即时提供原因分析与逐步处置指导。搭配本地大模型(如 Ollama)即使在断网隔离期间也能完全离线咨询。
RoamSwitchKit 是一个免费开源的客户端,可在 Swift 代码中直接读取 RoamSwitch 的安全诊断结果。无需自行实现 ARP 监测或端口扫描,即可在自己的应用中直接询问「当前网络是否安全」。通过 Swift Package Manager 一行即可接入,且为只读。
root 权限 helper 可执行操作的完整列表、所有对外通信路径、许可证认证的加密方式、威胁模型及“不做的事”,均以可与代码核对的粒度记录。并附有针对发布二进制的验证命令。
全面覆盖系统坚固性、网络防线与本地服务暴露风险。
填补传统 VPN 与杀毒软件在“Wi-Fi 切换边界”上的安全盲区。
| 功能与防护范围 | RoamSwitch |
macOS 系统自带 | 普通商业 VPN | 传统杀毒软件 |
|---|---|---|---|---|
| Wi-Fi 切换自动零配置防御 | ✅ 全自动 (网关 MAC 识别 / 0 秒生效) | ❌ 需手动配置 | ⚠️ 需开启 VPN (LAN 仍暴露) | ❌ 不支持 (仅病毒查杀) |
| 开发端口 (0.0.0.0) 外部拦截 | ✅ 内核级拦截 | ⚠️ 需手动配置规则 | ❌ 无法防御局域网攻击 | ❌ 不支持 |
| ARP 欺骗 (中间人攻击) 监测 | ✅ 实时监测告警 | ❌ 不支持 | ⚠️ 仅提供部分加密 | ❌ 不支持 |
| Mac 18 项安全综合诊断 | ✅ 100 分制评分与详尽报告 | ❌ 设置分散各处 | ❌ 不支持 | ❌ 不支持 |
| 勒索软件行为检测与自主隔离 | ✅ 检测到即刻空气隙紧急断网 | ⚠️ 仅限已知变种 (XProtect) | ❌ 不支持 | ⚠️ 仅部分行为监控型产品支持 |
| 非法USB / BadUSB 物理端口防护 | ✅ 自动阻断 + 接入时ClamAV全量扫描 | ❌ 不支持 | ❌ 不支持 | ❌ 不支持(仅部分高级版) |
| VPN 隧道 + 断网开关(fail-closed) | ✅ WireGuard / Tailscale + pf 断网开关(断开也不泄漏) | ❌ 不支持 | ⚠️ 提供隧道,断网开关取决于客户端 | ❌ 不支持 |
| 隐私保护 (零外联请求) | ✅ Zero Telemetry (100% 本地) | ⚠️ 向 Apple 发送诊断 | ❌ 服务器端留存日志 | ❌ 上传用户行为日志 |
| 电量与 CPU 负载 | ⚡ 几乎为零 (事件驱动) | ⚡ 零 | ⚠️ 加密解密加速耗电 | ❌ 后台全盘扫描高负荷 |
告别繁琐的按月订阅。一次买断,永久享有面向 Mac 的全面高阶防护。
适用于需要 Mac 基础防御与手动安全诊断的日常用户。
安装约需 2 分钟,中途需进行一次 macOS 授权。
专为携带 MacBook 外出办公的开发者与创作者设计的高阶自律安全防御。
一次性买断,无订阅。数字产品原则上不予退款,请先用免费版确认在您的环境中可正常运行。付款在 Stripe 安全页面完成。
支持 macOS 13.0 Ventura 及更高版本。下载后几分钟内完成设置。