
Nell'istante in cui viene rilevato un pericolo, Linux si «isola» da solo.
Dal desktop al VPS cloud, difesa autonoma di Linux senza configurazioni complesse. Edizione Client: rilevamento Wi-Fi automatico e kill-switch VPN. Edizione Server: protezione dal blocco SSH e rilevamento delle intrusioni in millisecondi. Entrambe completamente headless.
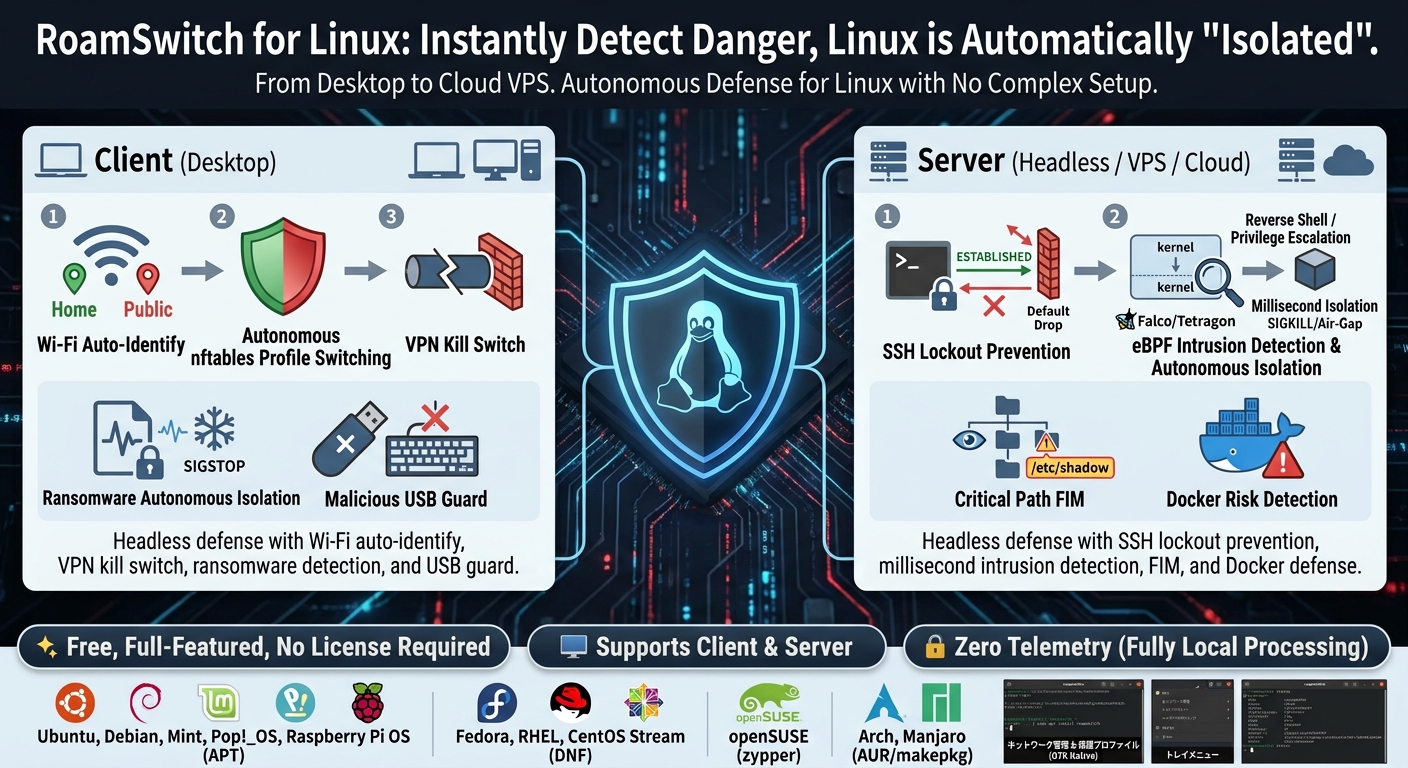
Installa dalla tua distribuzione
Dopo aver aggiunto il repository ufficiale, gli aggiornamenti passano dal normale comando di update e il controllo integrato funziona. Le dipendenze (nftables, font CJK, ecc.) vengono installate automaticamente.
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
Senza repository, scarica i tarball firmati (.tar.gz + .tar.gz.asc, amd64 / aarch64) direttamente da lafine.net/linux/dl (in tal caso il controllo aggiornamenti integrato non funzionerà).
Dopo l'installazione, roamswitch.service si avvia automaticamente e l'icona nell'area di notifica è attiva all'accesso. Al primo avvio compare una procedura guidata di onboarding (GTK). La CLI (roamswitch status) stampa la diagnostica in giapponese o inglese in base alla lingua del sistema.
Difesa autonoma, in esecuzione nativa su Linux
🛡️ Commutazione autonoma dei profili nftablesSolo Edizione Client
Sulle reti fidate (casa) consente traffico locale comodo; al lavoro sorveglia le porte sospette; sul Wi-Fi pubblico scarta in modo invisibile tutto il traffico in entrata. Deciso dalla MAC del gateway, commutato in millisecondi.
🚨 Isolamento autonomo del ransomwareSolo Edizione Client
fanotify + entropia di Shannon + YARA rilevano un burst di cifratura e congelano subito il processo responsabile con SIGSTOP, poi interrompono d'emergenza tutto il traffico esterno (Air-Gap) e i servizi di condivisione.
📶 Avviso sulla robustezza della cifratura Wi-FiSolo Edizione Client
Sulle reti Open / WEP / WPA il livello di protezione viene alzato automaticamente con una notifica desktop. Arresto/ripristino automatico opzionale dei servizi di condivisione (SSH/Samba/RDP).
🔌 Protezione USB non autorizzati / BadUSBSolo Edizione Client
Un archivio USB non approvato viene messo in attesa di approvazione; a un dispositivo di iniezione di tasti (una tastiera BadUSB) viene soppresso l'input via software tramite evdev, mai un taglio della porta a livello di kernel. Include scansione automatica ClamAV e quarantena per la cartella Download.
📜 Audit di sicurezza in 24/30 voci
Valuta 24 voci lato client — LUKS, Secure Boot, LSM, SSH/sudo, sysctl, ARP pinning, porte esposte, Safe Browsing del browser e altro — oppure 30 voci CIS Benchmark nella Server Edition, in tutte e 10 le lingue. Disponibile da GUI, CLI e MCP.
🤖 Server MCP incluso
roamswitch-mcp consente ad agenti IA come Claude di leggere lo stato di sicurezza tramite JSON-RPC (stdio). Sola lettura e completamente locale. Vedi Configurazione MCP.
🔒 Tunnel VPN + kill-switchSolo Edizione Client
Su Wi-Fi pubblico, tutto il traffico passa da un tunnel cifrato WireGuard o Tailscale (exit node). Un kill-switch nftables scarta qualsiasi fuga in chiaro fuori dal tunnel e non lascia passare nulla se il tunnel cade (fail-closed). La difesa principale contro gli attacchi man-in-the-middle.
🎣 Protezione passiva dei link (blocca le connessioni di phishing)Solo Edizione Client
Legge il nome host di destinazione delle connessioni in uscita dalla richiesta DNS, dal SNI TLS e dall'header HTTP Host, e avvisa o blocca le connessioni verso siti di phishing / truffa (blocco per impostazione predefinita, anche per i browser DoH). In modalità avviso, la mancata risposta è fail-closed. I verdetti usano solo un feed locale ed euristiche offline; la destinazione non viene mai inviata da nessuna parte.
🖧 Difesa autonoma del server e protezione dal blocco SSHSolo Edizione Server
Applica automaticamente il Default Drop in ingresso per nodi VPS cloud e data center. Protegge attivamente le sessioni SSH amministrative esistenti (stato ESTABLISHED) per evitare che l'amministratore resti bloccato fuori. Un file guard.yaml opzionale consente di regolare finemente l'azione di contenimento per livello di gravità, con un timer di sicurezza che ripristina automaticamente l'accesso in assenza di risposta.
⚡ Rilevamento intrusioni eBPF e isolamento autonomo (Falco / Tetragon)
Cattura in tempo reale gli eventi eBPF a livello kernel (reverse shell, escalation dei privilegi, esecuzione di binari non autorizzati) tramite un socket UNIX. Scegli Falco (predefinito) o Cilium Tetragon (gRPC) come sensore. Isola in autonomia, in millisecondi, i processi compromessi (SIGSTOP/SIGKILL) o gli host (Air-Gap).
📂 FIM sui percorsi critici (monitoraggio dell'integrità dei file)Solo Edizione Server
Monitoraggio basato su eventi tramite hash SHA-256 di binari e configurazioni di sistema critici, tra cui /etc/shadow, /etc/pam.d e /usr/bin/: le manomissioni vengono rilevate nell'istante in cui avvengono (le scansioni periodiche fungono da backstop). Segnala immediatamente installazioni di backdoor e manomissioni non autorizzate.
🧠 Guardia di esaurimento risorse / anomalie di processoSolo Edizione Server
Rileva attacchi DoS da memory leak e loop di crash (segno di un tentativo di exploit use-after-free). Il normale andamento a dente di sega della memoria di un runtime con garbage collector non viene mai scambiato per una perdita; viene segnalata solo una crescita RSS sostenuta senza recupero. I loop di crash vengono riconosciuti in modo strutturale dal vocabolario fisso di systemd stesso (nessun nuovo polling). Correla per PID con gli eventi eBPF/FIM per assegnare un livello di confidenza (possible/correlated).
🧱 Blocco Egress / C2 e DNS sinkholeSolo Edizione Server
Blocca automaticamente le connessioni in uscita verso IP dannosi noti tramite un feed di minacce locale. Attiva facoltativamente un DNS sinkhole (Quad9 / Cloudflare / AdGuard / CleanBrowsing) per bloccare anche la risoluzione di domini dannosi (disattivato di default per non interferire con ambienti DNS interni).
📢 Avvisi di emergenza multicanaleSolo Edizione Server
Invia immediatamente informazioni dettagliate sull'incidente a Slack, Discord, Microsoft Teams, Syslog o Webhook nel momento in cui una minaccia viene intercettata, un processo terminato o un host isolato in Air-Gap.
🐳 Rilevamento dei rischi Docker e protezione dall'elusione del firewall
Rileva istantaneamente, tramite docker events, l'avvio di un container privilegiato (--privileged) o il mount di docker.sock (solo notifica). La protezione dall'elusione del firewall tramite la catena DOCKER-USER è sempre attiva, sia nell'Edizione Client sia in quella Server.
🧫 File Scan Guard (YARA + ClamAV)Solo Edizione Server
Analizza periodicamente le directory che conservano file destinati ad altri, come un relay di posta, una cartella condivisa o una destinazione di upload (un livello aggiuntivo per directory condivise arbitrarie, distinto dalla scansione automatica della cartella Download dell'edizione client). Il motore YARA integrato funziona sempre senza dipendenze esterne; ClamAV può essere aggiunto come opzione. Le minacce confermate vengono messe in quarantena automaticamente.
🔑 Scanner per fughe di segreti e chiavi API
Rileva chiavi API (OpenAI, Anthropic, AWS, GitHub, Slack, Stripe e altri) e chiavi private SSH, non solo nel testo incollato ma anche in intere directory (.git e simili vengono esclusi automaticamente). Disponibile da CLI, MCP e SDK Python; i contenuti non vengono mai trasmessi all'esterno.
📦 Verifica CVE dei pacchetti (dpkg/pacman/dnf/zypper + dipendenze)Solo Edizione Client
Confronta i pacchetti del sistema operativo installati e le dipendenze del tuo progetto (npm, PyPI, crates.io e altri 4 ecosistemi) con una mappa CVE nota memorizzata localmente. Nessuna attività di rete.
🖥️ Protezione ClickFix: rileva ed elimina i comandi dannosi tramite gli appuntiSolo Edizione Client
Protegge da "ClickFix", un falso annuncio o una pagina CAPTCHA che induce a copiare e incollare un "codice di verifica" che in realtà è un comando dannoso. Monitora gli appunti tramite polling con gtk::Clipboard (funziona in modo trasparente su X11 e Wayland) e, non appena viene copiato un pattern dannoso noto, ne cancella il contenuto e avvisa l'utente, indipendentemente dal fatto che la destinazione sia un terminale o la finestra di esecuzione di GNOME/KDE.
🔔 Cronologia notifiche (ultimi 7 giorni)
Consulta le notifiche inviate da RoamSwitch anche dopo il momento in cui compaiono. Disponibile da CLI (roamswitch notifications), GUI, MCP (get_notification_history) e SDK Python. Le voci che superano il periodo di conservazione vengono eliminate automaticamente.
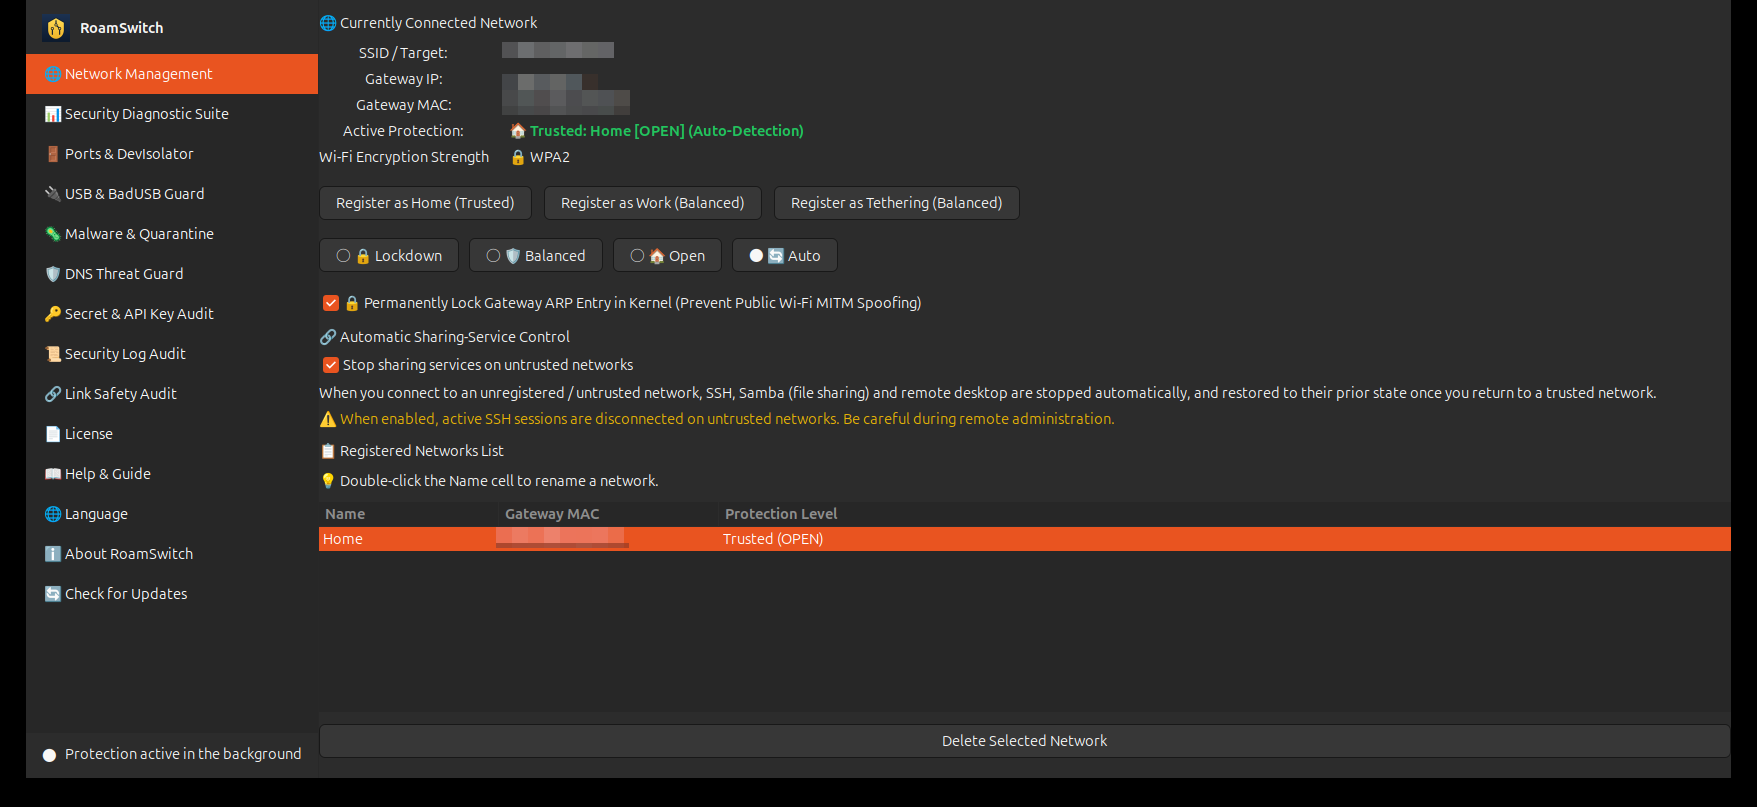
Identifica il MAC del gateway connesso e cambia il profilo nftables in autonomia. Anche il controllo dei servizi di condivisione e il blocco ARP sono qui.
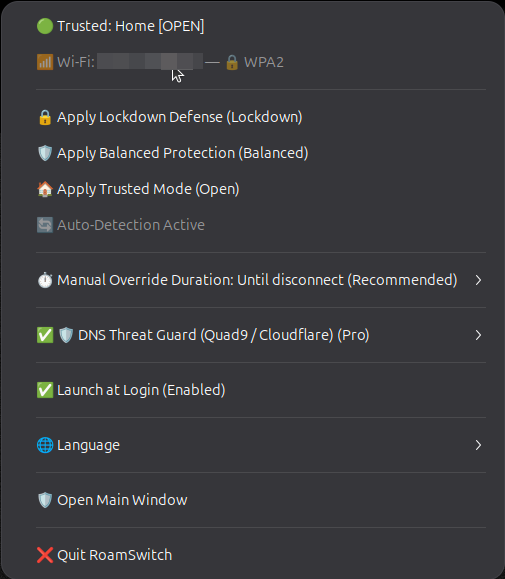
Cambia livello di protezione all’istante, imposta la durata dell’override manuale, attiva la protezione DNS e la lingua — dall’area di notifica.
Ambienti supportati
| Pienamente supportato | Ubuntu 22.04 / 24.04, Debian 12+, Linux Mint, Pop!_OS, elementary, Zorin, Raspberry Pi OS a 64 bit (Bookworm), Ubuntu per Raspberry Pi |
|---|---|
| Architettura | x86_64 / aarch64 (Raspberry Pi 4 / 5) |
| Requisiti | systemd, nftables. L'interfaccia nell'area di notifica richiede un desktop AppIndicator/StatusNotifierItem (KDE / Cinnamon / MATE / Budgie, o GNOME con l'estensione). Le macchine headless possono usare daemon + CLI + MCP. |
| Pacchetti | APT (famiglia Ubuntu/Debian), DNF (Fedora/RHEL), zypper (openSUSE), AUR (Arch). Le distribuzioni non-systemd (Alpine / Void / Devuan) non sono supportate. |
| Caso d'uso | Offriamo due pacchetti: un'Edizione Client (GUI + tray) per workstation e portatili, e un'Edizione Server (headless, Default Drop, integrazione eBPF/Falco) per VPS cloud, host di container e data center. |
Edizione Client vs Edizione Server
L'"Edizione Client" per workstation e portatili, e l'"Edizione Server" per VPS cloud, host di container e data center — ciascuna ottimizzata per una difesa autonoma adatta al proprio ambiente.
| Area | Edizione client (attuale) | Edizione Server (headless) |
|---|---|---|
| Rilevamento rete e cambio profilo | Cambio autonomo per Wi-Fi / MAC del gateway (3 profili) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| Postura del firewall | Selezione automatica tra Aperto / Bilanciato / Lockdown | Deny-by-default + allowlist esplicita delle porte di servizio dichiarate (inbound minimo) |
| Traffico in uscita (egress) | Protezione passiva dei link + protezione DNS bloccano il phishing | Blocco in uscita di domini C2 / dannosi + restrizione dell'uscita |
| Tunnel VPN + kill-switch | ✅ WireGuard / Tailscale | ❌ Non disponibile (l'accesso amministrativo è solo via SSH; configurare autonomamente WireGuard o simili tramite il sistema operativo se serve una VPN) |
| Rilevamento e isolamento ransomware / scansione malware fanotify | Rilevamento autonomo ransomware tramite fanotify e blocco del processo | Rilevamento intrusioni eBPF (Falco / Tetragon) + FIM del percorso critico (basato su eventi, rilevamento istantaneo) + rilevamento di esaurimento risorse/loop di crash |
| Rafforzamento del kernel (sysctl / Yama / noexec) | Applicato su una rete non attendibile | Applicato sempre |
| Valutazione dello stato di sicurezza | ✅ 24 voci (GUI / CLI / MCP) | ✅ 30 voci (CIS Benchmark, CLI / MCP) |
| Interfaccia operatore | GUI GTK + tray + CLI + MCP | CLI + MCP + gestione remota (headless) |
| Notifiche di emergenza | Notifiche desktop (GTK / libnotify) | Avvisi istantanei via Slack / Discord / Teams / Syslog / Webhook |
| Gestione centralizzata e audit | Aggiunto con una licenza Business | Aggiunto con una licenza Business (distribuzione di policy firmate, check-in periodico; la versione gratuita resta interamente locale) |
| Documentazione dettagliata | Whitepaper sulla sicurezza (Client) → | Manuale Operativo Server Edition / Whitepaper sulla Sicurezza (Linux Server) |
Manuale Operativo Server Edition Whitepaper sulla Sicurezza (Linux Server) Guida operativa CLI / headless →
🏢 RoamSwitch Business (per le organizzazioni)
L'edizione Community è gratuita con tutte le funzioni. Per gestire molte macchine Linux in un'organizzazione, l'edizione Business a pagamento aggiunge il livello di gestione qui sotto. La difesa dell'endpoint (commutazione nftables, isolamento ransomware, protezione USB, DNS, valutazione, MCP) è identica a Community: nulla viene aggiunto o rimosso.
| Cosa puoi aggiungere | Riepilogo |
|---|---|
| Gestione della flotta | Registrare i dispositivi con un token dell'organizzazione firmato Ed25519; aggregare livello di protezione, punteggio di salute e stato delle policy tramite check-in periodico. |
| Distribuzione massiva di policy firmata | Distribuire reti attendibili, livello fuori sede, controllo dei servizi di condivisione e il valore imposto di ogni guardia come JSON firmato Ed25519. Bloccato sull'endpoint. |
| APT / RPM interno firmato | Un repository privato firmato con una chiave GPG specifica dell'organizzazione. I controlli di aggiornamento nell'app continuano a funzionare. |
| Supporto SLA | Un contatto su contratto per progettazione del deployment, progettazione delle policy e risposta agli incidenti (giapponese, giorni lavorativi JST). |
Zero Telemetry è mantenuto — solo i dispositivi che l'organizzazione ha esplicitamente registrato comunicano con un server di gestione, e inviano solo l'ID del dispositivo, la versione dell'app, il punteggio di salute, il livello di protezione e la versione della policy. I possessori di Mac Pro Lifetime ottengono le funzioni Business gratis sulle proprie macchine Linux. Contattaci per prezzi e disponibilità.
Richiedi informazioni su Business🔒 Zero-Telemetry / Licenza
Il contenuto delle comunicazioni, la cronologia delle connessioni, gli URL visitati e i log di sistema non vengono mai inviati all'esterno. I controlli degli aggiornamenti passano solo dal gestore pacchetti del sistema (apt). RoamSwitch for Linux è freeware proprietario; il pacchetto di distribuzione ufficiale (.deb) può essere ridistribuito senza modifiche con tutte le note di copyright intatte. Il codice sorgente non è pubblicato. Testo completo in /usr/share/doc/roamswitch/copyright. L'SDK RoamSwitchKit è fornito separatamente come open source.