Edizione macOS Linux Sensor

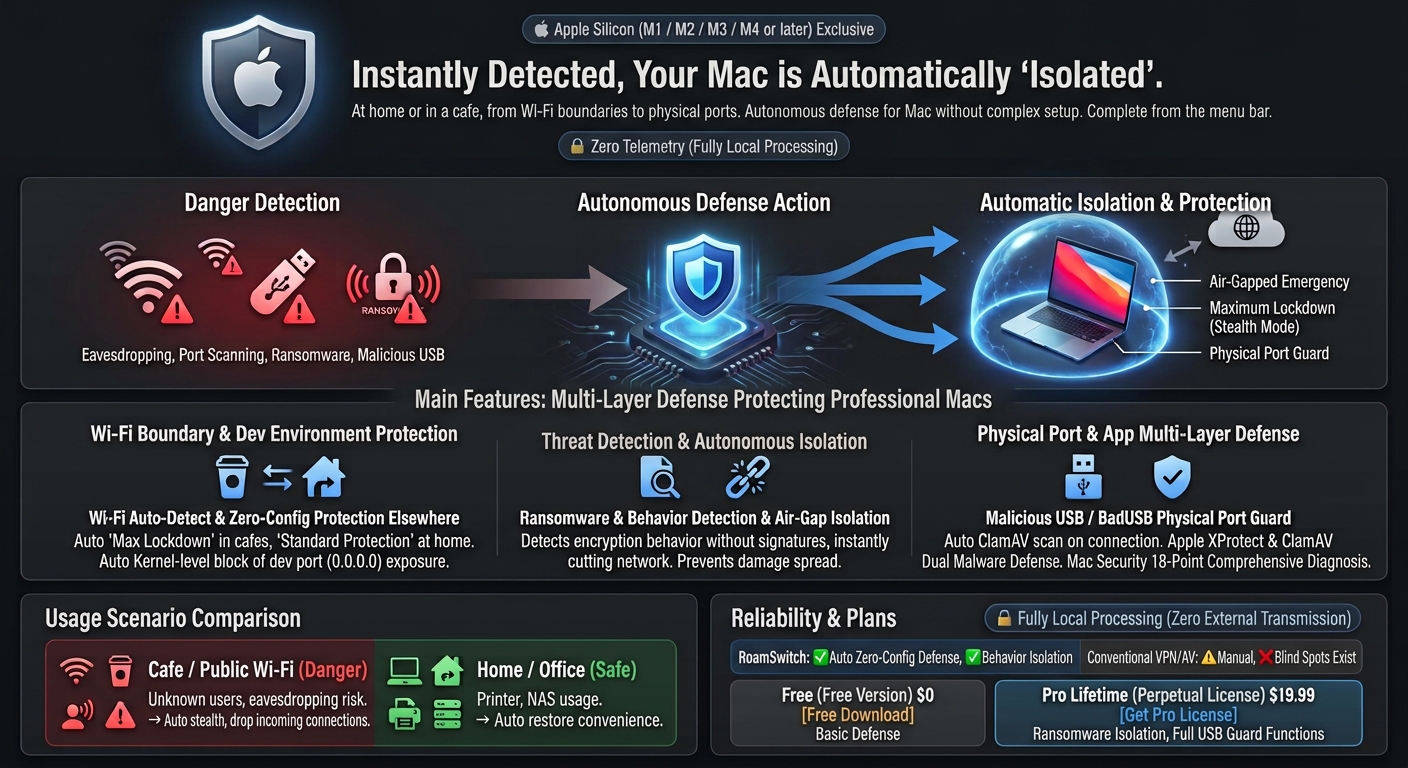
Al primo segno di pericolo,
il tuo Mac si isola
automaticamente.

A casa o al bar, dal perimetro Wi-Fi alle porte fisiche: difesa autonoma del Mac senza configurazioni complesse. Dalla protezione dalle intercettazioni su Wi-Fi pubblico al rilevamento del ransomware con isolamento air-gap e protezione da USB non autorizzate, tutto in una sola app nella barra dei menu.

RoamSwitch for Mac: dangers such as untrusted Wi-Fi eavesdropping, port scans, ransomware and malicious USB are detected, and the Mac is automatically isolated. Apple Silicon only, Zero Telemetry, with a Free and a Pro Lifetime plan.
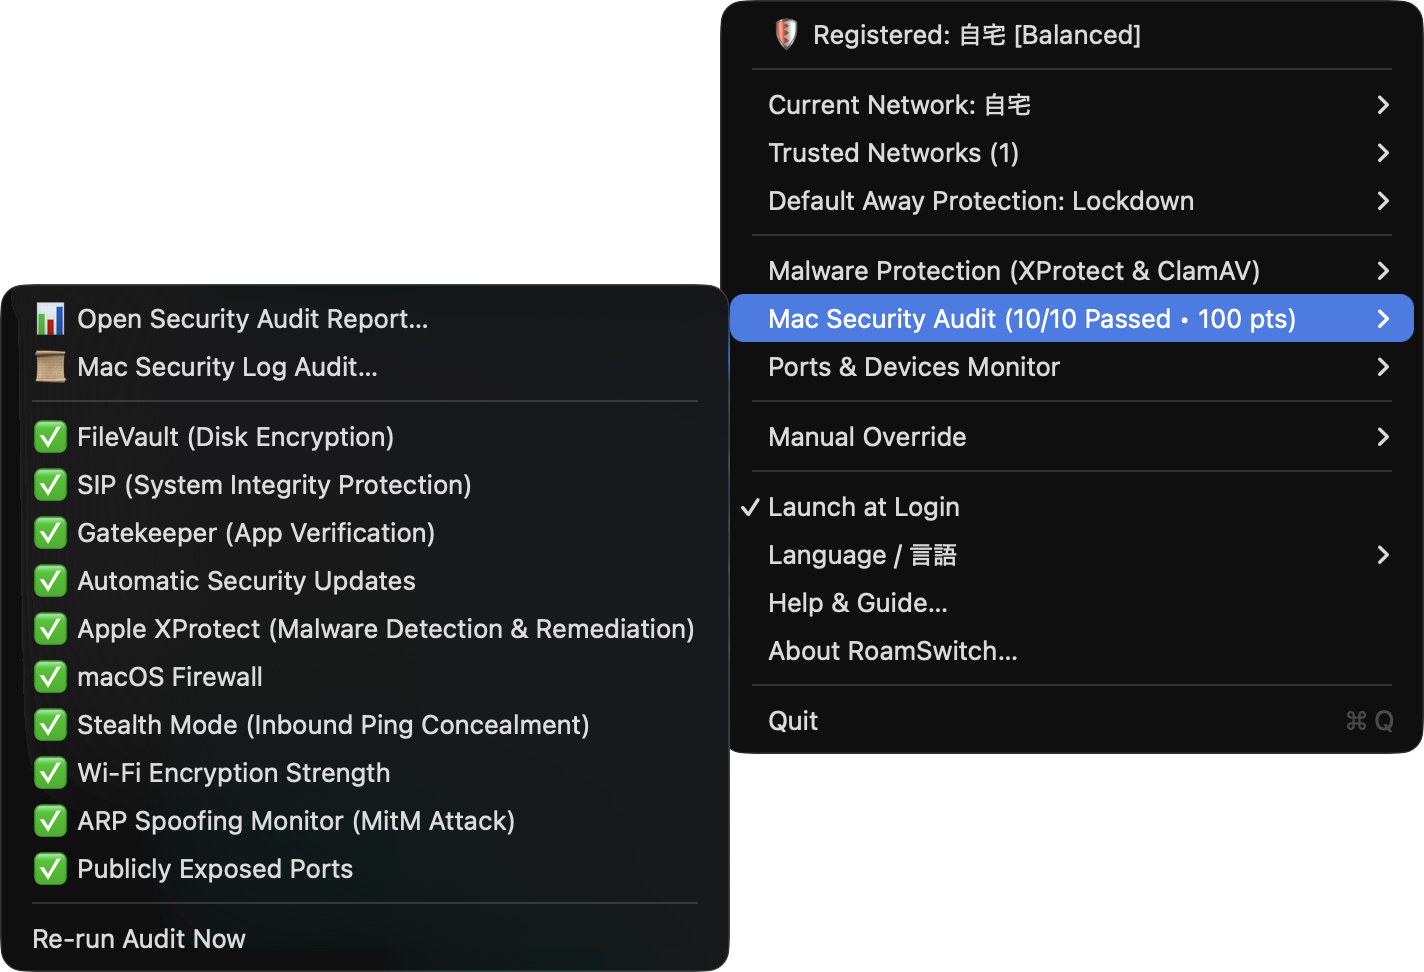
📋 Barra dei Menu Nativa e Anteprima Sottomenu (Nativo AppKit)
Barra dei menu di RoamSwitch in azione (schermata reale)

Accesso immediato a tutti i 18 stati di audit, scansioni malware e controlli delle porte aperte direttamente dalla barra dei menu

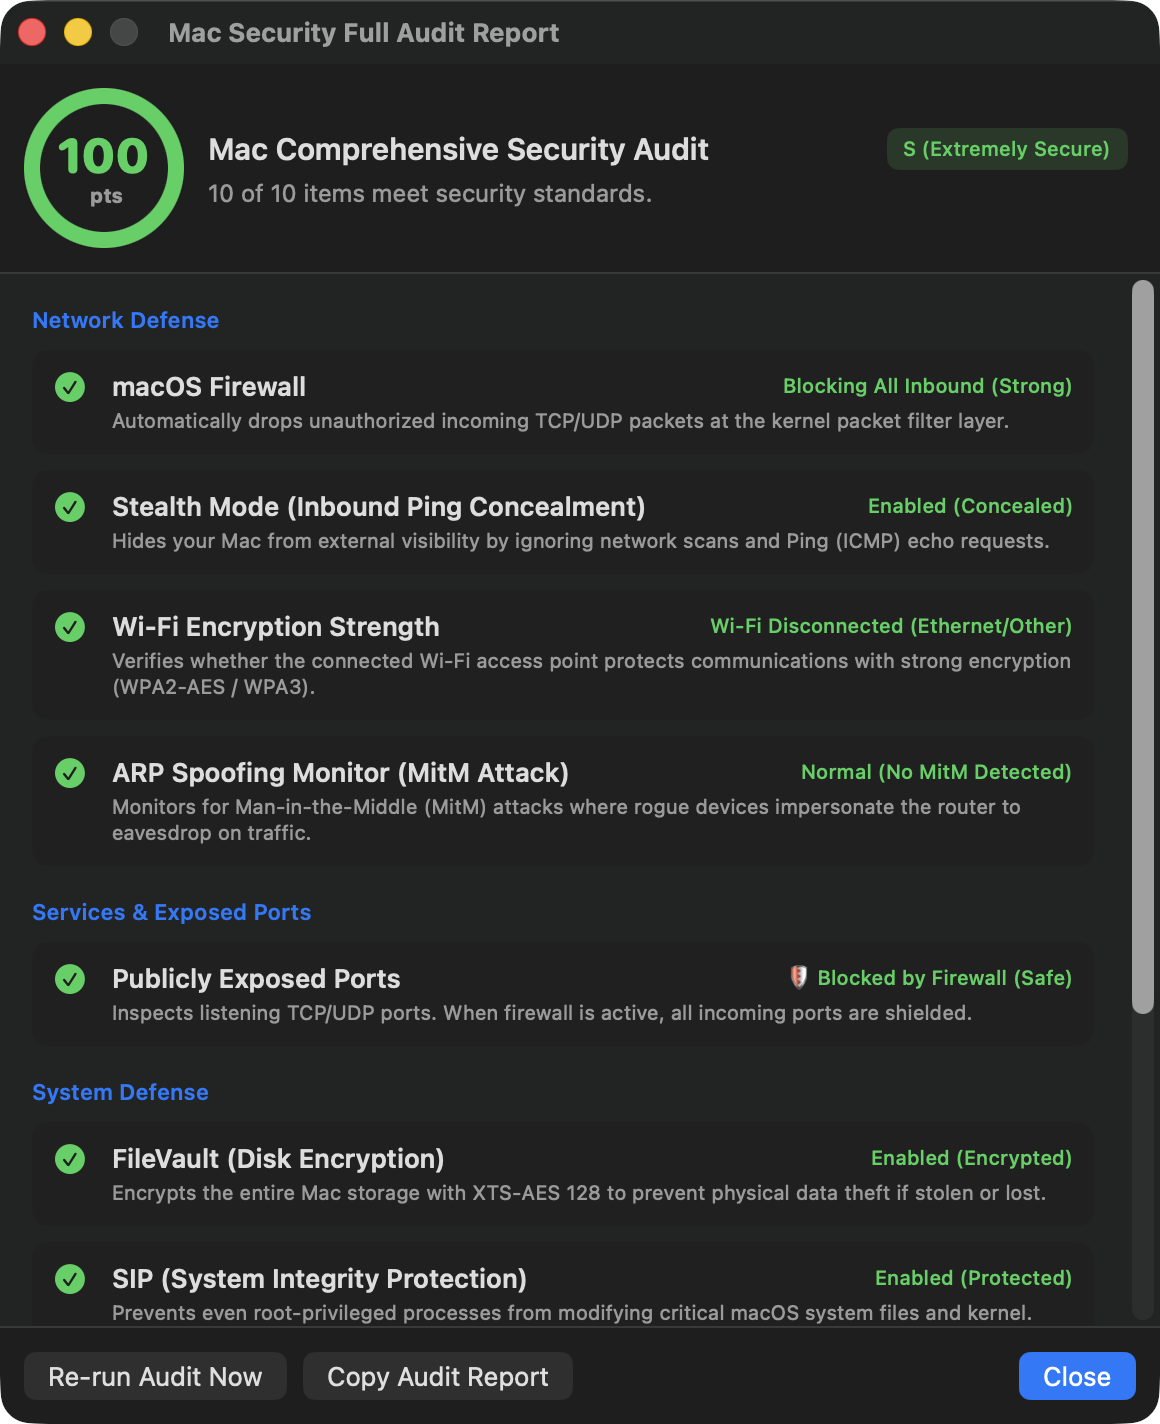
📊 Report Completo di Sicurezza Mac in 15 Punti (100/100)
Report di diagnostica di sicurezza di RoamSwitch Mac (schermata reale)

Stato dettagliato di FileVault, SIP, Gatekeeper, Firewall, ARP spoofing e integrità di sistema

Casi d'Uso e Scenari

Perché Hai Bisogno di RoamSwitch
Difesa Autonoma per Due Tipi di Utenti

Che tu viaggi con il tuo MacBook o lavori principalmente a casa o in ufficio, non dovrai mai più preoccuparti delle impostazioni di sicurezza.

Difesa automatica in caffè e Wi-Fi pubblici
☕ Scenario: Bar e Spazi di Coworking

Blocco Massimo Istantaneo alla Connessione a Wi-Fi Pubblico

Le reti Wi-Fi pubbliche espongono il tuo Mac a dispositivi non attendibili, con il rischio di scansione delle porte, tentativi non autorizzati via AirDrop e accesso ai file locali.

RoamSwitch Azione di RoamSwitch: Rileva istantaneamente il Wi-Fi non registrato e applica il blocco tramite il firewall applicativo (Application Firewall). Scarta tutti i pacchetti in entrata non richiesti, rendendo il tuo Mac completamente invisibile. (Le comunicazioni in uscita, come la navigazione web, continuano a funzionare normalmente.)
Blocco automatico di server di sviluppo e porte esposte
💻 Scenario: Postazione di Ingegneri e Creator

Previeni Esposizioni Accidentali di Dev Server e Docker su 0.0.0.0

Eseguire dev server (Vite, Next.js, Node, Python, Docker) su 0.0.0.0 su Wi-Fi pubblico espone le tue app locali non autenticate a chiunque sia sulla LAN.

RoamSwitch Azione di RoamSwitch: Verifica passivamente le porte in ascolto aperte e scarta le connessioni LAN non autorizzate a livello di kernel, mantenendo sicuro il tuo ambiente di sviluppo.
Ripristino automatico e sicuro a casa e in ufficio
🏢 Scenario: Casa e Ufficio Attendibile

Ritorno a Casa Senza Interruzioni: Stampanti e NAS Ripristinati Senza Sforzo

Nelle reti attendibili hai bisogno di un accesso fluido a stampanti, server NAS e AirDrop. Attivare manualmente le impostazioni del firewall è noioso e facile da dimenticare.

RoamSwitch Azione di RoamSwitch: Identifica l'indirizzo MAC del gateway del router e ripristina automaticamente la protezione standard. Goditi la massima produttività senza attriti né riconfigurazioni manuali.
Rilevamento ransomware e isolamento air-gap sulla rete domestica
🔒 Scenario: Anche su una rete domestica presunta sicura

Rete affidabile o no, il ransomware è una minaccia diversa

Il ransomware proveniente da un'email di phishing o da un download sospetto non può essere fermato solo perché sei sul tuo Wi-Fi domestico sicuro. Una volta attivo, la cifratura dei file può diffondersi in pochi secondi al tuo NAS domestico o ad altri PC.

🚨 Cosa fa RoamSwitch: Non appena rileva un comportamento tipico del ransomware — come l'improvvisa cifratura massiva dei file — disconnette il tuo Mac dalla rete in emergenza (isolamento air-gap). Funziona indipendentemente dal fatto che la rete sia attendibile, fermando la diffusione in autonomia.
Funzionalità Principali

Difesa multilivello per Mac professionali

Difesa informatica autonoma progettata per MacBook che custodiscono codice e dati sensibili.

🛡️

Rilevamento Wi-Fi Automatico e Difesa in Mobilità Senza Configurazione

Riconosce in modo sicuro l'indirizzo MAC del gateway del router. Nell'istante in cui ti disconnetti da reti attendibili, il firewall applicativo (Application Firewall) attiva il blocco massimo. (Le comunicazioni in uscita, come la navigazione web, continuano a funzionare normalmente.)

📊

Audit Completo di Sicurezza Mac in 18 Punti

Audit istantaneo su 100 punti che copre FileVault, SIP, Gatekeeper, Firewall, crittografia Wi-Fi, ARP spoofing, modalità stealth e Apple Rapid Security Responses (RSR).

🔍

Blocco Porte Zero-Day e Audit Dev Server

Nel momento in cui una nuova porta mai vista prima viene esposta alla LAN esterna, viene bloccata automaticamente, senza firme (attivazione facoltativa). I servizi di database non autenticati come Redis/MongoDB generano un avviso istantaneo non appena si collegano a 0.0.0.0, e i server di sviluppo come Node.js/Vite/Docker vengono controllati passivamente per wildcard CORS e autenticazione mancante.

📜

Audit di sicurezza macOS Unified Logging

Estrae rapidamente errori di autenticazione sudo, tentativi di intrusione SSH, cronologia dei blocchi Gatekeeper e log di rimozione di Apple XProtect dal log unificato interno di macOS, visualizzati su una timeline grafica.

🍏

Doppia difesa antimalware Apple XProtect e ClamAV

Oltre a verificare lo stato ufficiale di Apple XProtect, controlla le firme di notarizzazione e gli attributi di quarantena di file e app, ed è in grado di eseguire scansioni on-demand con il motore open source ClamAV. Ogni storage esterno collegato — inclusi i dispositivi autorizzati — viene scansionato automaticamente, concedendo l'accesso completo solo dopo aver verificato che sia sicuro.

📡

Risposta Automatica allo Spoofing ARP (blocca gli attacchi MITM)

Su una rete non attendibile fissa il MAC di gateway, router IPv6 e DNS on-link nella tabella dei vicini, così un ARP/NDP falsificato non può spostare la route (blocco preventivo). Inoltre, nell'istante in cui l'indirizzo fisico (indirizzo MAC) del gateway cambia in modo sospetto, la comunicazione viene interrotta d'emergenza (isolamento air-gap) per prevenire intercettazioni e manomissioni. Funzione ad attivazione facoltativa, disattivabile in qualsiasi momento dopo aver verificato la sicurezza.

🚨

Rilevamento Comportamentale Ransomware & Isolamento Autonomo

Rileva comportamenti tipici del ransomware, come l'improvvisa cifratura massiva dei file, senza affidarsi alle firme. Non appena viene rilevato, il tuo Mac viene disconnesso dalla rete (isolamento air-gap) per fermare autonomamente la diffusione ad altri dispositivi sulla tua rete domestica.

🔌

Difesa Fisica da USB Non Autorizzate / BadUSB

Intercetta e blocca la digitazione da tastiere USB sconosciute o cavi modificati (Rubber Ducky, ecc.) per prevenire iniezioni dannose di comandi. Esegue scansioni ClamAV complete quando viene collegato un supporto USB.

📥

Protezione automatica download Web ed E-mail

Monitora i download da Safari, Chrome, Mail, Slack tramite FSEvents e scansiona automaticamente i file in quarantena con ClamAV.

🌐

Protezione minacce DNS e Verifica sicurezza link

Passa automaticamente a DNS sicuri (Quad9 / Cloudflare Security) su Wi-Fi non attendibile per bloccare la risoluzione dei domini C2 di malware e di phishing. L'ambito (solo non attendibile / sempre) è configurabile.

🔒

Tunnel VPN + kill-switch (WireGuard / Tailscale)

Fuori dalle reti attendibili, tutto il traffico passa da una configurazione WireGuard cifrata o da un exit node Tailscale. Un kill-switch pf scarta qualsiasi fuga in chiaro fuori dal tunnel e non lascia passare nulla se il tunnel cade. La difesa principale contro gli attacchi man-in-the-middle (opt-in).

🎣

Protezione passiva dei link (blocca le connessioni di phishing)

Determina la destinazione delle connessioni in uscita dal nome DNS, dal SNI TLS e dall'header HTTP Host, e avvisa o blocca le connessioni verso siti di phishing / truffa (blocco per impostazione predefinita, anche per i browser DoH). Un'estensione di sistema NEFilter ispeziona il flusso reale dopo la risoluzione, quindi non modifica mai /etc/hosts. In modalità avviso, la mancata risposta è fail-closed. I verdetti sono locali.

🔎

Rilevamento tramite firma statica e monitoraggio dei nuovi avvii automatici

Rileva i file scaricati tramite la firma di test EICAR standard del settore e comandi reverse shell in una riga ben documentati (funziona anche senza ClamAV installato). Monitora inoltre in tempo reale le nuove registrazioni LaunchAgent/LaunchDaemon, segnalando quelle che invocano direttamente un interprete di script. Non richiede l'autorizzazione EndpointSecurity.

🖥️

Protezione ClickFix: rileva ed elimina i comandi dannosi al momento della copia

Protegge da "ClickFix", una falsa schermata di errore o verifica che induce a incollare ed eseguire personalmente un comando in Terminale. Indipendentemente da dove lo si incolli (Terminale, Script Editor, Spotlight o altrove), RoamSwitch monitora gli appunti e, non appena viene copiato un pattern dannoso noto, ne cancella il contenuto e avvisa l'utente. La versione Pro aggiunge un livello opzionale che monitora anche la cronologia dei comandi e può bloccare la rete in emergenza al momento del rilevamento.

🔔

Cronologia notifiche (ultimi 7 giorni)

Consulta le notifiche inviate da RoamSwitch (anomalie di controllo dei log di sicurezza, rilevamenti ClickFix e altro) anche dopo il momento in cui compaiono. Le voci che superano il periodo di conservazione vengono eliminate automaticamente.

🐳

Rilevamento rischi Docker (avvisi di escape dal container)

Rileva l'istante in cui un container viene avviato in modalità --privileged o con /var/run/docker.sock montato, inviando una notifica (Pro, opzionale). Segnala solo la configurazione a rischio, senza blocco automatico.

🔑

Controllo fughe di segreti/chiavi API (verifica su incolla & scansione cartella)

Incolla il testo per verificare all'istante chiavi API e token trapelati. Supporta anche la scansione ricorsiva di un'intera cartella, come un checkout del codice sorgente, escludendo automaticamente .git, node_modules e simili. Tutto avviene interamente sul dispositivo.

📦

Verifica CVE dei pacchetti (Homebrew + dipendenze)

Confronta i pacchetti Homebrew installati e le dipendenze del tuo progetto (npm, PyPI, crates.io e altri 4 ecosistemi) con una mappa CVE nota memorizzata localmente. Nessuna attività di rete.

🚨 Disconnessione di emergenza (air-gap)

Nell'istante in cui viene rilevato un ransomware, il tuo Mac viene disconnesso fisicamente dalla rete

Nessuna firma necessaria — decide e agisce in autonomia basandosi solo sul comportamento.

🔍

1. Rileva il comportamento

Rileva in tempo reale comportamenti tipici del ransomware, come l'improvvisa cifratura massiva dei file, senza affidarsi a firme note.

2. Air-gap in 0 secondi

Non appena viene rilevato, il tuo Mac viene disconnesso dalla rete in emergenza — fermando senza ritardi la comunicazione con i server di comando e la cifratura stessa.

🛡️

3. Ferma la diffusione

Impedisce in autonomia che l'infezione si diffonda ad altri dispositivi, come un NAS domestico o il PC di un familiare o collega. Puoi rimuoverlo in qualsiasi momento una volta confermata la sicurezza.

Estensioni IA e sviluppatori

Integra RoamSwitch nel tuo flusso di lavoro

La diagnostica non deve restare chiusa dentro RoamSwitch. Leggila direttamente da un client IA, oppure direttamente dalla tua app.

🤖
Integrazione IA & Supporto Incidenti (MCP)

Chiedi all'IA il significato degli avvisi e i passi per risolvere i problemi

Avviso insolito, isolamento di emergenza della rete o chiavetta USB espulsa? Il server MCP ufficiale integrato consente alle IA (Claude, OpenCode, Antigravity) di fornire l'analisi delle cause e le istruzioni di ripristino passo dopo passo attingendo alla knowledge base di RoamSwitch. Funziona al 100% offline con LLM locali (come Ollama) anche durante il blocco di rete.

Server MCP e logica di rilevamento — codice sorgente pubblicato (GitHub, MIT) →

Vedi esempi pratici di risoluzione →
📦
SDK per sviluppatori

Porta la diagnostica di RoamSwitch direttamente nella tua app Mac

RoamSwitchKit è un client gratuito e open source che consente di leggere i risultati diagnostici di sicurezza di RoamSwitch direttamente da Swift. Senza dover creare un proprio monitoraggio ARP o scansione delle porte, basta chiedere «questa rete è sicura ora?» dalla propria app. Una riga tramite Swift Package Manager, di sola lettura.

Scopri come funziona →
📄
Whitepaper sulla sicurezza

Il confine dei privilegi, i percorsi di rete, la crittografia — tutto divulgato

L'elenco completo delle operazioni che l'helper root può eseguire, ogni percorso di rete in uscita, la crittografia dell'attivazione della licenza e il modello di minaccia con i suoi non-obiettivi, documentati a un livello verificabile rispetto al codice. Include i comandi per verificarlo sul binario distribuito.

Leggi il whitepaper →
Matrice di Sicurezza in 18 Punti

Criteri di Audit di Sicurezza Mac in 18 Punti

Copertura completa di integrità del sistema, difesa perimetrale e porte in ascolto.

🔐
Crittografia Completa del Disco FileVault
Crittografia dell'archiviazione XTS-AES 128 che previene il furto fisico dei dati in caso di smarrimento del dispositivo.
🛡️
SIP (System Integrity Protection)
Impedisce ai permessi root di modificare i file critici del sistema e del kernel macOS.
🚫
Controllo dell'Esecuzione delle App tramite Gatekeeper
Blocca l'esecuzione di app non notarizzate e binari eseguibili manomessi.
🧱
Firewall del Kernel (pf)
Scarta automaticamente i pacchetti TCP/UDP in entrata non richiesti a livello di kernel.
📡
Verifica della Crittografia Wi-Fi
Convalida la crittografia WPA2-AES / WPA3 e avvisa in presenza di reti Wi-Fi aperte a rischio.
👥
Rilevamento ARP Spoofing
Rileva dispositivi non autorizzati che tentano di impersonare il router tramite attacchi Man-in-the-Middle (MitM).
🥷
Modalità Stealth (Occultamento dei Ping)
Ignora i ping ICMP e i tentativi di scansione delle porte, rendendo il tuo Mac invisibile dall'esterno.
🔄
Rapid Security Response (RSR)
Verifica che le patch di sicurezza per le vulnerabilità critiche di macOS vengano installate automaticamente.
🍏
Definizioni Malware di Apple XProtect
Controlla lo stato operativo attivo dei motori XProtect e Remediator integrati di Apple.
🔌
Audit di Esposizione delle Porte in Ascolto
Scansiona tutti i socket associati a 0.0.0.0 per garantire il contenimento da parte del firewall.
📥
Protezione dei download web e mail
I nuovi file in Download, Scrivania e Documenti vengono analizzati automaticamente con ClamAV; le minacce vanno nel caveau di quarantena.
🌐
Protezione DNS dalle minacce (blocco siti dannosi / C2)
Fuori dalle reti attendibili, passa a DNS sicuri (Quad9 / Cloudflare Security) per bloccare la risoluzione dei domini C2 di malware e di phishing.
🎣
Protezione phishing / link dannosi (Safari e protezione dei link)
L'avviso di Safari sui siti fraudolenti, più il rilevamento di phishing basato su NEFilter e il blocco delle connessioni in uscita (anche per i browser DoH).
⌨️
Protezione delle porte da USB non autorizzati / BadUSB
Un archivio USB non approvato viene messo in attesa di approvazione; a una tastiera di iniezione di tasti viene soppresso l'input.
🔗
Protezione della connessione degli accessori macOS
I dati di un nuovo accessorio USB / Thunderbolt vengono bloccati a livello di sistema operativo mentre il Mac è bloccato (Apple Silicon).
📡
Blocco ARP del gateway (difesa MITM preventiva)
Blocca staticamente l'indirizzo MAC del router nella tabella dei vicini sulle reti non attendibili, prevenendo lo spoofing ARP anziché limitarsi a rilevarlo.
🔑
Controllo della configurazione di accesso remoto SSH
Quando l'accesso remoto è attivo, verifica che l'accesso root sia disabilitato e che l'autenticazione con password sia rifiutata a favore della sola autenticazione con chiave.
🗝️
Controllo dell'escalation dei privilegi Sudo (NOPASSWD)
Verifica la presenza di voci NOPASSWD che consentirebbero un'escalation dei privilegi root senza password.
Confronto tra Prodotti

Confronto con Altre Soluzioni di Sicurezza

Difende il punto cieco critico del perimetro durante il passaggio tra reti Wi-Fi.

Funzionalità & Difesa
RoamSwitch RoamSwitch
macOS Standard VPN Commerciale Antivirus Tradizionale
Difesa Automatica Senza Configurazione al Cambio di Wi-Fi ✅ Completamente Automatico (MAC gateway / 0s) ❌ Richiede Passaggi Manuali ⚠️ Richiede VPN (LAN esposta) ❌ Non Supportato (Solo Scansione)
Blocco LAN delle Porte di Sviluppo (0.0.0.0) ✅ Blocco a Livello di Kernel ⚠️ Richiede Regole Manuali ❌ Non Può Difendere la LAN ❌ Non Supportato
Monitoraggio ARP Spoofing (MitM) ✅ Rilevamento in Tempo Reale ❌ Non Supportato ⚠️ Solo Crittografia Parziale ❌ Non Supportato
Audit Completo in 18 Punti ✅ Punteggio su 100 e Report ❌ Disperso tra le Impostazioni ❌ Non Supportato ❌ Non Supportato
Rilevamento comportamentale ransomware & isolamento autonomo ✅ Air-gap di emergenza al rilevamento ⚠️ Solo varianti note (XProtect) ❌ Non Supportato ⚠️ Solo alcuni prodotti con monitoraggio comportamentale
Difesa fisica da USB non autorizzate / BadUSB ✅ Blocco automatico + scansione ClamAV completa alla connessione ❌ Non Supportato ❌ Non Supportato ❌ Non supportato (solo alcuni piani premium)
Tunnel VPN + kill-switch (fail-closed) ✅ WireGuard / Tailscale + kill-switch pf (nessuna fuga se cade) ❌ Non Supportato ⚠️ Fornisce il tunnel; il kill-switch dipende dal client ❌ Non Supportato
Privacy (Zero Telemetry) ✅ Zero Telemetry (100% Locale) ⚠️ Telemetria verso Apple ❌ Log Conservati sui Server VPN ❌ Caricamenti di Telemetria sul Cloud
Impatto su Batteria e CPU ⚡ Praticamente Nullo (Event-driven) ⚡ Nullo ⚠️ Consumo Costante per la Crittografia ❌ Scansioni in Background Pesanti
Prezzi ed Edizioni

Prezzi semplici

Nessun abbonamento ricorrente. Proteggi i tuoi Mac a vita con un unico acquisto.

Edizione Gratuita
$0 / Completamente gratuito

Protezione essenziale e controlli manuali per tutti gli utenti.


  • Blocco automatico del firewall al cambio di Wi-Fi
  • Audit manuale in 18 punti (Punteggio su 100)
  • Controllo Apple XProtect e scansione manuale ClamAV
  • Ispezione di base delle porte aperte e dispositivi USB
  • Elaborazione 100% locale e zero telemetria
Download gratuito

La configurazione richiede circa 2 minuti, con un passaggio di autorizzazione di macOS.

Licenza a vita • 2 Mac
💎 Pro Licenza a vita
$19.99 / Pagamento singolo

Per sviluppatori e professionisti in movimento. Difesa autonoma avanzata.


  • 🚨 Rilevamento comportamentale ransomware e isolamento autonomo (Taglio Air-Gap)
  • 🛡️ Isolamento con 1 clic per server di sviluppo 0.0.0.0
  • 🚪 Blocco automatico delle porte di ascolto sconosciute (difesa zero-day senza firme)
  • ⚡ Avvisi in tempo reale nel centro notifiche per ARP spoofing e attacchi MITM
  • 📡 Interruzione automatica della rete al rilevamento di ARP spoofing (isolamento air-gap)
  • 🔌 Protezione porte fisiche contro l'inserimento di USB non autorizzati
  • 🦠 Scansione ClamAV automatica alla connessione di uno storage USB (controlla anche i dispositivi autorizzati)
  • 🤖 Sentinella autonoma in background e aggiornamento auto definizioni virus
  • 📄 Esporta log di controllo sicurezza e report in CSV
  • 💻 Valido per 2 Mac a vita (Principale + Secondario)
  • 📥 Monitoraggio costante dei download Web/Mail e scansione automatica ClamAV
  • 🌐 Protezione minacce DNS (Blocco domini malevoli via Quad9/Cloudflare)
  • 🔗 Verifica sicurezza link e-mail e web (Rilevamento phishing e omografi)
  • 🔵 Protezione di spegnimento automatico Bluetooth su reti non attendibili
💎 Acquista licenza Pro a vita

Acquisto unico, nessun abbonamento. Trattandosi di un prodotto digitale, i rimborsi non sono di norma disponibili: verifica prima con la versione gratuita che funzioni nel tuo ambiente. Il pagamento avviene sulla pagina sicura di Stripe.

Compatibile con macOS 13.0 Ventura o versioni successive. Pronto in pochi minuti dal download.

Nativo per Apple Silicon (M1/M2/M3/M4+) | Compatibile con macOS 13.0 e successivi
Supporta giapponese, inglese, coreano, cinese (semplificato/tradizionale), tedesco, francese, spagnolo, italiano, portoghese
🔒

Elaborazione 100% Locale. Zero Telemetria Esterna.

RoamSwitch non trasmette mai i dettagli di connessione del tuo Mac, i numeri di porta, i risultati diagnostici o i log. Ogni analisi e ogni blocco avvengono interamente sul tuo dispositivo.

Leggi l'Informativa sulla Privacy e la Sicurezza → La base tecnica: Whitepaper sulla sicurezza →