
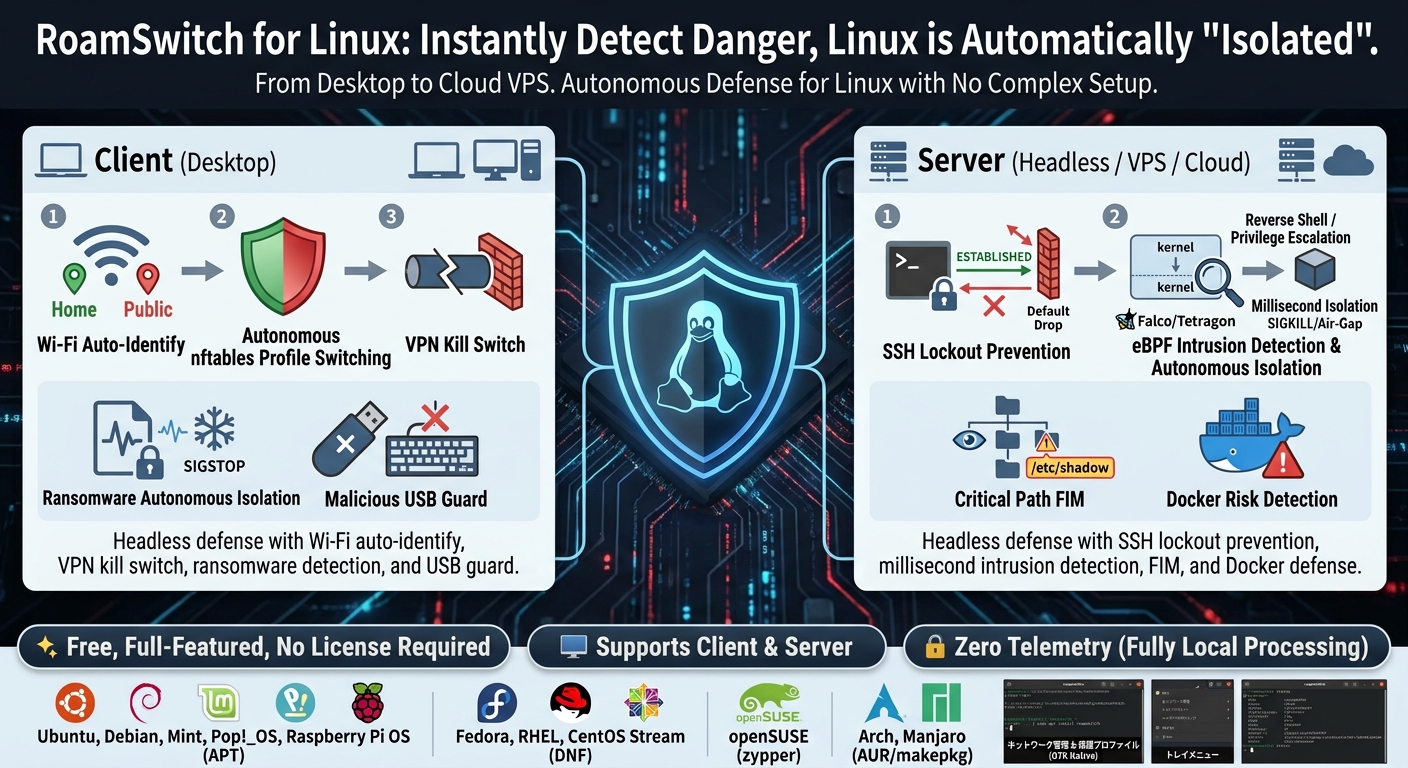
En el instante en que se detecta un peligro, Linux se «aísla» solo.
Del escritorio al VPS en la nube, defensa autónoma de Linux sin configuración compleja. Edición Cliente: detección automática de Wi-Fi y kill-switch VPN. Edición Servidor: protección contra bloqueo SSH y detección de intrusiones en milisegundos. Ambas completamente headless.
Instala desde tu distribución
Tras añadir el repositorio oficial, las actualizaciones llegan con tu comando habitual y la comprobación integrada funciona. Las dependencias (nftables, fuentes CJK, etc.) se instalan automáticamente.
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
Sin repositorio, descarga los tarballs firmados (.tar.gz + .tar.gz.asc, amd64 / aarch64) directamente desde lafine.net/linux/dl (en ese caso la comprobación de actualizaciones integrada no funcionará).
Tras la instalación, roamswitch.service se inicia automáticamente y el icono de la bandeja se ejecuta al iniciar sesión. En el primer arranque aparece un asistente de bienvenida (GTK). La CLI (roamswitch status) muestra el diagnóstico en japonés o inglés según la configuración regional del sistema.
Defensa autónoma, ejecutándose de forma nativa en Linux
🛡️ Cambio autónomo de perfiles de nftablesSolo Edición Cliente
En redes de confianza (casa) permite un tráfico local cómodo; en el trabajo vigila puertos sospechosos; en Wi-Fi pública descarta de forma sigilosa todo el tráfico entrante. Se decide por la MAC de la puerta de enlace y cambia en milisegundos.
🚨 Aislamiento autónomo de ransomwareSolo Edición Cliente
fanotify + entropía de Shannon + YARA detectan una ráfaga de cifrado y congelan al instante el proceso culpable con SIGSTOP, y luego cortan de emergencia todo el tráfico externo (Air-Gap) y los servicios de uso compartido.
📶 Aviso de fuerza de cifrado Wi-FiSolo Edición Cliente
En redes Open / WEP / WPA sube automáticamente el nivel de protección con una notificación de escritorio. Parada/restauración automática opcional de servicios compartidos (SSH/Samba/RDP).
🔌 Protección contra USB no autorizado / BadUSBSolo Edición Cliente
Un almacenamiento USB no aprobado queda en espera de aprobación; a un dispositivo de inyección de pulsaciones (un teclado BadUSB) se le suprime la entrada por software mediante evdev, nunca un corte de puerto a nivel de kernel. Incluye análisis automático de ClamAV y cuarentena de la carpeta Descargas.
📜 Auditoría de seguridad de 24/30 puntos
Puntúa 24 elementos del cliente —LUKS, Secure Boot, LSM, SSH/sudo, sysctl, fijación ARP, puertos expuestos, Safe Browsing del navegador y más— o 30 elementos según CIS Benchmark en la Server Edition, en los 10 idiomas. Disponible desde la interfaz gráfica, la CLI y MCP.
🤖 Servidor MCP incluido
roamswitch-mcp permite que agentes de IA como Claude lean el estado de seguridad por JSON-RPC (stdio). Solo lectura y totalmente local. Consulta Configuración de MCP.
🔒 Túnel VPN + kill-switchSolo Edición Cliente
En una Wi-Fi pública, todo el tráfico pasa por un túnel cifrado de WireGuard o Tailscale (nodo de salida). Un kill-switch de nftables descarta cualquier fuga en claro fuera del túnel y no deja pasar nada si el túnel cae (fail-closed). La defensa principal contra ataques de intermediario.
🎣 Protección pasiva de enlaces (bloquea conexiones de phishing)Solo Edición Cliente
Lee el nombre de host de destino de las conexiones salientes desde la consulta DNS, el SNI de TLS y la cabecera HTTP Host, y avisa o bloquea las conexiones a sitios de phishing / fraude (bloqueo por defecto, también para navegadores DoH). En modo aviso, la falta de respuesta es fail-closed. Los veredictos usan solo un feed local y heurísticas sin conexión; el destino nunca se envía a ningún sitio.
🖧 Defensa autónoma del servidor y protección contra el bloqueo de SSHSolo Edición Servidor
Aplica automáticamente el Default Drop de entrada en nodos VPS en la nube y centros de datos. Protege activamente las sesiones SSH administrativas existentes (estado ESTABLISHED) para evitar que el administrador quede bloqueado. Un archivo guard.yaml opcional permite ajustar con precisión la acción de contención según la gravedad, además de un temporizador de seguridad que restaura el acceso automáticamente si no hay respuesta.
⚡ Detección de intrusiones eBPF y aislamiento autónomo (Falco / Tetragon)
Captura en tiempo real eventos eBPF a nivel de kernel (reverse shells, escaladas de privilegios, ejecución de binarios no autorizados) a través de un socket UNIX. Elige Falco (predeterminado) o Cilium Tetragon (gRPC) como sensor. Aísla de forma autónoma, en milisegundos, procesos comprometidos (SIGSTOP/SIGKILL) o hosts (Air-Gap).
📂 FIM de rutas críticas (monitorización de integridad de archivos)Solo Edición Servidor
Monitorización basada en eventos con hash SHA-256 de binarios y configuraciones críticas del sistema, incluyendo /etc/shadow, /etc/pam.d y /usr/bin/; las alteraciones se detectan en el instante en que ocurren (los escaneos periódicos actúan como respaldo). Detecta al instante la instalación de puertas traseras y alteraciones no autorizadas.
🧠 Guardia de agotamiento de recursos / anomalías de procesosSolo Edición Servidor
Detecta ataques DoS por fuga de memoria y bucles de fallos (señal de un intento de exploit use-after-free). El patrón normal en diente de sierra de un runtime con recolector de basura nunca se confunde con una fuga; solo se marca un crecimiento sostenido de RSS sin recuperación. Los bucles de fallos se reconocen de forma estructural a partir del vocabulario fijo del propio systemd (sin sondeos nuevos). Correlaciona por PID con eventos eBPF/FIM para asignar un nivel de confianza (possible/correlated).
🧱 Bloqueo de Egress/C2 y DNS sinkholeSolo Edición Servidor
Bloquea automáticamente las conexiones salientes a IP maliciosas conocidas mediante un feed de amenazas local. Opcionalmente, activa un DNS sinkhole (Quad9 / Cloudflare / AdGuard / CleanBrowsing) para bloquear también la resolución de dominios maliciosos (desactivado por defecto para no interferir con entornos DNS internos).
📢 Alertas de emergencia multicanalSolo Edición Servidor
Envía de inmediato información detallada del incidente a Slack, Discord, Microsoft Teams, Syslog o Webhooks en el momento en que se intercepta una amenaza, se detiene un proceso o se aísla un host mediante Air-Gap.
🐳 Detección de riesgos de Docker y protección contra la elusión del firewall
Detecta al instante, mediante docker events, el arranque de un contenedor privilegiado (--privileged) o el montaje de docker.sock (solo notificación). La protección contra la elusión del firewall mediante la cadena DOCKER-USER está siempre activa, tanto en la Edición Cliente como en la Servidor.
🧫 File Scan Guard (YARA + ClamAV)Solo Edición Servidor
Escanea periódicamente los directorios que almacenan archivos destinados a terceros: un relé de correo, una carpeta compartida, un destino de subida (una capa adicional para directorios compartidos arbitrarios, independiente del escaneo automático de la carpeta de descargas de la edición cliente). El motor YARA integrado funciona siempre sin dependencias externas; ClamAV puede añadirse de forma opcional. Las amenazas confirmadas se ponen en cuarentena automáticamente.
🔑 Escáner de secretos y filtración de claves API
Detecta claves API (OpenAI, Anthropic, AWS, GitHub, Slack, Stripe y más) y claves privadas SSH, no solo en texto pegado sino en directorios enteros (.git y similares se excluyen automáticamente). Disponible desde la CLI, MCP y el SDK de Python; el contenido nunca se transmite fuera del equipo.
📦 Comprobación de CVE de paquetes (dpkg/pacman/dnf/zypper + dependencias)Solo Edición Cliente
Compara los paquetes del SO instalados y las dependencias de tu proyecto (npm, PyPI, crates.io y 4 ecosistemas más) con una correspondencia de CVE conocida almacenada localmente. Sin ninguna actividad de red.
🖥️ Protección ClickFix: detecta y borra comandos maliciosos mediante el portapapelesSolo Edición Cliente
Protege frente a "ClickFix", un anuncio falso o una página CAPTCHA que le induce a copiar y pegar un "código de verificación" que en realidad es un comando malicioso. Vigila el portapapeles mediante sondeo con gtk::Clipboard (funciona de forma transparente en X11 y Wayland) y, en cuanto se copia un patrón malicioso conocido, borra el contenido y le avisa, sin importar si el destino es una terminal o el cuadro de diálogo de ejecución de GNOME/KDE.
🔔 Historial de notificaciones (últimos 7 días)
Consulte las notificaciones enviadas por RoamSwitch más allá del momento en que aparecen. Disponible desde la CLI (roamswitch notifications), la GUI, MCP (get_notification_history) y el SDK de Python. Las entradas que superan el período de retención se eliminan automáticamente.
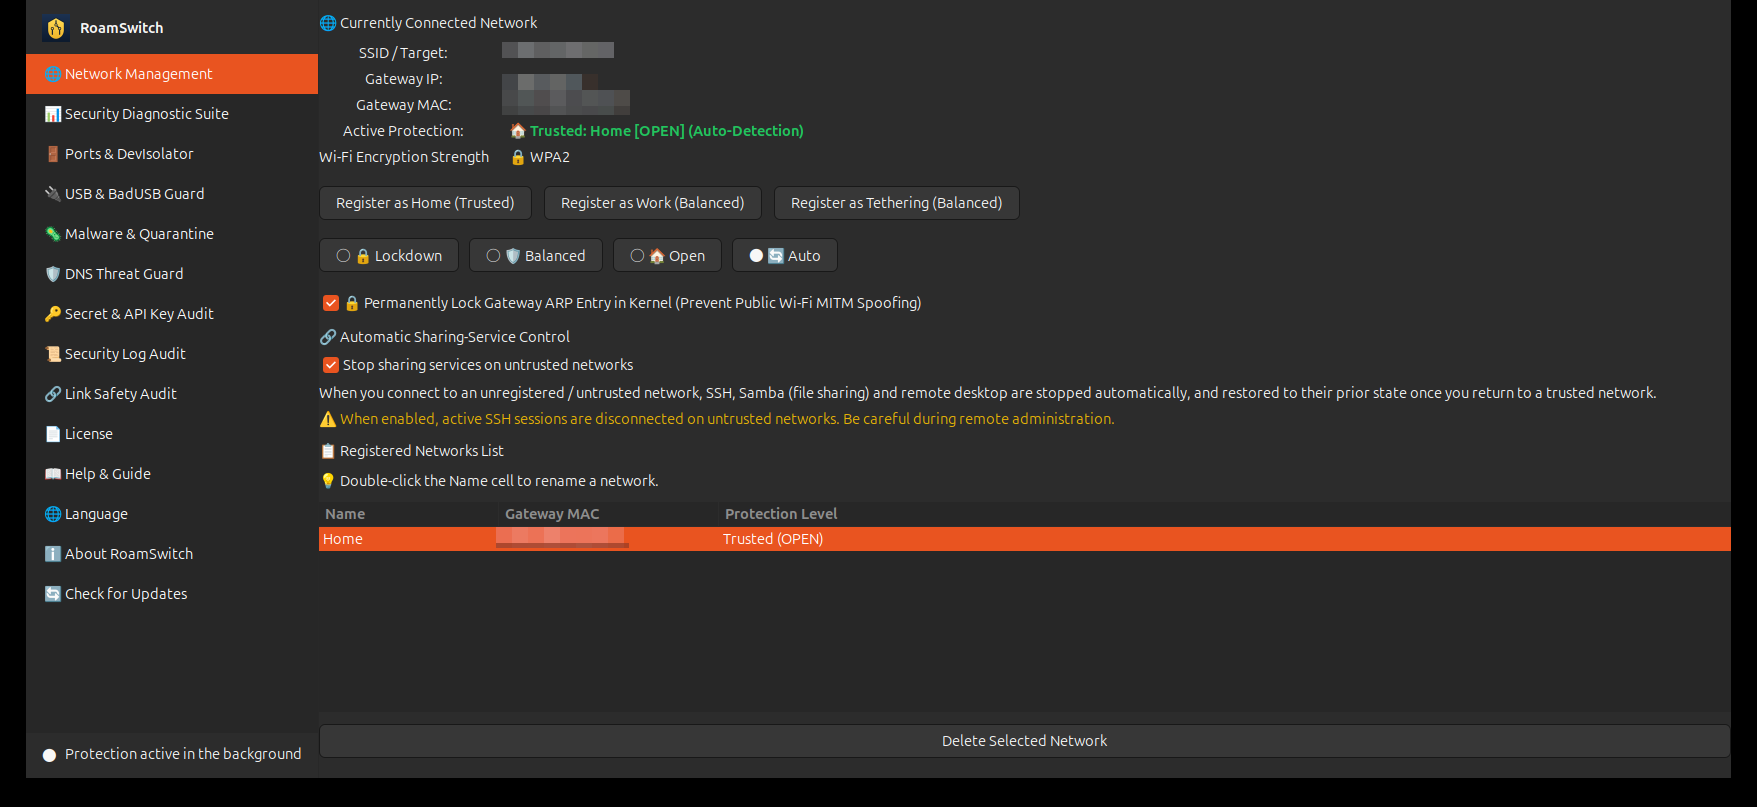
Identifica la MAC de la puerta de enlace conectada y cambia el perfil de nftables de forma autónoma. El control de servicios compartidos y la fijación ARP también están aquí.
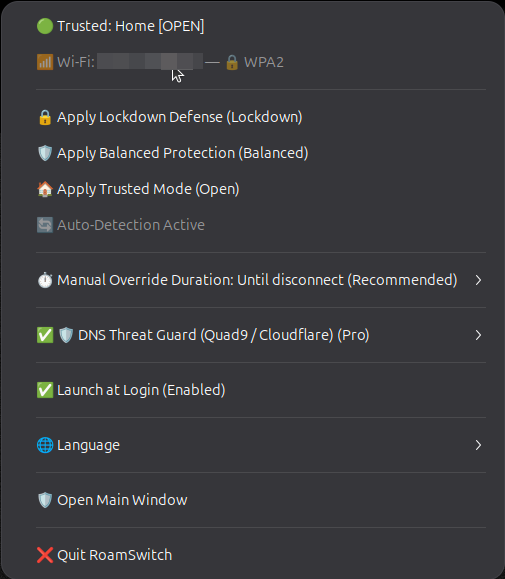
Cambia el nivel de protección al instante, ajusta la duración de la anulación manual, activa la protección DNS y el idioma — desde la bandeja.
Entornos compatibles
| Totalmente compatible | Ubuntu 22.04 / 24.04, Debian 12+, Linux Mint, Pop!_OS, elementary, Zorin, Raspberry Pi OS de 64 bits (Bookworm), Ubuntu para Raspberry Pi |
|---|---|
| Arquitectura | x86_64 / aarch64 (Raspberry Pi 4 / 5) |
| Requisitos | systemd, nftables. La interfaz de bandeja necesita un escritorio con AppIndicator/StatusNotifierItem (KDE / Cinnamon / MATE / Budgie, o GNOME con la extensión). Los equipos sin pantalla pueden usar daemon + CLI + MCP. |
| Paquetes | APT (familia Ubuntu/Debian), DNF (Fedora/RHEL), zypper (openSUSE), AUR (Arch). Las distribuciones sin systemd (Alpine / Void / Devuan) no son compatibles. |
| Caso de uso | Ofrecemos dos paquetes: una Edición Cliente (GUI + bandeja del sistema) para estaciones de trabajo y portátiles, y una Edición Servidor (headless, Default Drop, integración eBPF/Falco) para VPS en la nube, hosts de contenedores y centros de datos. |
Edición Cliente frente a Edición Servidor
La «Edición Cliente» para estaciones de trabajo y portátiles, y la «Edición Servidor» para VPS en la nube, hosts de contenedores y centros de datos, cada una optimizada para la defensa autónoma de su entorno.
| Área | Edición cliente (actual) | Edición Servidor (headless) |
|---|---|---|
| Detección de red y cambio de perfil | Cambio autónomo según Wi-Fi / MAC de puerta de enlace (3 perfiles) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| Postura del cortafuegos | Selección automática entre Abierto / Equilibrado / Bloqueo | Denegación por defecto + lista blanca explícita de puertos de servicio declarados (entrada mínima) |
| Tráfico saliente (egress) | La protección pasiva de enlaces + la protección DNS bloquean el phishing | Bloqueo de salida de dominios de C2 / maliciosos + restricción de salida |
| Túnel VPN + kill-switch | ✅ WireGuard / Tailscale | ❌ No disponible (el acceso de administración es solo por SSH; configure usted mismo WireGuard u otro VPN a través del SO si lo necesita) |
| Detección y aislamiento de ransomware / análisis de malware fanotify | Detección autónoma de ransomware con fanotify y congelación del proceso | Detección de intrusiones eBPF (Falco / Tetragon) + FIM de ruta crítica (basado en eventos, detección instantánea) + detección de agotamiento de recursos/bucles de fallos |
| Fortalecimiento del kernel (sysctl / Yama / noexec) | Se aplica en una red no confiable | Aplicado siempre |
| Evaluación del estado de seguridad | ✅ 24 puntos (GUI / CLI / MCP) | ✅ 30 puntos (CIS Benchmark, CLI / MCP) |
| Interfaz de operador | GUI GTK + bandeja + CLI + MCP | CLI + MCP + administración remota (headless) |
| Notificaciones de emergencia | Notificaciones de escritorio (GTK / libnotify) | Alertas instantáneas vía Slack / Discord / Teams / Syslog / Webhook |
| Gestión centralizada y auditoría | Se añade con una licencia Business | Se añade con una licencia Business (distribución de políticas firmadas, check-in periódico; la versión gratuita permanece totalmente local) |
| Documentación detallada | Documento técnico de seguridad (Client) → | Manual de Operaciones Server Edition / Whitepaper de Seguridad (Linux Servidor) |
Manual de Operaciones Server Edition Whitepaper de Seguridad (Linux Servidor) Guía de operación CLI / headless →
🏢 RoamSwitch Business (para organizaciones)
La edición Community es gratuita con todas las funciones. Para gestionar muchas máquinas Linux en una organización, la edición Business de pago añade la capa de gestión siguiente. La defensa del endpoint (conmutación de nftables, aislamiento de ransomware, protección USB, DNS, evaluación, MCP) es idéntica a Community: no se añade ni se quita nada.
| Lo que puede añadir | Resumen |
|---|---|
| Gestión de flota | Inscribir dispositivos con un token de organización firmado con Ed25519; agregar el nivel de protección, la puntuación de salud y el estado de las políticas mediante check-in periódico. |
| Distribución masiva de políticas firmada | Distribuir redes de confianza, nivel fuera de la oficina, control de servicios compartidos y el valor forzado de cada guard como JSON firmado con Ed25519. Bloqueado en el endpoint. |
| APT / RPM interno firmado | Un repositorio privado firmado con una clave GPG propia de la organización. Las comprobaciones de actualización en la app siguen funcionando. |
| Soporte SLA | Un contacto por contrato para el diseño del despliegue, el diseño de políticas y la respuesta a incidentes (japonés, días laborables JST). |
Se mantiene Zero Telemetry: solo los dispositivos que la organización ha inscrito explícitamente se comunican con un servidor de gestión, y solo envían el ID del dispositivo, la versión de la app, la puntuación de salud, el nivel de protección y la versión de la política. Los propietarios de Mac Pro Lifetime obtienen las funciones Business gratis en sus propias máquinas Linux. Contáctenos para precios y disponibilidad.
Consultar sobre Business🔒 Zero-Telemetry / Licencia
El contenido de las comunicaciones, el historial de conexiones, las URL visitadas y los registros del sistema nunca se envían al exterior. Las comprobaciones de actualización pasan solo por el gestor de paquetes del sistema (apt). RoamSwitch for Linux es software gratuito propietario; el paquete de distribución oficial (.deb) puede redistribuirse sin modificar con todos los avisos de copyright intactos. El código fuente no se publica. Texto completo en /usr/share/doc/roamswitch/copyright. El SDK RoamSwitchKit se ofrece por separado como código abierto.