🛡️
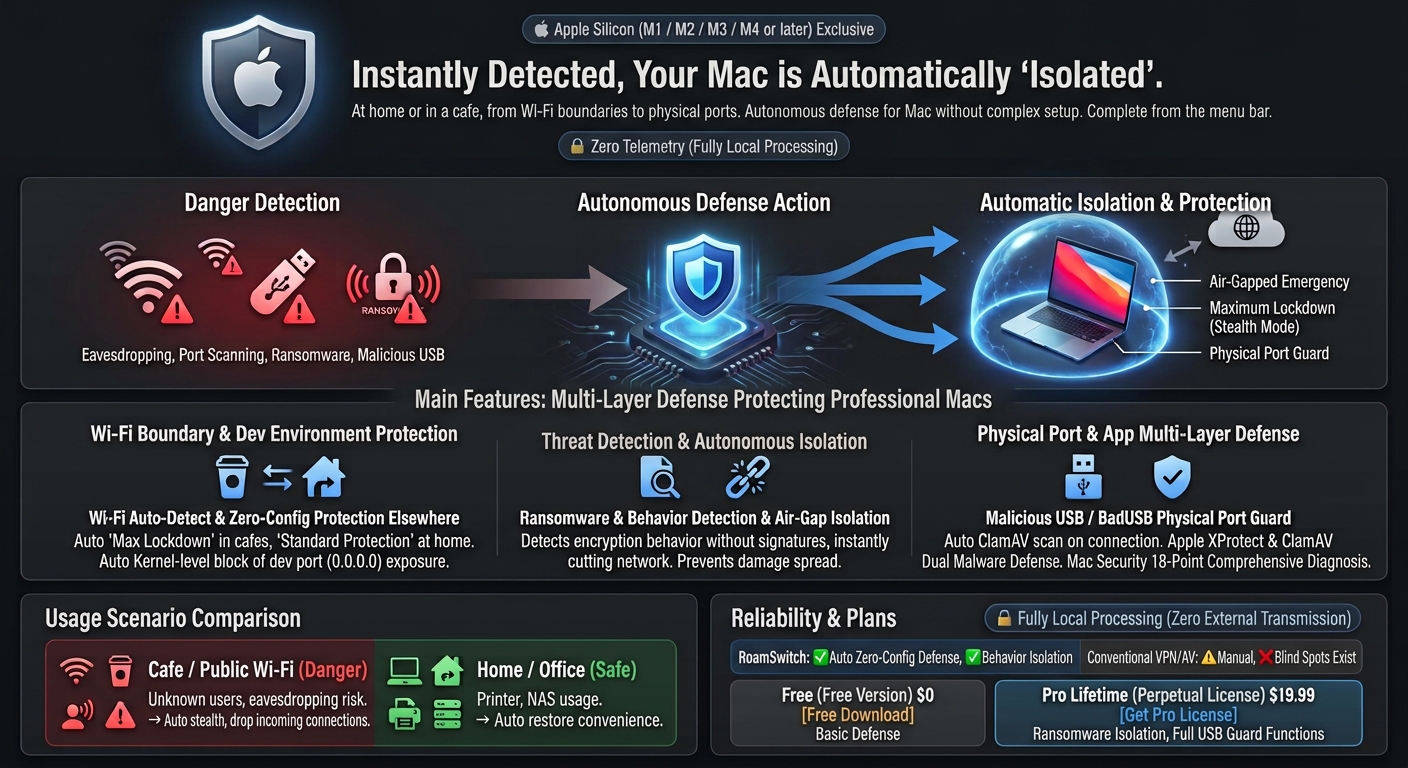
Detección automática de Wi-Fi y defensa sin configuración al salir
Reconoce de forma segura la dirección MAC de puerta de enlace del router. En el instante en que te desconectas de redes de confianza, el cortafuegos de aplicaciones (Application Firewall) activa el bloqueo máximo. (Las comunicaciones salientes, como la navegación web, siguen funcionando con normalidad.)
📊
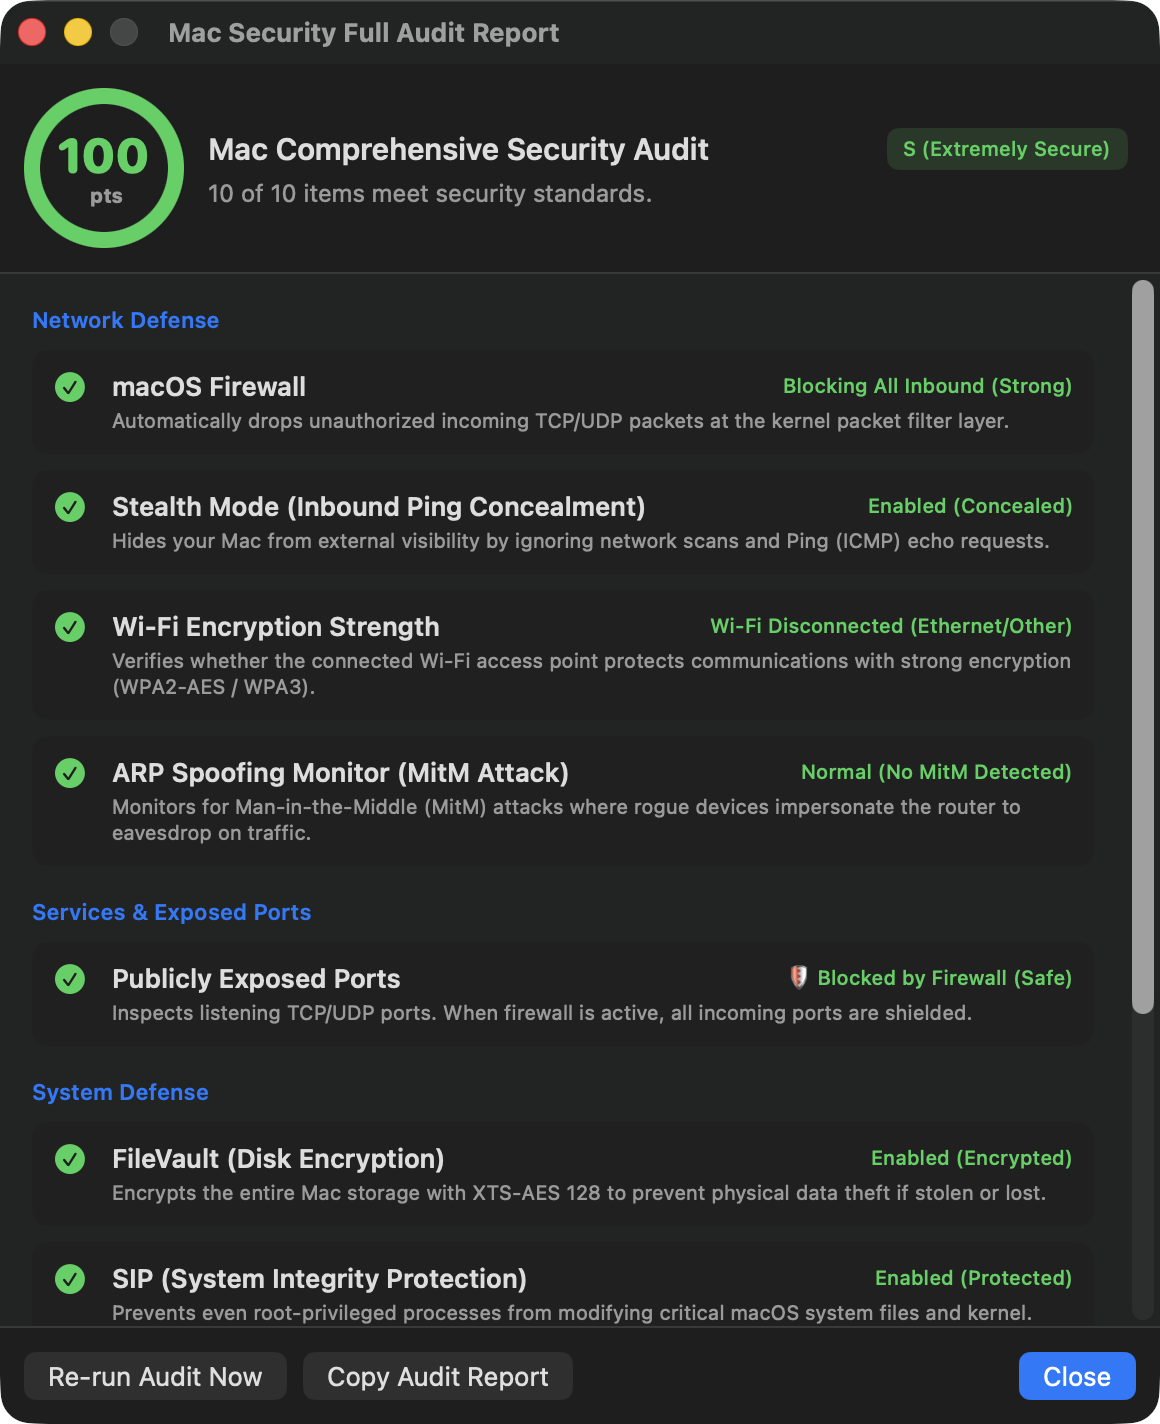
Auditoría integral de seguridad Mac de 18 puntos
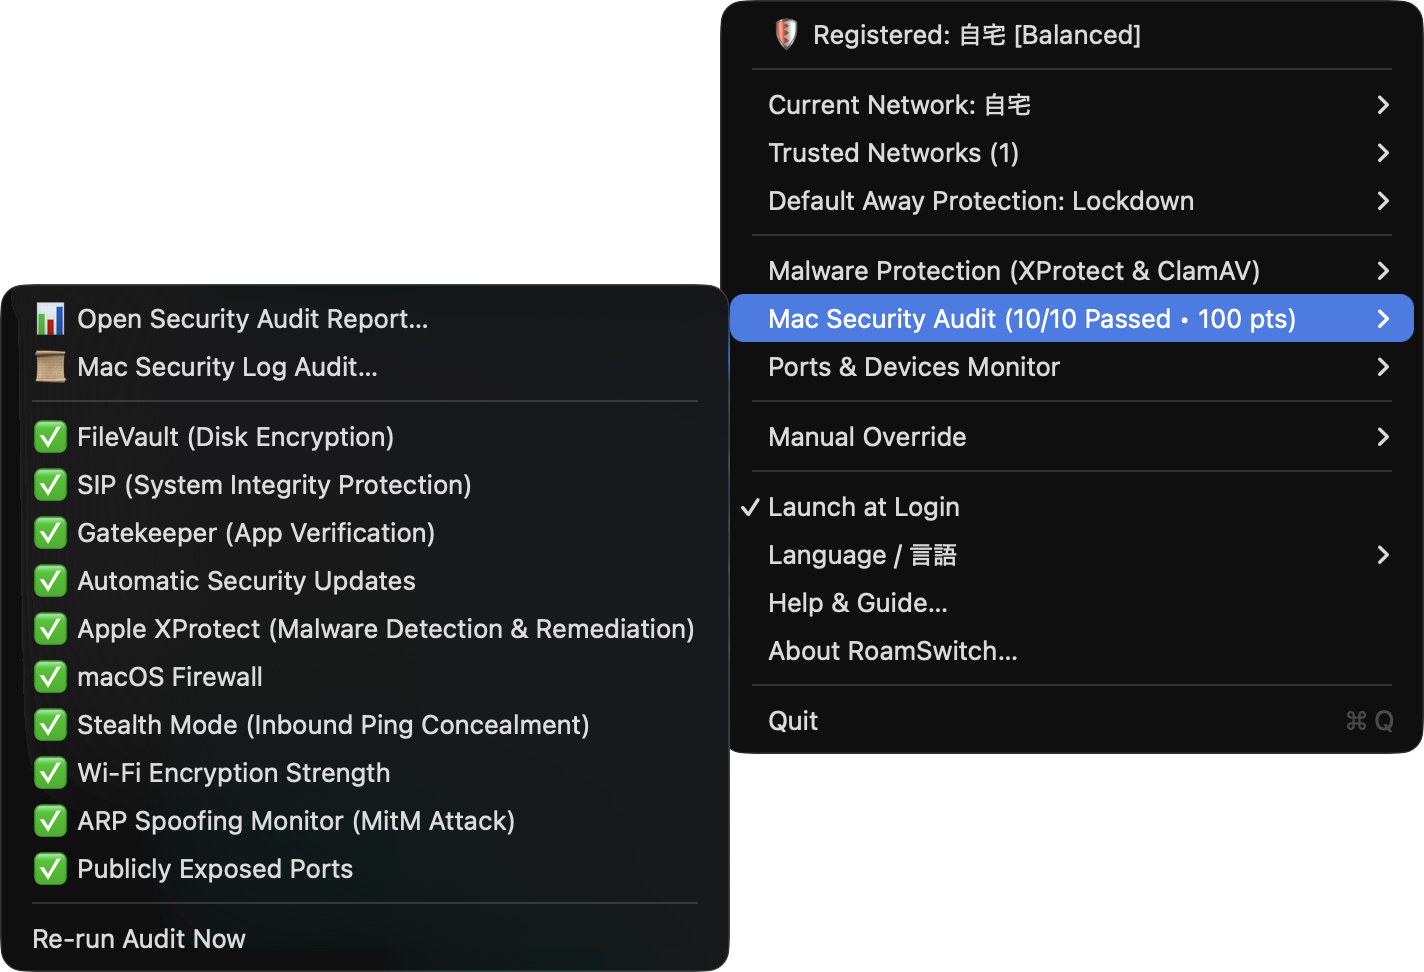
Auditoría instantánea sobre 100 puntos que cubre FileVault, SIP, Gatekeeper, Firewall, cifrado Wi-Fi, suplantación de ARP, modo sigiloso y las Respuestas Rápidas de Seguridad de Apple (RSR).
🔍
Bloqueo de puertos zero-day y auditoría de servidores de desarrollo
En el momento en que un puerto nuevo que no se había visto antes queda expuesto a la LAN externa, se bloquea automáticamente, sin necesidad de firmas (activación opcional). Los servicios de base de datos sin autenticación como Redis/MongoDB generan una alerta instantánea en cuanto se vinculan a 0.0.0.0, y los servidores de desarrollo como Node.js/Vite/Docker se auditan pasivamente en busca de comodines CORS y autenticación ausente.
📜
Auditoría de seguridad de macOS Unified Logging
Extrae rápidamente los fallos de autenticación de sudo, los intentos de intrusión SSH, el historial de bloqueos de Gatekeeper y los registros de eliminación de Apple XProtect del registro unificado interno de macOS, visualizados en una línea de tiempo gráfica.
🍏
Doble defensa antimalware Apple XProtect y ClamAV
Además de verificar el estado oficial de Apple XProtect, comprueba las firmas de notarización y los atributos de cuarentena de archivos y apps, y puede ejecutar análisis bajo demanda con el motor de código abierto ClamAV. Cada almacenamiento externo conectado —incluidos los dispositivos permitidos— se analiza automáticamente, concediendo acceso completo solo tras confirmar que es seguro.
📡
Respuesta automática a la suplantación ARP (bloquea ataques MITM)
En una red no confiable, fija la MAC de la puerta de enlace, el router IPv6 y el DNS on-link en la tabla de vecinos, de modo que un ARP/NDP suplantado no pueda mover la ruta (bloqueo preventivo). Además, en el instante en que la dirección física (dirección MAC) de la puerta de enlace cambia de forma sospechosa, la comunicación se corta de emergencia (aislamiento air-gap) para impedir la interceptación y la manipulación. Función de activación opcional, que se puede liberar en cualquier momento una vez confirmada la seguridad.
🚨
Detección de Comportamiento de Ransomware y Aislamiento Autónomo
Detecta comportamientos propios del ransomware —como el cifrado masivo repentino de archivos— sin depender de firmas. En el instante en que se detecta, tu Mac se desconecta de la red (aislamiento air-gap) para frenar de forma autónoma la propagación a otros dispositivos de tu red doméstica.
🔌
Defensa Física contra USB No Autorizado / BadUSB
Intercepta y bloquea las pulsaciones de teclados USB desconocidos o cables modificados (Rubber Ducky, etc.) para evitar la inyección maliciosa de comandos. Ejecuta escaneos completos con ClamAV al conectar almacenamiento USB.
📥
Protección automática de descargas Web y Correo
Monitorea descargas desde Safari, Chrome, Mail, Slack mediante FSEvents y analiza automáticamente archivos en cuarentena con ClamAV.
🌐
Protección contra amenazas DNS y Auditoría de URLs
Cambia automáticamente a DNS seguro (Quad9 / Cloudflare Security) en Wi-Fi no confiable para bloquear la resolución de dominios de C2 de malware y de phishing. El alcance (solo no confiable / siempre) es configurable.
🔒
Túnel VPN + kill-switch (WireGuard / Tailscale)
Fuera de las redes de confianza, todo el tráfico pasa por una configuración de WireGuard cifrada o un nodo de salida de Tailscale. Un kill-switch de pf descarta cualquier fuga en claro fuera del túnel y no deja pasar nada si el túnel cae. La defensa principal contra ataques de intermediario (opcional).
🎣
Protección pasiva de enlaces (bloquea conexiones de phishing)
Determina el destino de las conexiones salientes a partir del nombre DNS, el SNI de TLS y la cabecera HTTP Host, y avisa o bloquea las conexiones a sitios de phishing / fraude (bloqueo por defecto, también para navegadores DoH). Una extensión del sistema NEFilter inspecciona el flujo real tras la resolución, por lo que nunca edita /etc/hosts. En modo aviso, la falta de respuesta es fail-closed. Los veredictos son locales.
🔎
Detección por firma estática y supervisión de nuevos elementos de inicio automático
Detecta archivos descargados mediante la firma de prueba EICAR estándar del sector y comandos reverse shell de una línea bien documentados (funciona incluso sin ClamAV instalado). También supervisa en tiempo real los nuevos registros de LaunchAgent/LaunchDaemon, señalando aquellos que invocan directamente un intérprete de scripts. No requiere el derecho EndpointSecurity.
🖥️
Protección ClickFix: detecta y borra comandos maliciosos al copiarlos
Protege frente a "ClickFix", una falsa pantalla de error o verificación que le induce a pegar y ejecutar usted mismo un comando en Terminal. Sin importar dónde lo pegue (Terminal, Script Editor, Spotlight o cualquier otro lugar), RoamSwitch vigila el portapapeles y, en cuanto se copia un patrón malicioso conocido, borra el contenido y le avisa. La versión Pro añade una capa opcional que también vigila el historial de comandos y puede bloquear la red de emergencia al detectarlo.
🔔
Historial de notificaciones (últimos 7 días)
Consulte las notificaciones enviadas por RoamSwitch (anomalías de auditoría de registros de seguridad, detecciones de ClickFix, etc.) más allá del momento en que aparecen. Las entradas que superan el período de retención se eliminan automáticamente.
🐳
Detección de riesgos de Docker (alertas de fuga de contenedor)
Detecta el instante en que un contenedor se inicia en modo --privileged o con /var/run/docker.sock montado, y envía una notificación (Pro, opcional). Solo señala la configuración de riesgo; no bloquea automáticamente.
🔑
Auditoría de fugas de secretos y claves API (comprobación al pegar y análisis de carpetas)
Pega texto para auditar al instante claves API y tokens filtrados. También admite el análisis recursivo de una carpeta completa, como un repositorio de código fuente, excluyendo automáticamente .git, node_modules, etc. Todo se ejecuta por completo en tu dispositivo.
📦
Comprobación de CVE de paquetes (Homebrew + dependencias)
Compara los paquetes de Homebrew instalados y las dependencias de tu proyecto (npm, PyPI, crates.io y 4 ecosistemas más) con una correspondencia de CVE conocida almacenada localmente. Sin ninguna actividad de red.
 RoamSwitch
by Lafine Systems Design