RoamSwitch
by Lafine Systems Design
- 제품 ▾
- 문서 ▾
- 법무 및 정책 ▾
- 고객지원 ▾
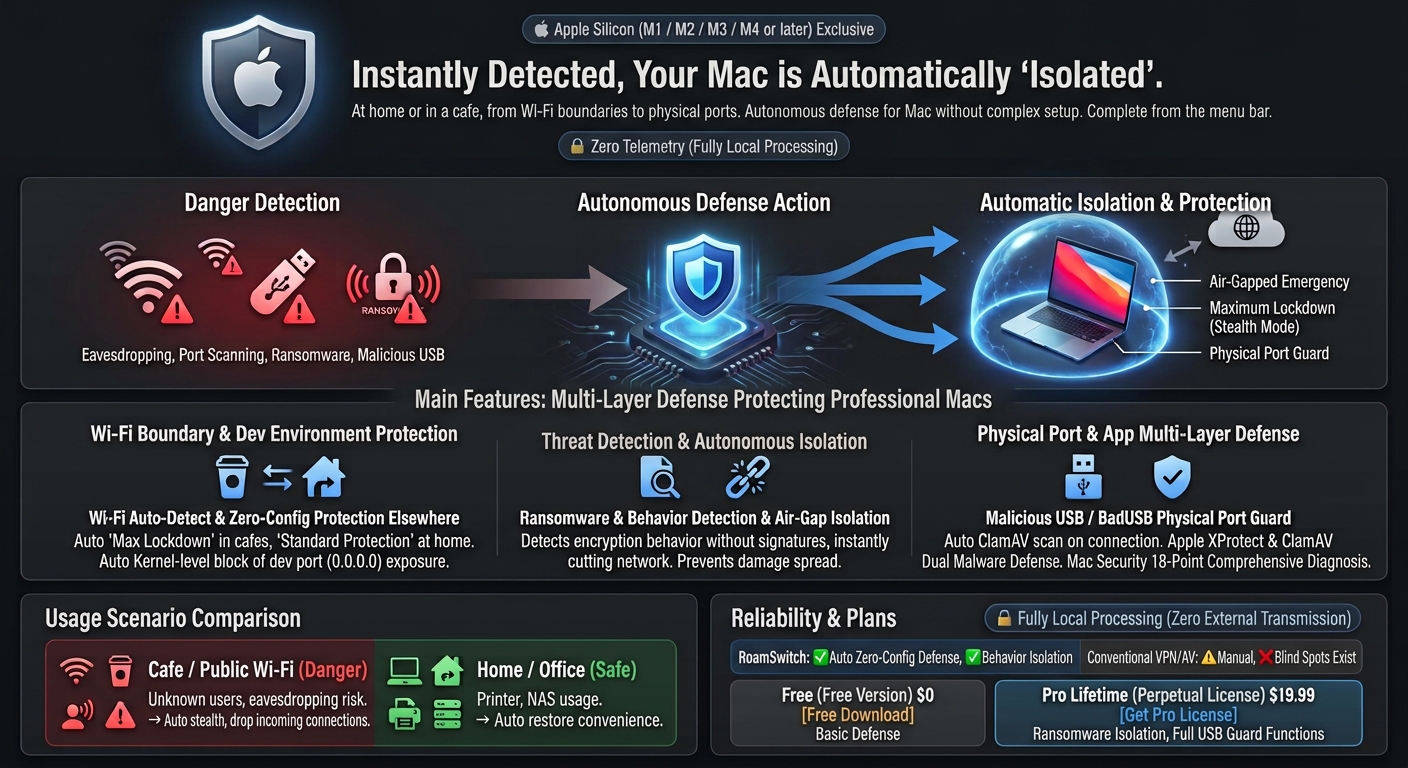
집에서도 카페에서도, Wi-Fi 경계부터 물리 포트까지. 복잡한 설정 없이 Mac을 자율 방어합니다. 공용 Wi-Fi 도청 대응부터 랜섬웨어 행위 탐지 & 에어갭 격리, 불법 USB 가드까지 메뉴바 하나로 완결.
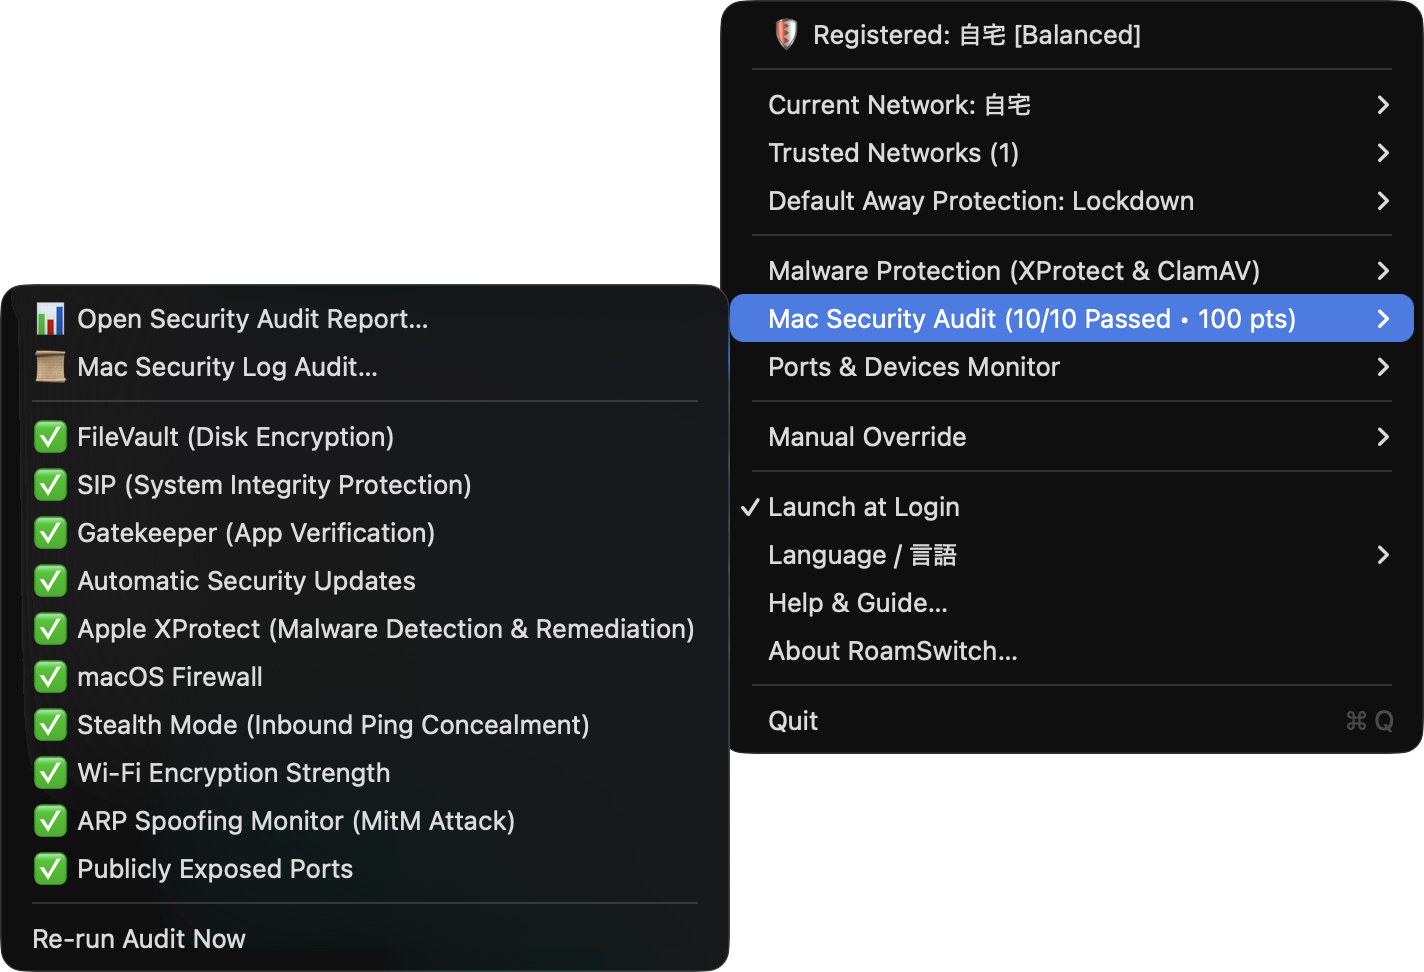
메뉴바에서 18개 검사 합격 현황, 악성코드 검사, 포트 감시에 즉시 접근
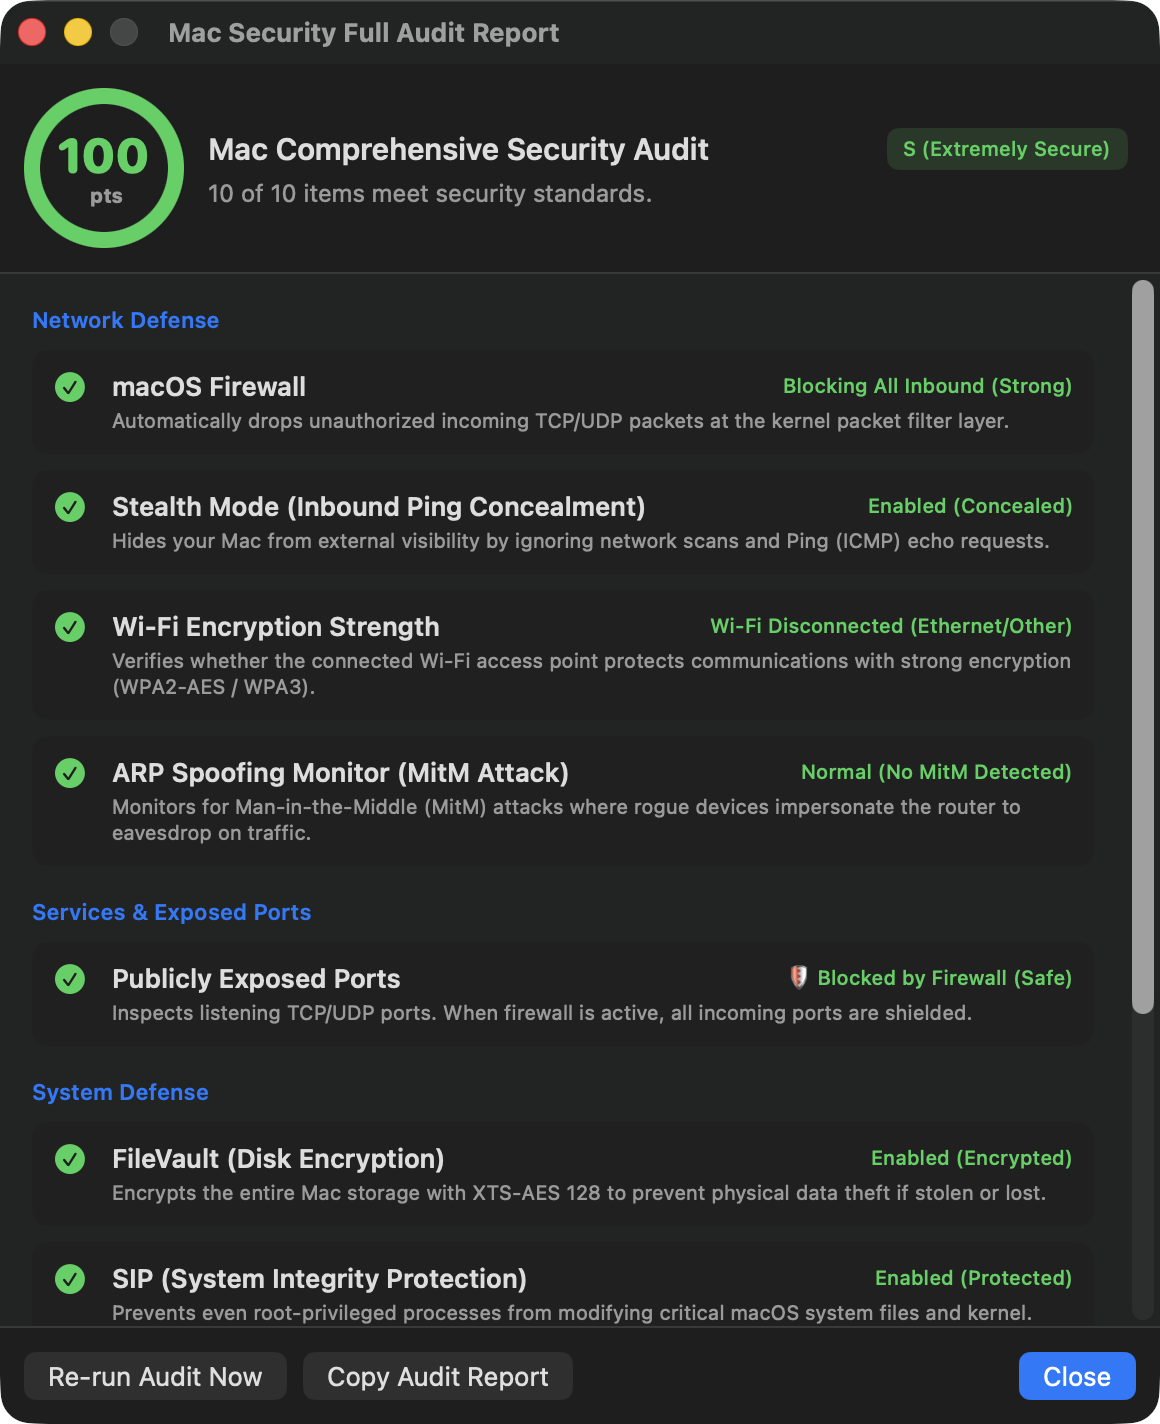
FileVault, SIP, Gatekeeper, 방화벽, ARP 스푸핑 등 상세 상태 확인
MacBook을 들고 이동하는 분에게도, 자택·사무실 중심으로 쓰는 분에게도. 장소나 상황을 가리지 않고 보안 설정을 신경 쓸 필요가 없습니다.
공용 Wi-Fi에서는 동일 네트워크의 불특정 다수가 포트 스캔 및 공유 폴더 침입을 시도할 수 있습니다.
RoamSwitch 동작: 미등록 Wi-Fi 감지 즉시 애플리케이션 방화벽(Application Firewall)을 '외출 최대 락다운'으로 적용. 외부 수신 패킷을 즉시 폐기하고 Mac을 완벽히 은폐합니다. (웹 브라우징이나 이메일 등 평소 사용은 그대로 이용할 수 있습니다. 다만 방문하는 사이트나 다운로드한 파일 자체의 안전성은 별도로 주의해 주세요.)Vite, Next.js, Node, Python, Docker 개발 서버가 0.0.0.0으로 실행 중일 때 공용 Wi-Fi에 접속하면 개발 중인 데이터가 타인에게 노출됩니다.
RoamSwitch 동작: 개방 포트를 패시브 감사하여 노출 위험을 보고하고, 커널 필터로 외부 LAN 접근을 강력 차단합니다.안전한 사무실에서는 프린터 출력, 사내 파일 서버(NAS), AirDrop을 원활히 사용해야 합니다. 수동 전환의 번거로움과 복귀 누락을 완벽히 방지합니다.
RoamSwitch 동작: 공유기 고유 게이트웨이 MAC 주소를 식별하여 등록된 네트워크에서는 자동으로 '표준 보호'로 복귀하여 쾌적한 작업 환경을 유지합니다.이메일 첨부파일이나 의심스러운 다운로드로 인한 랜섬웨어 감염은 안전한 자택 Wi-Fi에 있어도 막을 수 없습니다. 감염되면 파일 암호화가 순식간에 가정용 NAS나 다른 PC로 번질 수 있습니다.
기밀 파일과 개발 서버를 다루는 MacBook을 위해 설계된 자율 보안.
라우터의 게이트웨이 MAC 주소를 안전하게 인식합니다. 신뢰할 수 있는 네트워크에서 벗어나는 순간, 애플리케이션 방화벽(Application Firewall)이 즉시 최대 잠금 모드로 전환됩니다. (웹 브라우징이나 이메일 등 평소 사용은 그대로 이용할 수 있습니다. 다만 방문하는 사이트나 다운로드한 파일 자체의 안전성은 별도로 주의해 주세요.)
FileVault, SIP, Gatekeeper, 방화벽, Wi-Fi 암호화, ARP 스푸핑, 스텔스 모드, Apple 긴급 보안 대응(RSR) 등을 포함한 100점 만점의 즉시 진단.
이전에는 없던 새 포트가 외부 LAN에 노출되는 순간, 시그니처 없이 자동으로 차단합니다(옵트인). Redis/MongoDB 등 인증 없는 DB 서비스가 0.0.0.0으로 공개되면 즉시 경고하며, Node.js/Vite/Docker 등의 개발 서버도 CORS 와일드카드나 인증 설정까지 비파괴적으로 감사합니다.
macOS 내부 통합 로그에서 sudo 인증 실패, SSH 불법 침입 시도, Gatekeeper 차단 이력, Apple XProtect 제거 로그를 빠르게 추출하여 그래픽 타임라인으로 시각화합니다.
Apple 공식 XProtect 가동 확인은 물론, 파일·앱의 공인 서명(Notarization) 및 격리 속성 점검, 오픈소스 ClamAV 엔진을 통한 온디맨드 검사를 실행할 수 있습니다. 외부 저장장치 연결 시 허용된 기기를 포함해 자동으로 스캔하고, 안전이 확인된 후에만 본래 권한으로 전환합니다.
신뢰할 수 없는 네트워크에서는 게이트웨이·IPv6 라우터·동일 링크 DNS의 MAC을 이웃 테이블에 고정해 위장 ARP/NDP로 경로가 이동하지 못하게 합니다(예방적 잠금). 여기에 더해, 게이트웨이의 물리 주소(MAC 주소)가 의심스럽게 급변하는 순간, 도청 및 변조를 방지하기 위해 통신을 긴급 차단합니다(에어갭 격리). 옵트인 기능이며, 안전을 확인한 후 언제든지 해제할 수 있습니다.
파일의 무단 일괄 암호화 등 랜섬웨어 특유의 행위를 시그니처에 의존하지 않고 탐지합니다. 탐지 즉시 Mac을 네트워크에서 긴급 차단(에어갭 격리)하여 가정 내 LAN의 다른 기기로 피해가 번지는 것을 자율적으로 막습니다.
미승인 키보드나 변조된 USB 케이블(Rubber Ducky 등) 연결 시 키 입력을 차단하여 악성 자동 명령 실행을 방지합니다. USB 저장장치 연결 시에는 허용된 기기도 포함해 ClamAV 바이러스 검사를 자동 실행합니다.
Safari, Chrome, Mail, Slack 등에서 저장된 파일을 FSEvents로 실시간 감지하여 격리 속성 파일을 ClamAV로 자동 검사 및 격리합니다.
외부 Wi-Fi 연결 시 Quad9 / Cloudflare Security 등 보안 DNS로 자동 전환해 악성 C2·피싱 도메인의 이름 해석을 차단합니다. 적용 범위(외부 전용 / 상시)를 선택할 수 있습니다.
신뢰 네트워크를 벗어나면 WireGuard 설정 또는 Tailscale Exit Node로 모든 트래픽을 암호화 터널로 보냅니다. pf 킬 스위치가 터널 밖 평문 누출을 차단하고, 터널이 끊겨도 그대로 통과시키지 않습니다. 중간자 공격(MITM) 대응의 핵심입니다(옵트인).
아웃바운드 연결의 대상을 DNS 이름·TLS SNI·HTTP Host에서 파악해 피싱/사기 사이트 연결을 경고 또는 차단합니다(기본값 block, DoH 브라우저에도 적용). NEFilter 시스템 확장이 이름 해석 후 실제 플로우를 검사하므로 /etc/hosts를 수정하지 않습니다. warn 모드에서 무응답은 fail-closed. 판정은 로컬에서만 수행됩니다.
업계 표준 EICAR 테스트 서명과 공개된 리버스 셸 한 줄 명령어의 경량 패턴으로 다운로드 파일을 탐지합니다(ClamAV 미설치 시에도 동작). 또한 로그인 시 자동 실행(LaunchAgent/LaunchDaemon)에 새로 등록되는 항목을 실시간으로 감시하여, 스크립트 인터프리터를 직접 실행하는 의심스러운 설정을 탐지합니다. EndpointSecurity 권한이 필요하지 않습니다.
가짜 오류 화면이나 인증 화면이 "Terminal에 붙여넣고 실행하세요"라고 유도하는 "ClickFix"형 공격에 대응합니다. Terminal, Script Editor, Spotlight 등 붙여넣는 곳과 관계없이 복사된 순간 클립보드를 감시하여 알려진 악성 패턴을 감지하면 내용을 자동으로 삭제하고 경고합니다. Pro에서는 명령어 실행 기록 감시를 통한 네트워크 긴급 차단도 선택할 수 있습니다(옵트인).
RoamSwitch가 보낸 알림(보안 로그 감사 이상, ClickFix 탐지 등)을 표시된 순간뿐 아니라 나중에도 다시 확인할 수 있습니다. 보관 기간이 지난 알림은 자동으로 삭제됩니다.
--privileged 모드로 시작된 컨테이너나 /var/run/docker.sock이 마운트된 컨테이너가 새로 생성되는 순간을 감지해 알려줍니다(Pro, 옵트인). 위험한 '설정'을 알릴 뿐 자동으로 차단하지는 않습니다.
텍스트를 붙여넣기만 하면 API 키와 토큰 유출을 즉시 감사합니다. 소스 코드 체크아웃 폴더 등 폴더 단위의 재귀적 스캔도 지원하며, .git이나 node_modules 등은 자동으로 제외됩니다. 진단은 모두 기기 내에서 완료됩니다.
설치된 Homebrew 패키지와 개발 중인 프로젝트의 종속성(npm・PyPI・crates.io 등 7개 에코시스템)을 로컬에 보관된 알려진 CVE 맵과 대조합니다. 네트워크 활동은 전혀 발생하지 않습니다.
시그니처에 의존하지 않고, 행위 자체를 보고 자율적으로 판단·차단합니다.
파일의 무단 일괄 암호화 등 랜섬웨어 특유의 행위를 실시간으로 탐지합니다. 알려진 바이러스 정의(시그니처)에 의존하지 않습니다.
탐지 즉시 Mac을 네트워크에서 긴급 차단합니다. 명령 서버와의 통신이나 암호화 진행을 지체 없이 멈춥니다.
가정용 NAS나 가족·동료의 PC 등 다른 기기로 감염이 확산되는 것을 자율적으로 막습니다. 안전이 확인되면 언제든 해제할 수 있습니다.
진단 결과는 RoamSwitch 안에만 머물지 않습니다. AI 클라이언트에서도, 직접 만든 앱에서도 그대로 참조할 수 있습니다.
낯선 경고 알림, 네트워크 긴급 차단, USB 자동 추출 등 보안 이슈 발생 시에도 안심. 공식 MCP 서버를 기본 탑재하여 Claude, OpenCode, Antigravity 등의 AI가 RoamSwitch의 공식 지식 베이스를 바탕으로 원인 분석과 구체적인 복구 절차를 즉시 안내합니다. 로컬 LLM(Ollama 등) 사용 시 네트워크 차단 중에도 완전 오프라인으로 문의할 수 있습니다.
RoamSwitchKit은 보안 진단 결과를 Swift 코드에서 직접 참조할 수 있는 무료 오픈소스 클라이언트입니다. ARP 감시나 포트 스캔을 직접 만들 필요 없이 “지금 이 네트워크는 안전한가”를 내 앱에 그대로 넣을 수 있습니다. Swift Package Manager로 한 줄, 읽기 전용.
root 권한 헬퍼가 실행할 수 있는 작업의 전체 목록, 외부로 나가는 모든 통신 경로, 라이선스 인증 암호 방식, 위협 모델과 '하지 않는 것'을 구현과 대조할 수 있는 수준으로 문서화했습니다. 배포 바이너리 검증 명령도 수록.
시스템 견고성, 네트워크 방어, 서비스 노출을 완벽하게 포괄합니다.
기존 VPN이나 유료 백신으로는 막을 수 없는 'Wi-Fi 전환 경계'의 사각지대를 방어합니다.
| 기능 및 방어 범위 | RoamSwitch |
macOS 기본 기능 | 일반 상용 VPN | 기존 백신 소프트웨어 |
|---|---|---|---|---|
| Wi-Fi 전환 시 자동 제로 설정 방어 | ✅ 완전 자동 (게이트웨이 MAC 식별 / 0초 적용) | ❌ 수동 변경 필요 | ⚠️ VPN 연결 필요 (LAN 노출 잔존) | ❌ 미지원 (스캔만 수행) |
| 개발 포트 (0.0.0.0) 외부 노출 차단 | ✅ 커널 레벨 차단 | ⚠️ 수동 설정 필요 | ❌ 방어 불가 (LAN 내 노출) | ❌ 미지원 |
| ARP 스푸핑 (중간자 공격) 감시 | ✅ 실시간 감지 | ❌ 미지원 | ⚠️ 일부 암호화만 | ❌ 미지원 |
| Mac 보안 18개 항목 종합 진단 | ✅ 100점 점수 & 리포트 | ❌ 개별 설정 분산 | ❌ 미지원 | ❌ 미지원 |
| 랜섬웨어 행위 탐지 & 자율 격리 | ✅ 탐지 즉시 에어갭 긴급 차단 | ⚠️ 알려진 변종만 (XProtect) | ❌ 미지원 | ⚠️ 일부 행위 감시형 제품만 |
| 불법 USB / BadUSB 물리 포트 방어 | ✅ 자동 차단 + 연결 시 ClamAV 전수 검사 | ❌ 미지원 | ❌ 미지원 | ❌ 미지원 (일부 상위 버전만) |
| VPN 터널 + 킬 스위치(fail-closed) | ✅ WireGuard / Tailscale + pf 킬 스위치(끊겨도 누출 없음) | ❌ 미지원 | ⚠️ 터널은 제공, 킬 스위치는 클라이언트에 따라 다름 | ❌ 미지원 |
| 프라이버시 (외부 전송 0) | ✅ Zero Telemetry (100% 로컬) | ⚠️ Apple로 일부 전송 | ❌ 서버 경유 로그 보관 | ❌ 클라우드로 로그 전송 |
| 배터리 및 CPU 부하 | ⚡ 실질적 제로 (이벤트 기반) | ⚡ 제로 | ⚠️ 암호화 처리로 소모 | ❌ 상시 스캔으로 고부하 |
월 구독료 부담 없이 한 번의 구매로 Mac의 고급 방어 기능을 평생 소유하십시오.
Mac의 기본 방어와 수동 보안 진단을 원하는 모든 사용자에게 적합합니다.
설정은 약 2분 소요되며, 도중에 macOS 승인을 한 번 진행합니다.
MacBook을 휴대하는 엔지니어와 크리에이터를 위한 즉각적인 위협 차단 고급 자율 방어.
일회 구매, 구독 없음. 디지털 제품이므로 환불은 원칙적으로 불가합니다. 먼저 무료 버전으로 사용 환경에서의 작동을 확인하세요. 결제는 Stripe의 보안 페이지에서 완료됩니다.
macOS 13.0 Ventura 이상 지원. 다운로드 후 몇 분 만에 설정 완료.